Android Studio是Google官方提供的一款用于开发Android应用的集成开发环境(IDE)。在开发完毕一个Android应用后,为了能够将应用发布到应用商店或者其他渠道进行分发,我们需要对应用进行打包签名。
签名是为了保证应用的完整性和安全性,防止应用被篡改。每个Android应用都需要使用一个数字证书进行签名,这个数字证书可以视为开发者身份的凭证。
下面将介绍Android Studio如何进行打包签名的步骤:
步骤1:生成密钥库
首先,我们需要生成一个密钥库(KeyStore),密钥库包含了用于签名的私钥和证书。可以使用`keytool`命令行工具或者Android Studio的内置工具来生成密钥库。
如果使用`keytool`命令行工具,打开命令行终端,执行以下命令:
```
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
```
以上命令中,`myalias`代表密钥别名,`mykeystore.jks`代表生成的密钥库文件名,`2048`代表密钥大小,`10000`代表有效期天数。
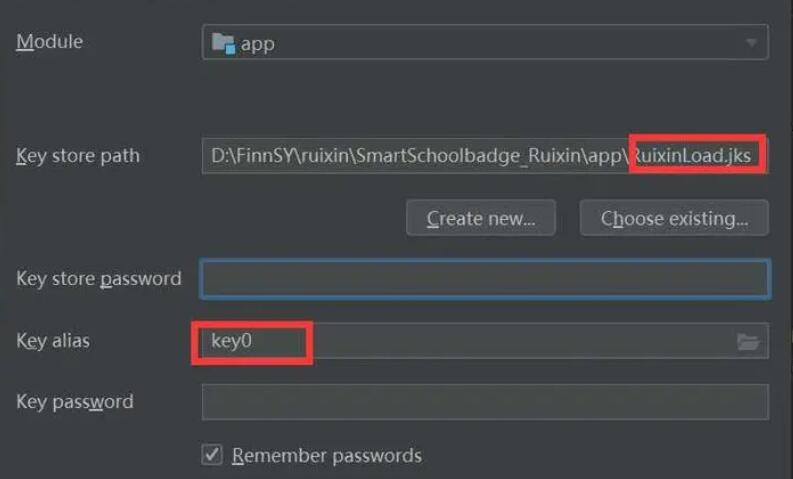
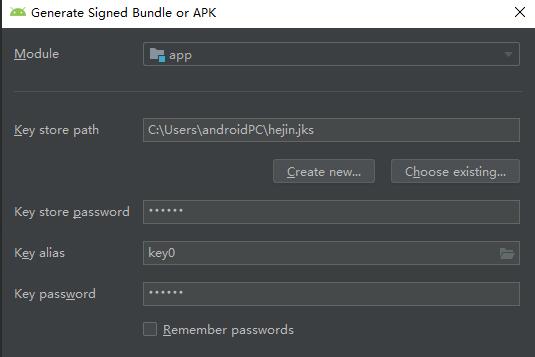
如果使用Android Studio,打开项目,选择`Build`->`Generate Signed Bundle / APK`,然后选择`Android App Bundle`或者`APK`,点击`Create new`按钮,填写相关信息,最后点击`Next`按钮即可生成密钥库。
步骤2:配置构建类型
在Android Studio中,可以通过修改`app`模块下的`build.gradle`文件来配置构建类型。找到并修改以下部分:
```
android {
...
signingConfigs {
debug {
// Debug签名配置
storeFile file('your_debug_keystore_path')
storePassword 'your_debug_keystore_password'
keyAlias 'your_debug_key_alias'
keyPassword 'your_debug_key_password'
}
release {
// Release签名配置
storeFile file('your_release_keystore_path')
storePassword 'your_release_keystore_password'
keyAlias 'your_release_key_alias'
keyPassword 'your_release_key_password'
}
}
buildTypes {
...
release {
...
signingConfig signingConfigs.release
}
}
}
```
以上代码中,`debug`和`release`分别表示调试和发布两种构建类型。在`signingConfigs`中配置了签名的相关信息,比如密钥库文件路径、密钥库密码、密钥别名和密钥密码。`release`构建类型的签名配置使用了`signingConfigs.release`来指定。
步骤3:打包发布
完成上述配置后,可以开始进行打包签名。点击菜单栏中的`Build`->`Generate Signed Bundle / APK`,选择需要生成的包类型(Android App Bundle或者APK),点击`Next`按钮。
在下一步中,选择对应的构建类型(debug或者release),填写签名信息,点击`Next`按钮。
最后,在生成的包存储路径中,选择生成的包的保存位置,点击`Finish`按钮。Android Studio将会自动使用指定的签名信息,生成签名后的应用包。
总结:
通过以上步骤,我们可以在Android Studio中进行打包签名操作。生成的签名包可用于发布到应用商店或者其他渠道分发。打包签名操作是Android应用发布流程中必不可少的一步,对于保证应用的完整性和安全性非常重要。