APK签名是Android系统中保证应用程序安全的重要步骤之一。在发布应用程序之前,开发人员需要对APK文件进行签名,以确保应用的完整性和来源可信度。本文将详细介绍APK签名的原理和实现过程。
一、APK签名的作用
APK签名的主要作用是验证应用程序的完整性和来源可信度。通过对APK文件进行数字签名,可以保证以下几点:
1. 确认APK文件的来源:签名会使用开发者的私钥对APK进行加密,只有使用相应的公钥才能解密并验证签名的有效性。这样可以防止未经授权的人篡改APK文件并发布恶意应用。
2. 确认APK文件的完整性:签名过程会计算APK的摘要,并将其保存在签名区块中。在安装应用时,系统会重新计算APK的摘要,并与签名区块中的摘要进行对比,来验证APK文件是否被篡改过。
3. 应用程序升级:如果应用程序需要升级,只有使用相同私钥签名的新APK才能覆盖旧版本的安装。这样既保证了用户可以信任升级后的应用,又防止了第三方恶意应用伪装升级应用。
二、APK签名的原理
APK签名采用的是非对称加密算法,具体过程如下:
1. 生成秘钥对:开发者需要生成一对非对称加密算法使用的秘钥,包括公钥和私钥。其中,私钥用于对APK进行签名,公钥用于验证签名的有效性。
2. 对APK文件进行哈希计算:通过Hash算法对APK文件进行计算,得到文件的唯一摘要。常用的Hash算法有MD5、SHA1和SHA256等。
3. 对APK文件的哈希值进行签名:使用私钥对APK文件的哈希值进行加密,得到签名数据。
4. 将签名数据与APK文件合并:将签名数据与APK文件合并,形成新的APK文件。
5. 在新APK文件的签名区块中保存公钥和签名数据:将公钥和签名数据保存在新APK文件的签名区块中。
6. 发布应用程序:将签名后的APK文件发布给用户进行安装和使用。
三、APK签名的实现过程
APK签名的实现可以通过Java的keytool和jarsigner命令来完成,具体步骤如下:
1. 生成秘钥对:使用keytool命令生成秘钥对,命令如下:
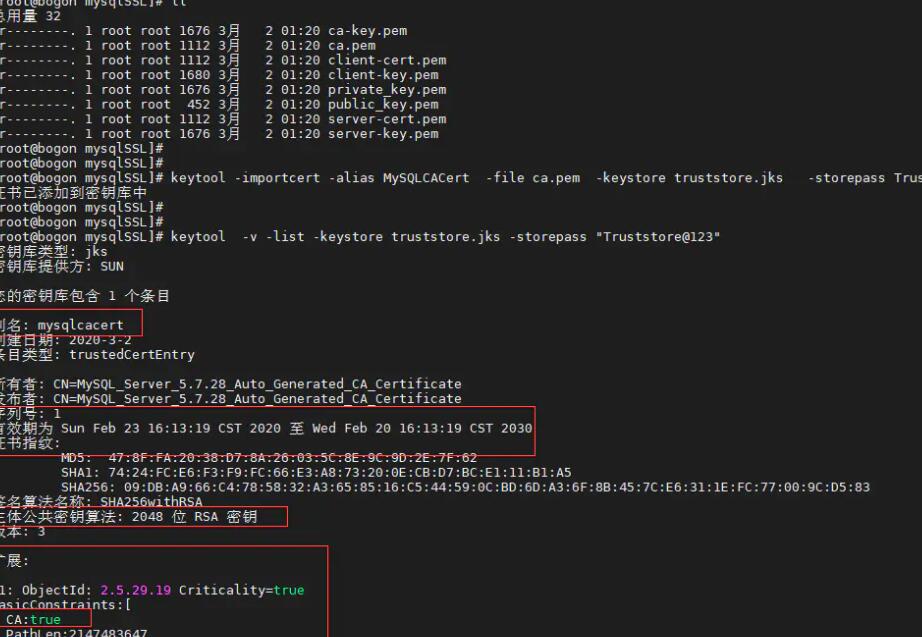
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore keystore.jks
上述命令中,-alias参数指定别名,-keyalg参数指定加密算法为RSA,-keysize参数指定密钥长度为2048位,-validity参数指定密钥有效期,-keystore参数指定生成的密钥存储文件。
2. 对APK文件进行签名:使用jarsigner命令对APK文件进行签名,命令如下:
jarsigner -verbose -keystore keystore.jks -signedjar signed.apk unsigned.apk mykey
上述命令中,-keystore参数指定密钥存储文件,-signedjar参数指定签名后的APK文件名,最后的参数mykey指定签名时使用的别名。
3. 验证APK签名:使用jarsigner命令验证签名的有效性,命令如下:
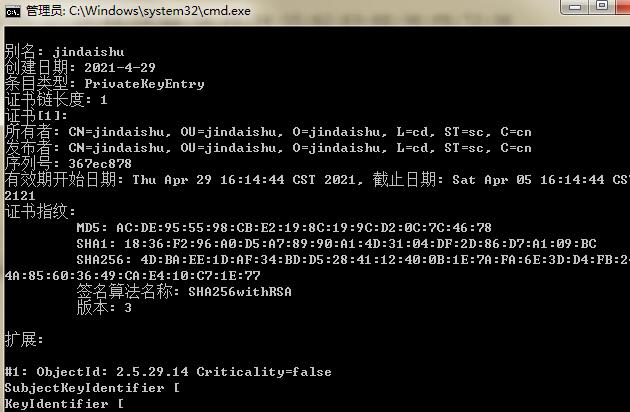
jarsigner -verify -verbose -certs signed.apk
上述命令会检查签名是否合法,并显示签名证书的详细信息。
四、总结
APK签名是Android应用程序发布和安装过程中的重要环节,通过对APK文件进行签名可以保证应用程序的完整性和来源可信度。本文详细介绍了APK签名的原理和实现过程,希望对开发人员和Android应用程序的用户有所帮助。