Android应用程序的签名泄露指的是应用程序的数字签名文件被恶意获得并滥用,从而导致应用程序的安全性受到威胁。签名文件的泄露可能会导致以下问题:
1. 伪造应用程序:签名文件用于验证应用程序的身份,如果签名文件泄露,恶意攻击者可以使用该签名文件创建伪造的应用程序,这些伪造的应用程序可能会冒充合法应用程序进行恶意活动,如窃取用户敏感信息、传播恶意软件等。
2. 篡改应用程序:签名文件还用于验证应用程序是否被篡改,如果签名文件泄露,攻击者可以修改应用程序的代码或资源文件,从而导致应用程序的功能受到破坏或增加恶意功能。
下面将详细介绍Android签名泄露的原理以及可能的攻击方式:
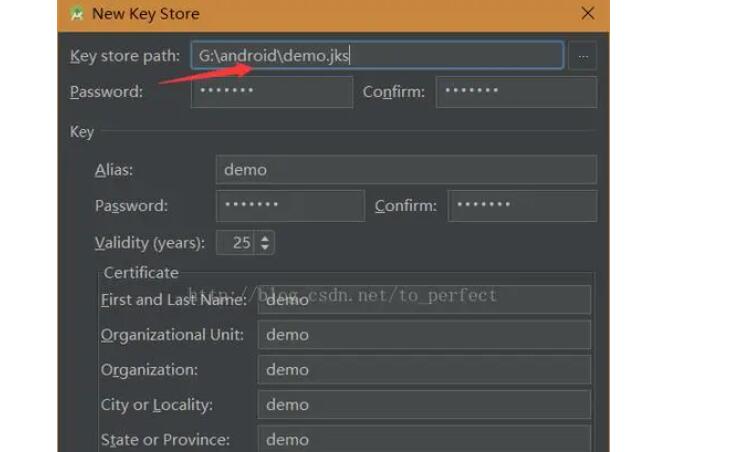
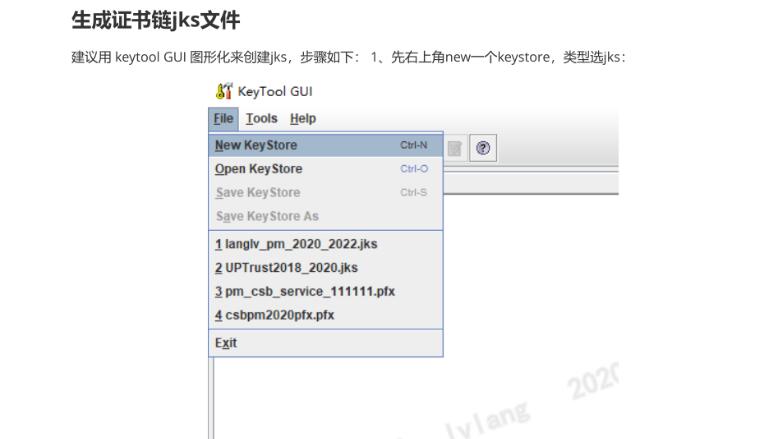
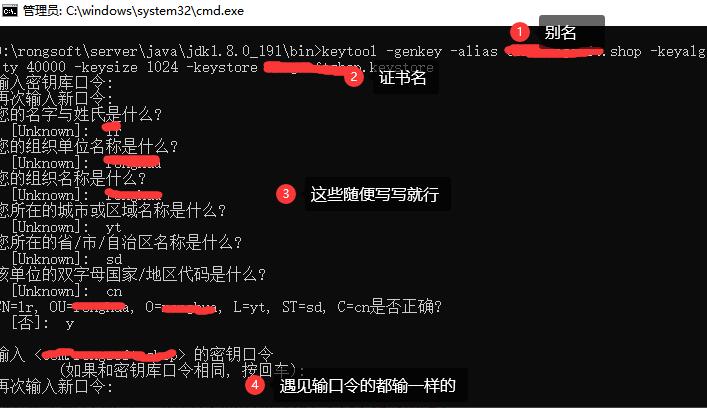
1. 签名文件的生成和使用:在开发Android应用程序时,开发者需要使用Android开发工具包(Android SDK)中的Keytool工具生成一个密钥库文件(KeyStore),该文件包含了用于签名应用程序的数字证书和私钥。在将应用程序发布到Google Play商店或其他应用市场时,开发者需要使用密钥库文件对应用程序进行签名。签名后的应用程序将包含签名文件(.apk文件中的META-INF文件夹),用于验证应用程序的身份和完整性。
2. 签名文件的保护:签名文件的安全性至关重要,一旦签名文件泄露,攻击者可以使用该签名文件进行恶意操作。开发者应采取以下安全措施来保护签名文件:
a. 将密钥库文件存储在安全的地方,如受密码保护的存储设备或远程服务器中。
b. 不要将密钥库文件上传到公共代码版本控制系统(如GitHub)或其他不安全的位置。
c. 考虑使用不同的密钥库文件和签名文件来签署不同的应用程序或版本,以降低泄露一个签名文件对整个应用程序生态系统的影响。
3. 签名文件的泄露方式:签名文件可能会通过以下方式泄露:
a. 代码版本控制系统:签名文件被错误地上传到公共代码版本控制系统,攻击者可以通过检查仓库历史记录获取签名文件。
b. 第三方服务:签名文件被上传到第三方服务(如云存储)并被未经授权的人员访问。
c. 开发者设备:签名文件存储在开发者的计算机或移动设备上,并未妥善保护,攻击者可以通过获取设备访问权限获取签名文件。
4. 潜在攻击方式:一旦签名文件泄露,攻击者可以进行以下操作:
a. 伪造应用程序:攻击者可以使用泄露的签名文件创建伪造的应用程序,这些应用程序可能会冒充合法应用程序,欺骗用户下载并执行恶意代码。
b. 篡改应用程序:攻击者可以使用泄露的签名文件修改应用程序的代码或资源文件,从而破坏应用程序的功能、增加恶意功能或修改用户界面以进行钓鱼攻击。
c. 冒名顶替:攻击者可以使用泄露的签名文件在应用商店或其他应用市场发布伪造的应用程序,让用户误认为是正版应用程序,从而引导用户下载恶意应用程序。
总之,保护签名文件的安全非常重要,开发者应该采取相应的安全措施来防止签名文件的泄露,并定期检查和更新应用程序的签名文件,以确保应用程序的安全性和完整性。