Android Killer签名是一种修改APK文件的方法,用于绕过Android系统的安全检查,以实现一些非法操作,比如篡改应用程序、注入恶意代码等。在本篇文章中,我将详细介绍Android Killer签名的原理和步骤。
1. 原理介绍
Android应用程序的安装包(APK)文件由数字签名保护,以确保应用程序的完整性和来源可信。默认情况下,Android设备只能安装经过数字签名验证的应用程序。通过修改APK文件的签名信息,我们可以绕过这个验证过程,实现对应用程序的篡改和非法操作。
2. Android Killer签名步骤
要使用Android Killer签名,需要完成以下几个步骤:
2.1 准备工作
首先,确保你有一台已经root权限的Android设备或模拟器。同时,下载并安装APKTool和KeyTool这两个工具。APKTool用于反编译和重新打包APK文件,KeyTool用于创建证书和签名APK文件。
2.2 反编译APK文件
使用APKTool对目标APK文件进行反编译,该工具会将APK文件解压并还原成源码和资源文件。在命令行中执行以下命令:
```shell
apktool d [apk文件路径] -o [输出目录]
```
2.3 修改源代码和资源文件
在反编译后的源码和资源文件中,你可以修改应用程序的逻辑、界面等内容。比如,你可以替换应用程序的图标、修改应用的行为等等。修改完成后,保存并关闭编辑器。
2.4 重新打包APK文件
使用APKTool对修改后的源码和资源文件重新打包成APK文件。在命令行中执行以下命令:
```shell
apktool b [源码目录] -o [输出APK文件路径]
```
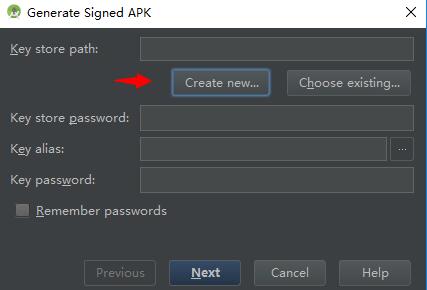
2.5 创建证书
使用KeyTool创建一个新的数字证书,用于签名修改后的APK文件。在命令行中执行以下命令:
```shell
keytool -genkey -keystore [证书名称].keystore -alias [别名] -keyalg RSA -keysize 2048 -validity 10000
```
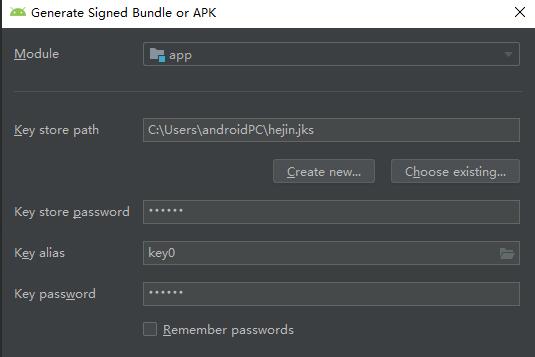
根据提示输入证书的相应信息,包括密码、名称、组织等等。最终会生成一个keystore文件,该文件包含了签名APK文件的私钥。
2.6 签名APK文件
使用KeyTool对修改后的APK文件进行签名,以生成一个经过修改的APK文件。在命令行中执行以下命令:
```shell
jarsigner -verbose -keystore [证书名称].keystore -signedjar [输出APK文件路径] [待签名APK文件路径] [别名]
```
根据提示输入证书密码,完成签名操作。
至此,Android Killer签名过程完成。你可以将签名后的APK文件安装到任意支持Android设备上,并享受你修改后的应用程序。
需要注意的是,Android Killer签名属于非法操作,涉及到侵犯隐私、盗窃信息等活动。本文只是介绍其原理和步骤,并不鼓励或支持任何非法行为。请遵守相关的法律法规,合理使用技术。