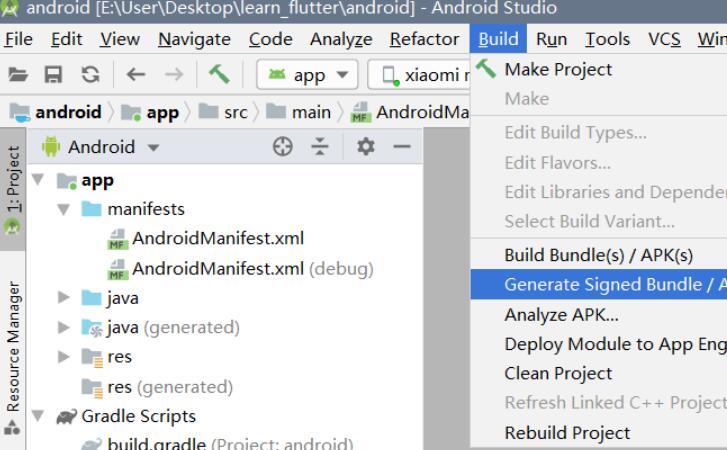
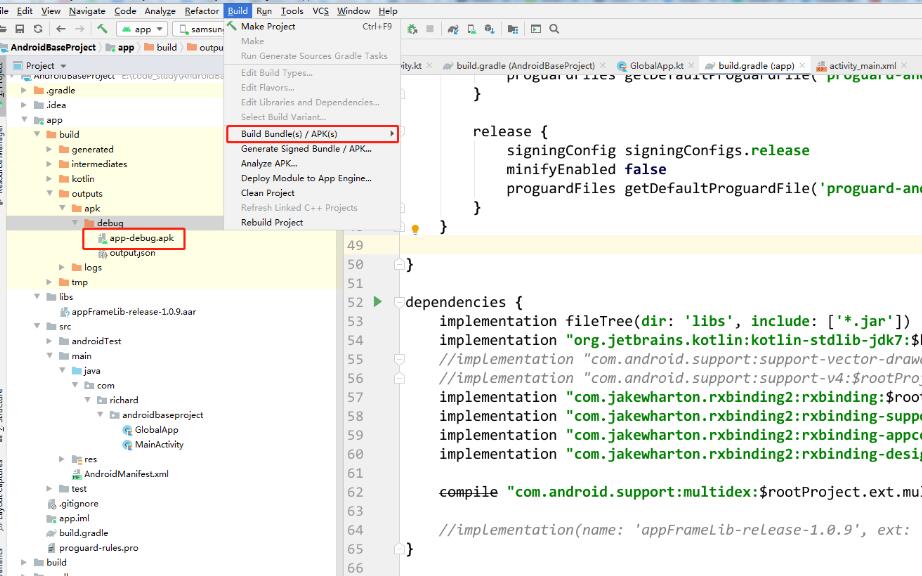
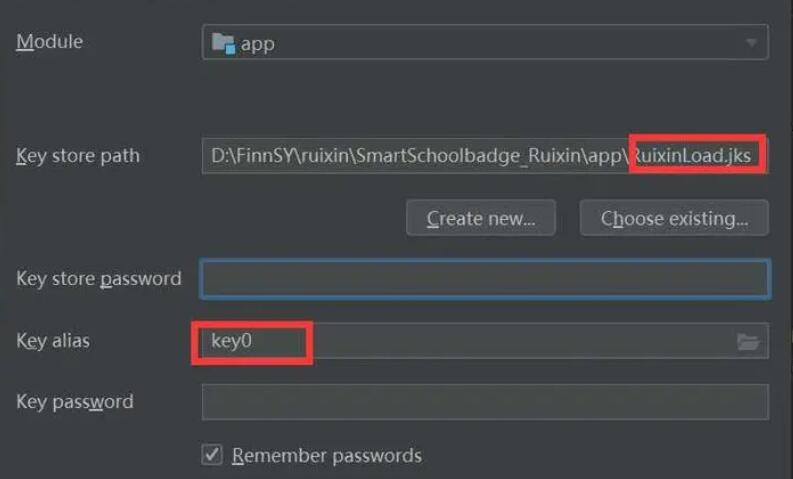
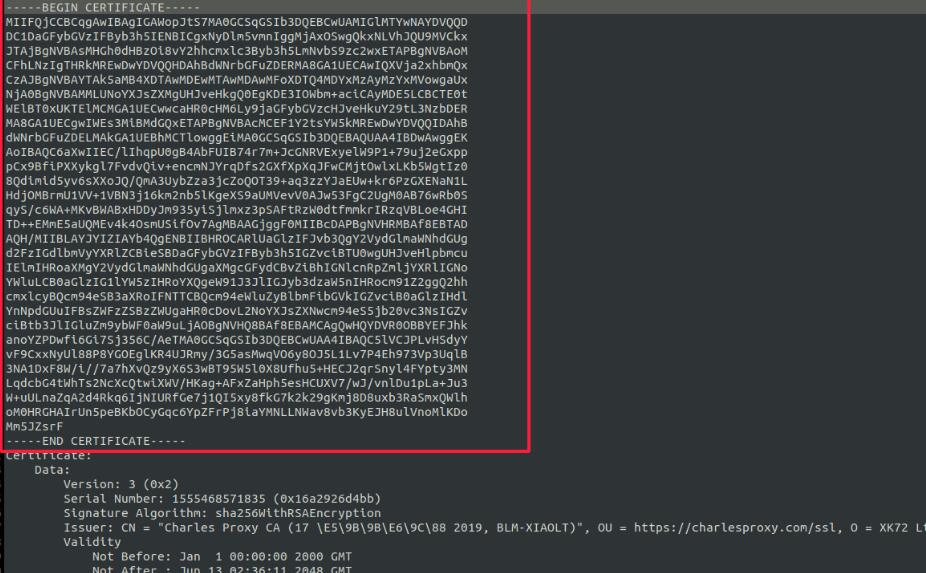
安卓系统使用的代码签名机制是一种安全机制,用于验证应用程序的完整性和真实性。这个机制是通过为应用程序生成一个数字证书来实现的,这个数字证书包含了应用程序开发者的公钥和其他相关信息。当用户下载和安装应用程序时,安卓系统会验证应用程序的签名,以确保它未被篡改过且是由合法的开发者发布的。
签名机制的原理如下:
1. 生成密钥对:首先,开发者需要生成一对密钥,包括一个私钥和一个公钥。私钥用于对应用程序进行签名,而公钥将被嵌入到应用程序中供系统进行验证。
2. 签署应用程序:开发者使用私钥对应用程序进行签名。签名的过程会计算应用程序的哈希值,并使用私钥对哈希值进行加密,生成签名。签名后的应用程序和公钥将一起发布到应用商店或其他渠道供用户下载。
3. 验证应用程序:当用户下载并安装应用程序时,安卓系统会从应用程序的数字证书中提取公钥,并使用该公钥对应用程序进行验证。验证过程包括计算应用程序的哈希值,并使用提取到的公钥对哈希值进行解密,以获取签名。然后,系统会重新计算应用程序的哈希值,并将计算出的哈希值与解密得到的签名进行比较。如果两者匹配,那么应用程序的完整性和真实性就得到了验证。
代码签名机制的详细过程如下:
1. 使用Java的keytool工具生成密钥对。开发者可以使用以下命令生成私钥和公钥:
```
keytool -genkeypair -alias mykey -keypass password -keystore my.keystore -storepass password
```
这个命令将生成一个名为my.keystore的密钥库文件,并为其生成一个名为mykey的密钥对。
2. 使用Apk签名工具对应用程序进行签名。开发者可以使用以下命令将应用程序签名为一个APK文件:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my.keystore myapp.apk mykey
```
这个命令将使用my.keystore中的私钥对myapp.apk进行签名,并生成一个签名后的APK文件。
3. 验证应用程序的签名。系统会使用如下步骤来验证应用程序的签名:
- 提取应用程序的数字证书,并获取其中的公钥。
- 计算应用程序的哈希值。
- 使用公钥对哈希值进行解密,得到签名。
- 重新计算应用程序的哈希值,并与解密得到的签名进行比较。如果两者匹配,那么应用程序的签名有效。
代码签名机制的作用是确保应用程序的完整性和真实性,防止应用程序在传输或存储过程中被篡改,以及防止未经授权的应用程序被安装到设备上。通过验证应用程序的签名,安卓系统可以保证用户下载和安装的应用程序是由合法的开发者发布的,从而增加了用户的信任度和安全性。