Android Killer签名是一个用来欺骗Android系统的防护机制的方法,使得恶意应用可以绕过系统的检测和验证,成功运行在受保护的设备上。本文将详细介绍Android Killer签名的原理和实施过程。
1. 概述
Android系统使用数字证书来验证应用的安全性,并防止未经授权的应用运行在设备上。一般情况下,Android应用开发者需要向第三方权威机构(如VeriSign、Thawte等)购买数字证书,来为他们的应用提供合法的签名。这些签名在应用安装时会被系统校验,如果校验失败,应用将无法运行。
2. Android Killer签名原理
Android Killer签名利用了数字证书校验的漏洞,通过自定义和篡改证书,使得系统无法正确识别应用的真实身份。具体来说,Android Killer签名采用以下步骤实施:
步骤1:自定义证书
黑客首先需要生成一个自定义的数字证书。这个证书包含了应用的包名、签名密钥、证书颁发机构等信息。为了使得证书看起来更像合法证书,黑客通常会尽可能模仿权威机构的签名规范。
步骤2:篡改APK文件
接下来,黑客需要修改应用的APK文件,将自定义证书信息嵌入到APK中。这样,在应用安装时,系统将会读取到篡改后的证书。
步骤3:签名APK文件
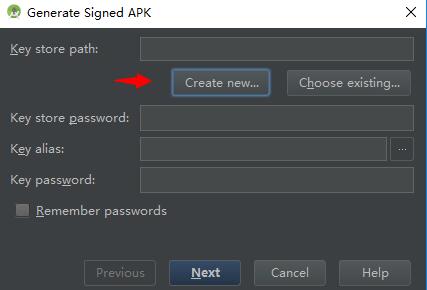
为了绕过系统的证书校验,黑客使用自定义证书来对篡改后的APK文件进行签名。这个签名过程和正常的应用签名类似,但使用的是自己生成的证书。
步骤4:安装应用
最后,黑客将篡改和签名后的应用安装到目标设备上。由于系统无法正确识别证书的合法性,应用将会被成功安装并运行。
3. 实施步骤
实施Android Killer签名的步骤如下:
步骤1:生成自定义证书
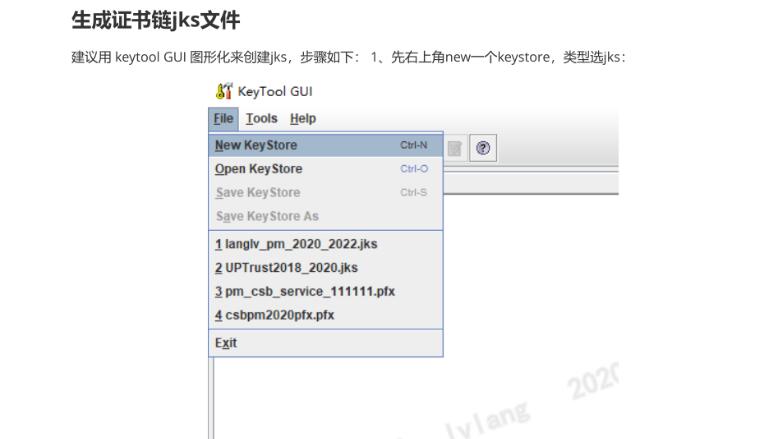
黑客使用工具来生成一个自定义的数字证书,包括证书的基本信息和签名密钥。可以使用工具如keytool、OpenSSL等来生成证书。
步骤2:篡改APK文件
黑客使用工具来解压APK文件,然后修改其中的MANIFEST.MF文件,将自定义证书信息添加到文件中。然后重新打包APK文件。
步骤3:签名APK文件
使用自定义证书对篡改后的APK文件进行签名。可以使用ApkSigner、Jarsigner等工具来进行签名。
步骤4:安装应用
将签名后的APK文件安装到目标设备上。由于系统无法正确验证证书的合法性,应用将会被成功安装并运行。
4. 防范措施
在使用Android设备时,我们应该意识到Android Killer签名可能带来的安全风险。为了防范此类攻击,我们可以采取以下措施:
- 下载应用时,尽量选择来自可信任的来源。避免下载来路不明的应用。
- 定期更新系统和应用程序,以获取最新的安全补丁和修复漏洞。
- 不随意安装未知来源的应用。在设备设置中,禁止安装非Google Play商店之外的应用。
- 安装和使用最新的杀毒软件或安全工具来检测和防止恶意应用的安装和运行。
总结:
Android Killer签名是一种利用数字证书校验漏洞的攻击方法,使得恶意应用能够绕过系统的验证,运行在受保护的设备上。为了保护我们的设备安全,我们应该保持警惕,遵循安全实践,并采取适当的防范措施。