在Android开发中,签名是一项非常重要的工作。它确保了应用的完整性和安全性,防止应用被篡改或伪装。Android应用通过应用签名的方式确保了应用在发布过程中的安全性,也为用户提供了可信任的应用来源。
下面将介绍一种Android应用签名的代码实现方法,这个方法适用于Java编程语言。
首先,我们需要了解一下签名的原理。在Android开发中,签名是通过使用私钥对应用的数字摘要进行加密生成的。数字摘要是使用SHA-1算法生成的一种唯一标识应用的字符串。私钥是开发者保存好的,不对外公开。
首先,我们需要准备好私钥。可以通过以下的代码来生成私钥:
```java
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
执行该命令后,会生成一个名为my-release-key.keystore的文件,其中包含我们的私钥。
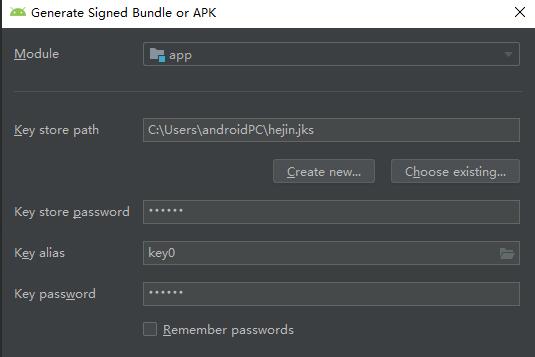
接下来,我们需要在Android项目的构建文件中配置签名信息。在项目根目录下的build.gradle文件中,添加以下代码:
```groovy
android {
...
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "yourpassword"
keyAlias "yourkeyalias"
keyPassword "yourkeypassword"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
在上述代码中,我们指定了私钥文件的路径、密码以及别名等信息。
最后,我们通过以下代码实现签名:
```java
String apkPath = "/path/to/your/apk/file.apk";
try {
JarFile jarFile = new JarFile(apkPath);
String fileToSign = "META-INF/CERT.RSA";
// 获取私钥
KeyStore keystore = KeyStore.getInstance(KeyStore.getDefaultType());
FileInputStream keyFileStream = new FileInputStream("my-release-key.keystore");
keystore.load(keyFileStream, "yourpassword".toCharArray());
PrivateKey privateKey = (PrivateKey) keystore.getKey("yourkeyalias", "yourkeypassword".toCharArray());
// 创建签名对象
Signature signature = Signature.getInstance("SHA1withRSA");
signature.initSign(privateKey);
byte[] fileData = new byte[8192];
int readLength;
InputStream fileInputStream = jarFile.getInputStream(jarFile.getEntry(fileToSign));
while ((readLength = fileInputStream.read(fileData)) != -1) {
signature.update(fileData, 0, readLength);
}
// 生成签名
byte[] signatureByteArray = signature.sign();
// 写入签名
FileOutputStream outputStream = new FileOutputStream(apkPath, true);
outputStream.write(signatureByteArray);
outputStream.close();
jarFile.close();
} catch (Exception e) {
e.printStackTrace();
}
```
在上述代码中,我们首先打开APK文件,然后获取需要签名的文件路径。接着,我们从keystore文件中获取私钥,并创建一个Signature对象。接下来,我们从APK文件中读取需要签名的文件内容,并通过Signature对象进行签名。最后,将签名信息写入到APK文件中。
通过以上的代码实现,我们就可以通过私钥对APK文件进行签名。这样,我们就保证了应用的完整性和安全性。
需要注意的是,上述代码只是实现了对APK文件的签名,并未涉及应用发布的过程。在应用发布过程中,我们还需要进行其他一些操作,如版本管理、渠道打包等。
总结一下,Android中的应用签名是保证应用完整性和安全性的重要步骤。通过使用私钥对应用的数字摘要进行加密,我们可以在应用发布过程中确保应用的可信性。希望以上的代码实现对您的学习有所帮助!