A:在安卓系统中,软件签名是一个重要的安全特性,它用来验证应用程序的真实性和完整性。通过对应用程序进行数字签名,可以防止应用程序被篡改、恶意代码的注入等安全问题。然而,在某些特定情况下,禁用软件签名选项可能会有一些必要的需求,例如测试过程中需要频繁更改应用程序 详情
A:Apk的签名文件是Android应用程序打包后的一部分,用于验证应用的来源和完整性。签名文件是通过使用开发者的私钥对应用程序进行数字签名生成的。在Android开发中,应用程序的签名文件通常是一个名为keystore的文件,其扩展名为.jks或.keyst 详情
A:在安卓系统中,软件签名是一个重要的安全特性,它用来验证应用程序的真实性和完整性。通过对应用程序进行数字签名,可以防止应用程序被篡改、恶意代码的注入等安全问题。然而,在某些特定情况下,禁用软件签名选项可能会有一些必要的需求,例如测试过程中需要频繁更改应用程序 详情
A:Apk的签名文件是Android应用程序打包后的一部分,用于验证应用的来源和完整性。签名文件是通过使用开发者的私钥对应用程序进行数字签名生成的。在Android开发中,应用程序的签名文件通常是一个名为keystore的文件,其扩展名为.jks或.keyst 详情
A:在安卓系统中,软件签名是一个重要的安全特性,它用来验证应用程序的真实性和完整性。通过对应用程序进行数字签名,可以防止应用程序被篡改、恶意代码的注入等安全问题。然而,在某些特定情况下,禁用软件签名选项可能会有一些必要的需求,例如测试过程中需要频繁更改应用程序 详情
A:Apk的签名文件是Android应用程序打包后的一部分,用于验证应用的来源和完整性。签名文件是通过使用开发者的私钥对应用程序进行数字签名生成的。在Android开发中,应用程序的签名文件通常是一个名为keystore的文件,其扩展名为.jks或.keyst 详情
注册成为一门APP开发者
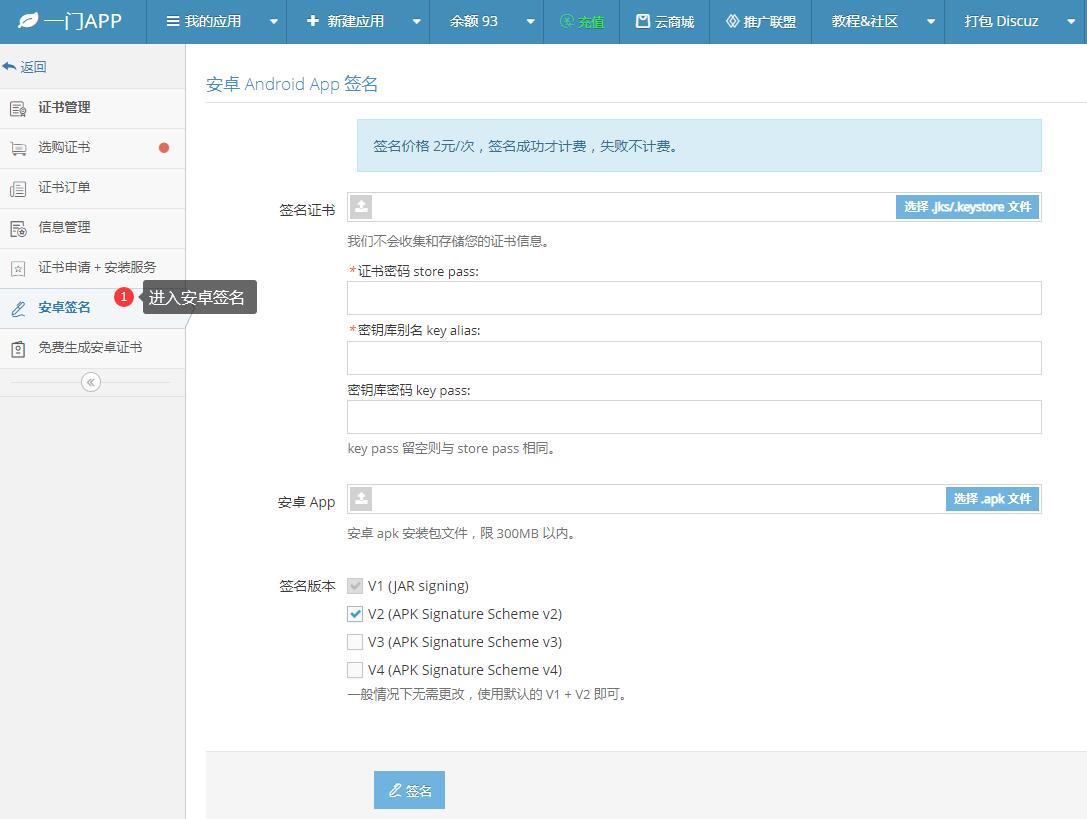
进入安卓重签名工具
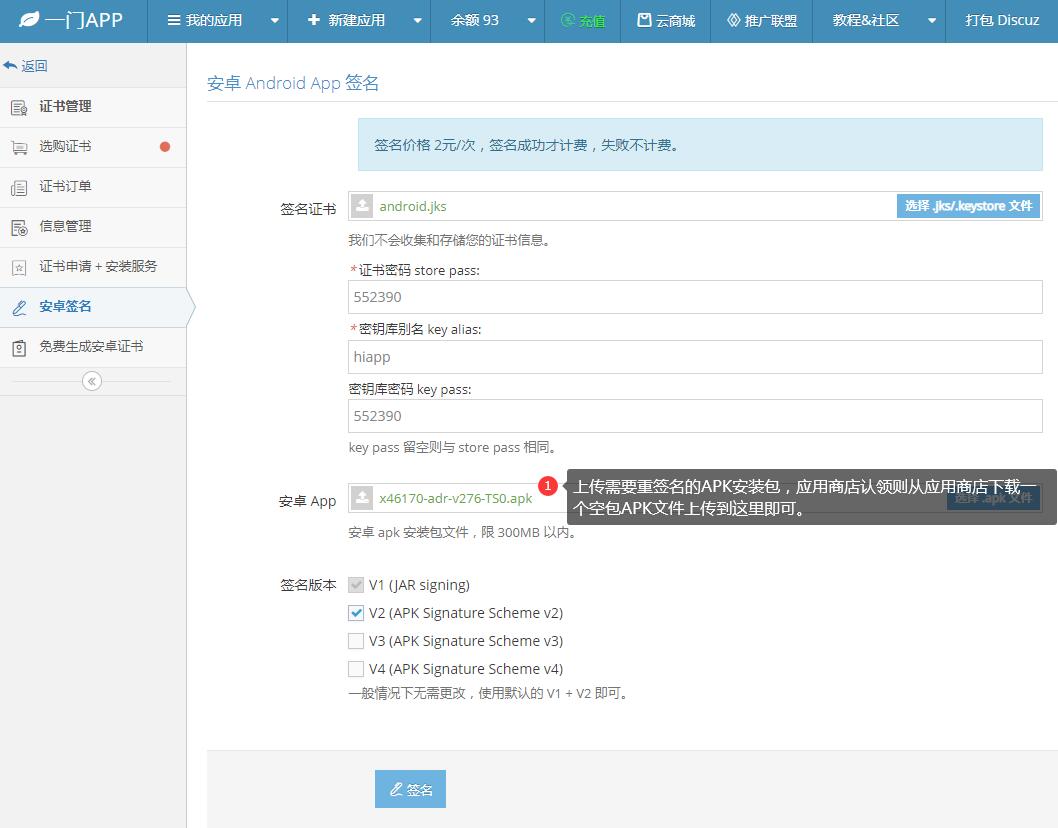
上传安卓证书、APK文件
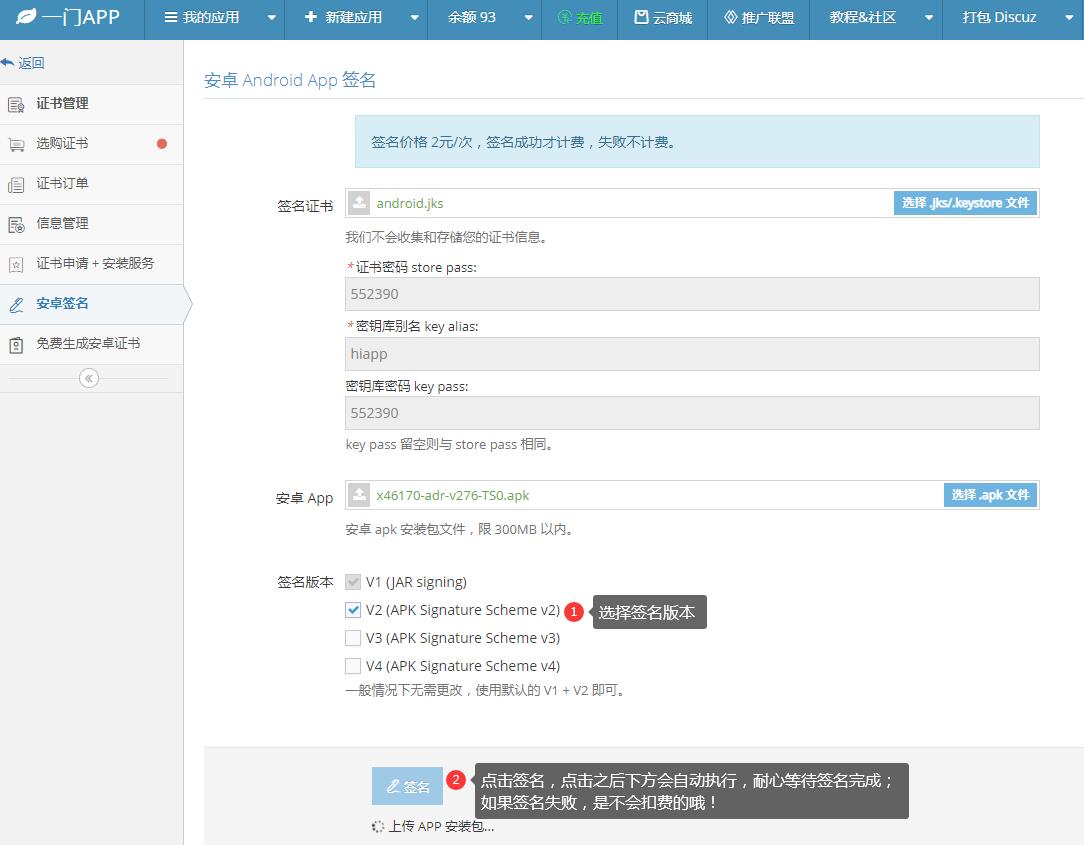
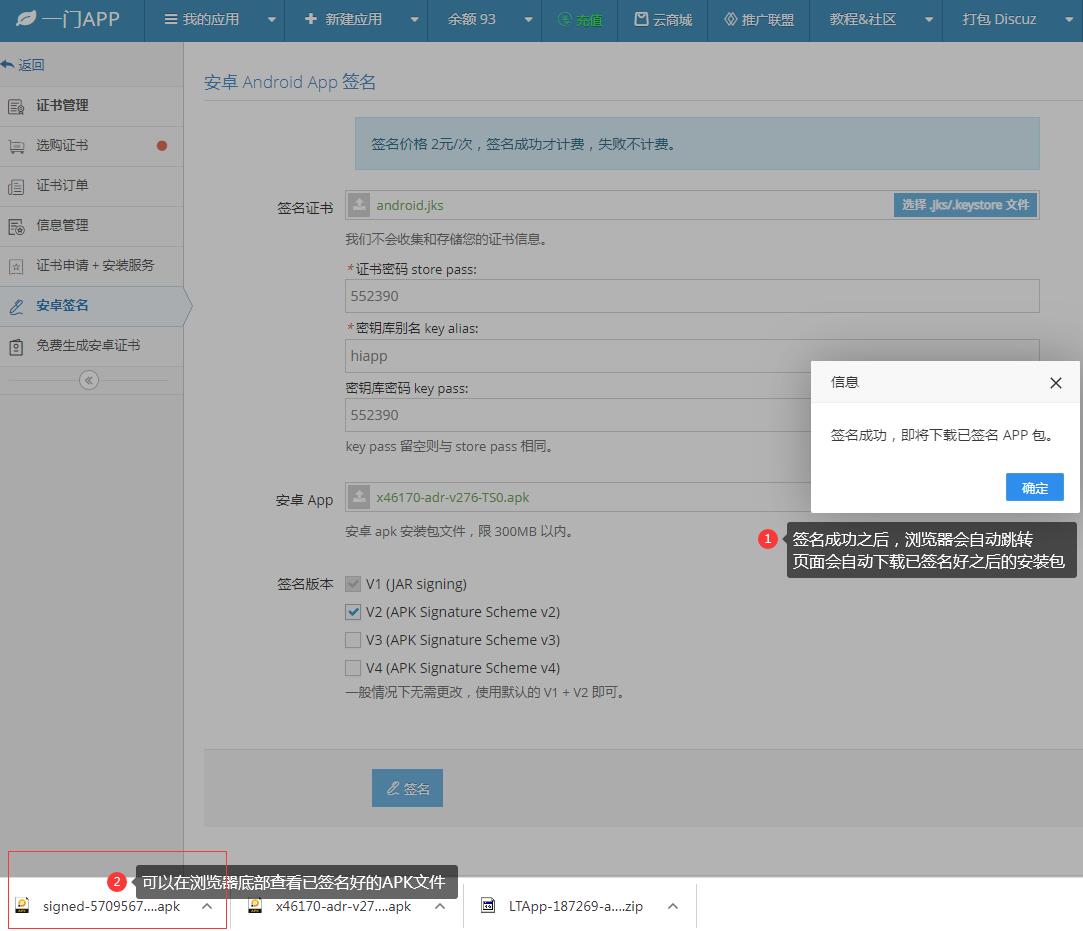
在线一键重签名APK文件