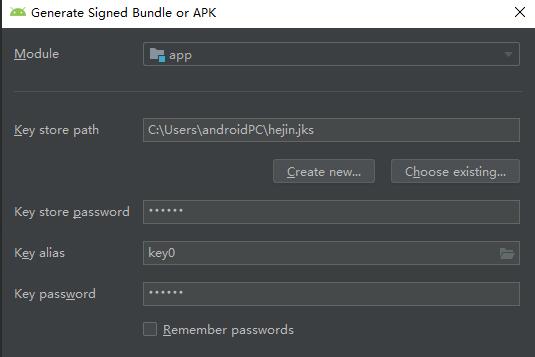
在Android开发中,打包和签名是非常重要的步骤。打包是将开发完成的Android程序编译、压缩、打包成一个APK文件的过程;签名则是对APK文件进行数字签名,以确保APK文件的完整性和身份认证。下面我将详细介绍Android程序打包及签名的原理和步骤。
首先,我们需要理解几个概念:
1. APK:Android Package的缩写,是Android系统中用于安装和分发的文件格式,类似于Windows系统的.exe文件。
2. Keystore:密钥库,是存储数字证书和私钥的文件,用于对APK文件进行签名。
3. Keytool:是Java运行环境中一个用于生成和管理密钥库的命令行工具。
接下来,我们来说说打包和签名的具体步骤。
1. 生成Keystore文件
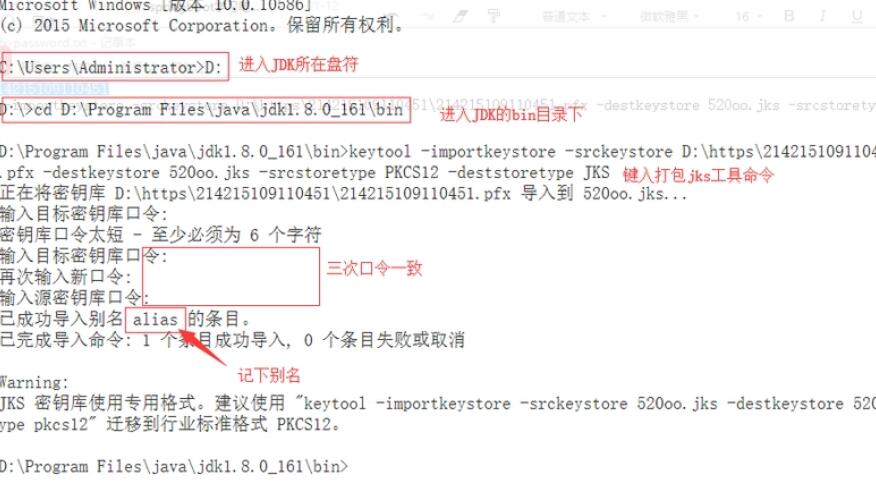
在开始签名之前,我们需要先生成一个Keystore文件。可以使用Keytool工具来生成。下面是一个生成Keystore文件的命令示例:
```
keytool -genkey -alias myalias -keyalg RSA -keystore mykeystore.keystore -validity 3650
```
其中,-alias参数指定别名,-keyalg参数指定使用的加密算法,-keystore参数指定生成的Keystore文件名,-validity参数指定Keystore文件的有效期。执行上述命令后,会要求输入密码,以及一些其他信息。生成的Keystore文件将包含公钥和私钥,其中私钥用于对APK文件进行签名。
2. 打包APK文件
在进行签名之前,我们需要先将Java源代码编译成.class文件,然后再将.class文件打包成一个未签名的APK文件。可以使用Android开发工具中的Ant工具来完成这一步骤。具体的步骤如下:
首先,在项目的根目录下创建一个build.xml文件,该文件描述了编译和打包的规则。
然后,打开命令提示符,切换到项目根目录,执行以下命令:
```
ant release
```
该命令会执行build.xml中定义的规则,在执行过程中会将Java源代码编译成.class文件,并将.class文件打包成一个未签名的APK文件。
3. 签名APK文件
完成APK文件的打包后,我们需要对其进行签名。可以使用JDK中的jarsigner工具来进行签名。具体的步骤如下:
首先,打开命令提示符,切换到JDK的bin目录下。
然后,执行以下命令:
```
jarsigner -digestalg SHA1 -sigalg MD5withRSA -keystore mykeystore.keystore app-release-unsigned.apk myalias
```
其中,-digestalg参数指定消息摘要算法,-sigalg参数指定签名算法,-keystore参数指定Keystore文件名,app-release-unsigned.apk是未签名的APK文件名,myalias是生成Keystore文件时指定的别名。
执行上述命令后,会要求输入密码,以及一些其他信息。输入正确的密码后,APK文件就会被签名。
至此,Android程序的打包和签名就完成了。打包和签名后的APK文件可以安装到Android设备上进行测试和发布。
需要注意的是,每次发布新版本的APK文件时,都需要使用不同的Keystore文件和别名进行签名,以确保APK文件的完整性和安全性。
以上便是Android程序打包和签名的原理和步骤的详细介绍。希望对你有所帮助!