Android数据包签名校验是一种保证应用程序的完整性和安全性的机制,它可以验证应用程序的身份和数据完整性,防止应用程序被篡改或恶意注入。本文将详细介绍Android数据包签名校验的原理和操作步骤。
一、原理介绍
Android的数据包签名校验通过使用数字证书和公钥密码学来实现。每个应用程序在发布之前都会被打包成一个APK(Android Package)文件,APK文件是一个压缩文件,内部包含了应用程序的相关文件和资源。
在APK文件中,存在一个META-INF目录,其中包含一个CERT.RSA文件。该文件使用开发者的私钥进行签名。同时,还存在一个签名文件,通过验证CERT.RSA文件的签名来验证应用程序的完整性和真实性。
当用户下载并安装APK文件时,Android系统会自动提取APK中的公钥,并与系统预装的公钥进行比对,如果匹配,则表示应用程序的签名有效,可以安全地安装和运行。如果不匹配,则表明该应用程序可能被篡改或存在风险,系统会发出警告,不允许继续安装。
二、操作步骤
1. 获取APK文件:从应用程序开发者或官方网站下载APK文件;
2. 解压APK文件:将APK文件解压到任意目录,并进入解压后的文件夹;
3. 查看签名信息:在解压后的文件夹中找到META-INF文件夹,打开其中的CERT.RSA文件,通过文本编辑器查看签名信息;
4. 获取开发者的签名证书:将CERT.RSA文件拷贝到电脑上,并更改后缀名为.CER或.JKS;
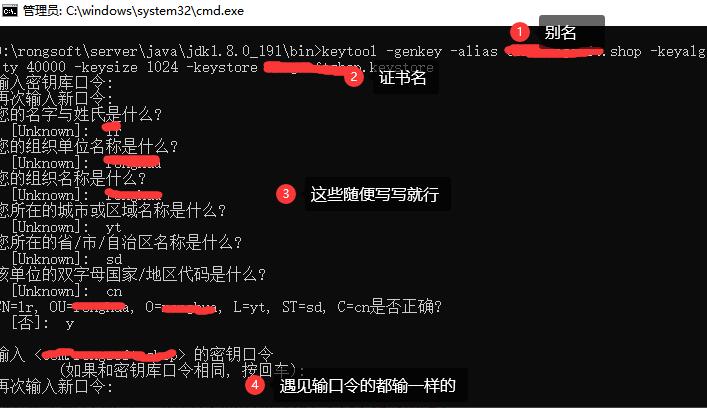
5. 使用Java的keytool工具导出开发者的公钥:打开命令提示符,进入Java安装目录下的bin目录(一般为C:\Program Files\Java\jdk1.x.x_xx\bin)并执行以下命令:
`keytool -importcert -file xxx.cer -keystore xxx.jks -alias xxx`
其中,xxx.cer为上一步中拷贝的证书文件名,xxx.jks为导出的公钥文件名,xxx为自定义别名;
6. 查看系统的公钥证书:通过以下代码查看系统的公钥证书:
```
package com.example;
import android.content.pm.PackageInfo;
import android.content.pm.PackageManager;
import android.content.pm.Signature;
public class MainActivity extends Activity {
// ...
try {
PackageInfo packageInfo = getPackageManager().getPackageInfo(
getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
// 打印第一个签名的MD5值
Log.e("MD5", signatures[0].toCharsString());
} catch (PackageManager.NameNotFoundException e) {
e.printStackTrace();
}
// ...
}
```
运行应用程序,并查看Logcat输出的签名MD5值;
7. 比对签名MD5值:将应用程序输出的签名MD5值与系统的公钥证书进行比对,如果一致,则表示应用程序的签名有效。
三、总结
通过Android数据包签名校验,我们可以确保应用程序的完整性和安全性。在安装APK文件时,Android系统会自动校验应用程序的签名,如果签名无效,则系统会发出警告,阻止继续安装。通过以上步骤,我们可以查看应用程序的签名信息,并与系统的公钥进行比对,以确保应用程序的真实性和完整性。这种机制有效地保护了Android系统的安全性,防止恶意应用程序的传播和攻击。