免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

android apk系统签名验证过程

Android APK系统签名验证是一种确保安装的应用程序的完整性和来源可信的安全机制。本文将详细介绍Android APK系统签名验证的原理和过程。

Android应用程序打包成APK文件后,会经过系统签名验证来确保其完整性和安全性。此过程涉及生成和校验数字签名。下面是Android APK系统签名验证的详细步骤:

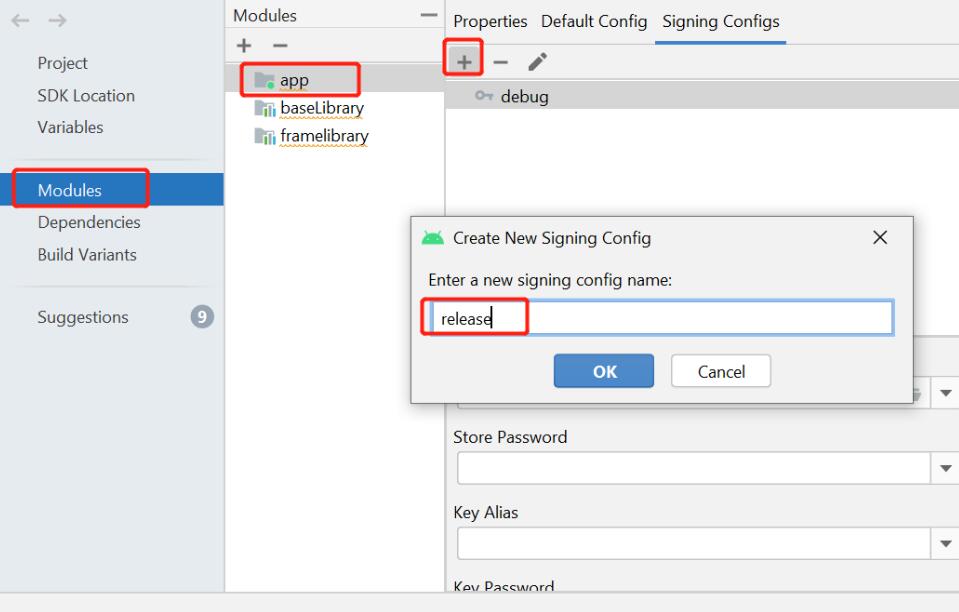
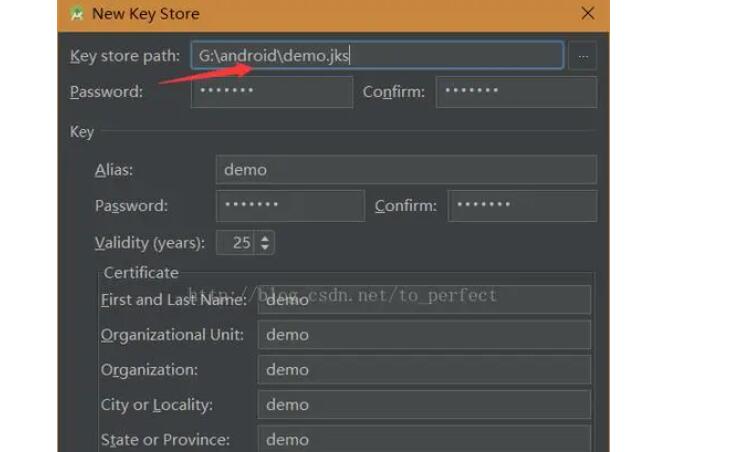
1. 生成密钥对:开发者需要首先生成一对密钥,包括公钥和私钥。私钥将用于对APK进行签名,而公钥将嵌入APK中一起发布。

2. 对APK进行签名:使用私钥对APK进行数字签名。数字签名是将APK文件的摘要信息(例如文件内容的哈希值)和开发者的私钥组合在一起生成的。

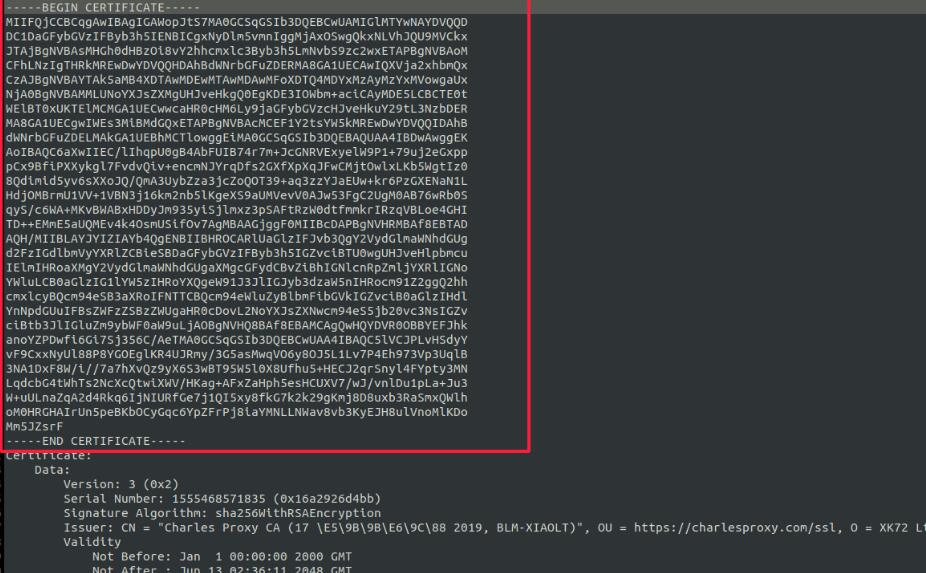
3. 嵌入公钥:签名后,公钥会被嵌入到APK中,形成APK文件的一部分。这样,将来安装应用程序时,系统可以提取公钥用于验证签名。公钥的嵌入可以通过将其放在APK的META-INF目录下的CERT.RSA文件中来实现。

4. 安装应用程序:用户将APK文件安装到Android设备上时,系统首先会提取APK中的签名信息。

5. 验证签名:系统会使用开发者的公钥来验证APK的签名。它首先会计算APK中的文件内容的哈希值,然后使用嵌入的公钥解密APK中的签名值。如果计算出的哈希值与解密的签名值相匹配,就说明APK文件未被篡改过,签名有效。

6. 比较证书:验证签名后,系统还会检查签名证书的相关信息,比如签名证书的有效期和颁发者等。这可以确保应用程序来源可信,并且没有被恶意软件篡改过。

总结来说,Android APK系统签名验证是通过生成和校验数字签名来确保APK文件的完整性和来源可信。签名过程包括生成密钥对、对APK进行签名和嵌入公钥。验证过程包括提取签名、使用公钥验证签名和比较证书等步骤。

这种签名验证机制使得开发者能够确保他们的应用程序未被篡改,同时也能够让用户明确知道应用程序的来源是否可信。这对保护用户的设备安全至关重要,并且可以防止恶意软件的传播和攻击。因此,开发者在发布应用程序时,务必进行APK的正确认证和签名。


相关知识:
ios未签名的描述性文件
未签名的描述文件(Unsigned Provisioning Profile)是指在开发iOS应用时,没有经过苹果官方签名验证的描述文件。在iOS开发中,描述文件是用于让设备安装和运行开发者开发的应用程序的一种授权文件。描述文件包含了开发者的证书(Cert
2023-07-18
创建p12证书文件
P12证书文件是一种常见的数字证书格式,用于存储和传输私钥和公钥以及相关证书链。它通常用于安全通信和加密技术中,如HTTPS连接、数字签名和消息加密等。P12证书文件的创建涉及到以下主要步骤:1. 生成私钥和公钥对:首先,我们需要生成一对私钥和公钥。私钥用
2023-07-18
安卓提示签名错误
安卓系统是目前最流行的移动操作系统之一,用于驱动手机、平板和其他智能设备。在开发和发布安卓应用程序时,开发者需要对应用程序进行数字签名,以确保其来源和完整性。然而,有时候在安装或更新应用时,可能会出现签名错误的提示。本文将详细介绍安卓签名错误的原理和解决方
2023-07-17
android防护签名
Android手机的防护签名是一种重要的安全机制,它用于保护应用程序的完整性和来源可靠性。防护签名是通过对应用进行数字签名的方式来实现的。这个数字签名由开发者生成,并且由应用商店(如Google Play)用于验证应用的完整性和真实性。在本篇文章中,我将详
2023-07-17
apk反编译签名教程
APK反编译签名是Android开发中常见的操作之一,它能够帮助开发者分析和修改已打包的APK文件。本篇文章将详细介绍APK反编译签名的原理和步骤。首先,我们需要先了解一下APK文件的结构。APK文件实际上是一个压缩文件,内部包含了Android应用程序的
2023-07-17
android证书检测
Android证书检测是一种用于验证应用程序的合法性和完整性的安全机制。Android系统使用数字证书来验证应用程序的签名,以确保应用程序未被篡改或恶意修改。Android应用程序的开发者必须将其应用程序进行数字签名,以创建一个可验证的证书。该证书包含开发
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4