A:安卓第三方固件的签名是为了验证固件的完整性和真实性而进行的一项重要操作。在安卓系统中,签名是通过对固件内容的摘要进行加密生成的一段数据,它能够确保固件在传输和安装过程中没有被篡改或者被替换。签名的原理是使用非对称加密算法将固件内容的摘要(通常使用SHA1或 详情
A:在Android系统中,APK签名是一种用于验证应用程序的身份和完整性的机制。每个Android应用程序都需要在发布之前进行签名,以便用户可以确保所安装的应用程序是由可信的开发者构建的,并且未被篡改过。APK签名的作用主要分为以下几个方面:1. 身份验证: 详情
A:安卓过签名(Android Code Signing)是指在开发和发布安卓应用时,开发者使用数字证书对应用进行签名的过程。签名是一个数字指纹,用于验证应用的完整性和真实性。在安卓平台上,签名还用于应用的版本管理和发布渠道的识别。过签名的过程主要包括生成签名 详情
A:在Android开发中,每个应用程序都有一个唯一的包名,用于标识应用程序的身份。而应用程序的签名是用来验证应用程序的来源和完整性的。在某些场景下,我们可能需要获取应用程序的包名和签名信息,比如在进行应用间跳转时需要判断目标应用是否已安装并且来源可信。获取应 详情
A:安卓跳过 APK 签名验证是指通过一些方法绕过应用安装时对 APK 签名的验证步骤,从而进行自由地安装和使用应用。在正常情况下,安卓系统会在安装应用时验证 APK 文件的签名信息,以确保应用的完整性和真实性,防止篡改和恶意应用的安装。但在某些特殊情况下,有 详情
A:在开发Android应用程序时,打包和签名APK文件是非常重要的一步。打包是将应用程序的源代码、资源文件和其他必要的文件打包成一个可执行的APK文件。而签名是为了验证APK文件的真实性和完整性,确保在分发和安装应用时不会被篡改。当我们在一个项目中使用了多个 详情
注册成为一门APP开发者
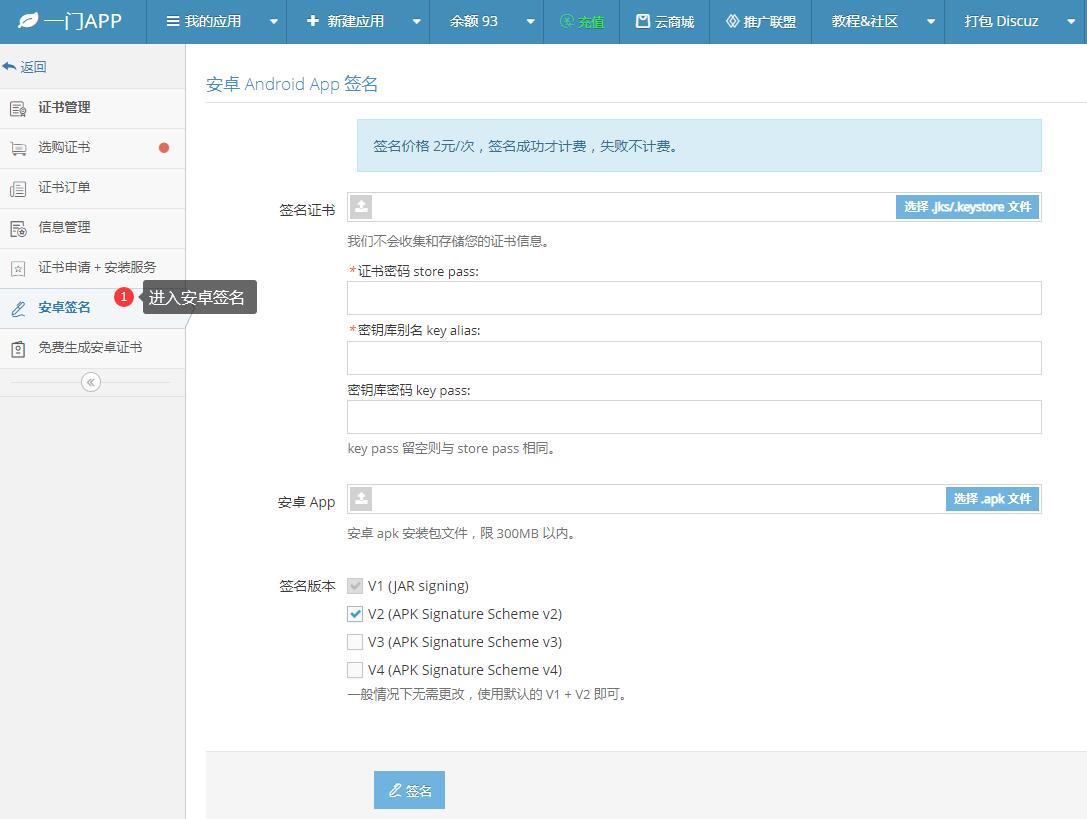
进入安卓重签名工具
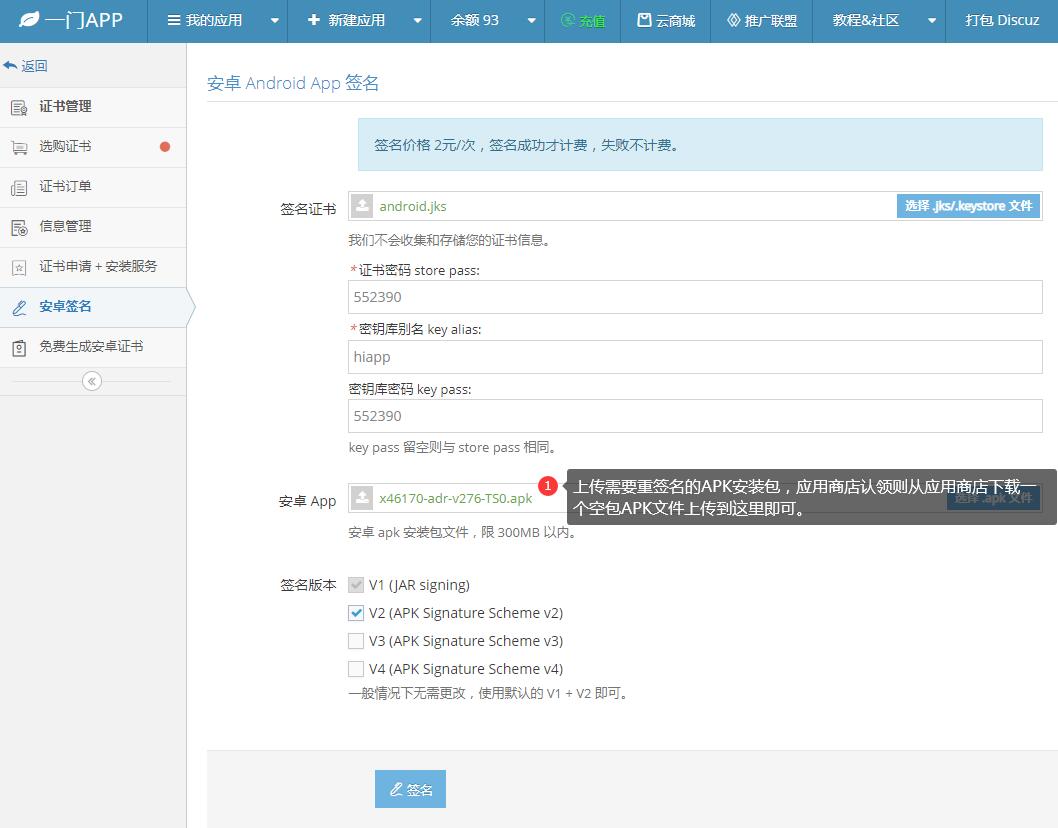
上传安卓证书、APK文件
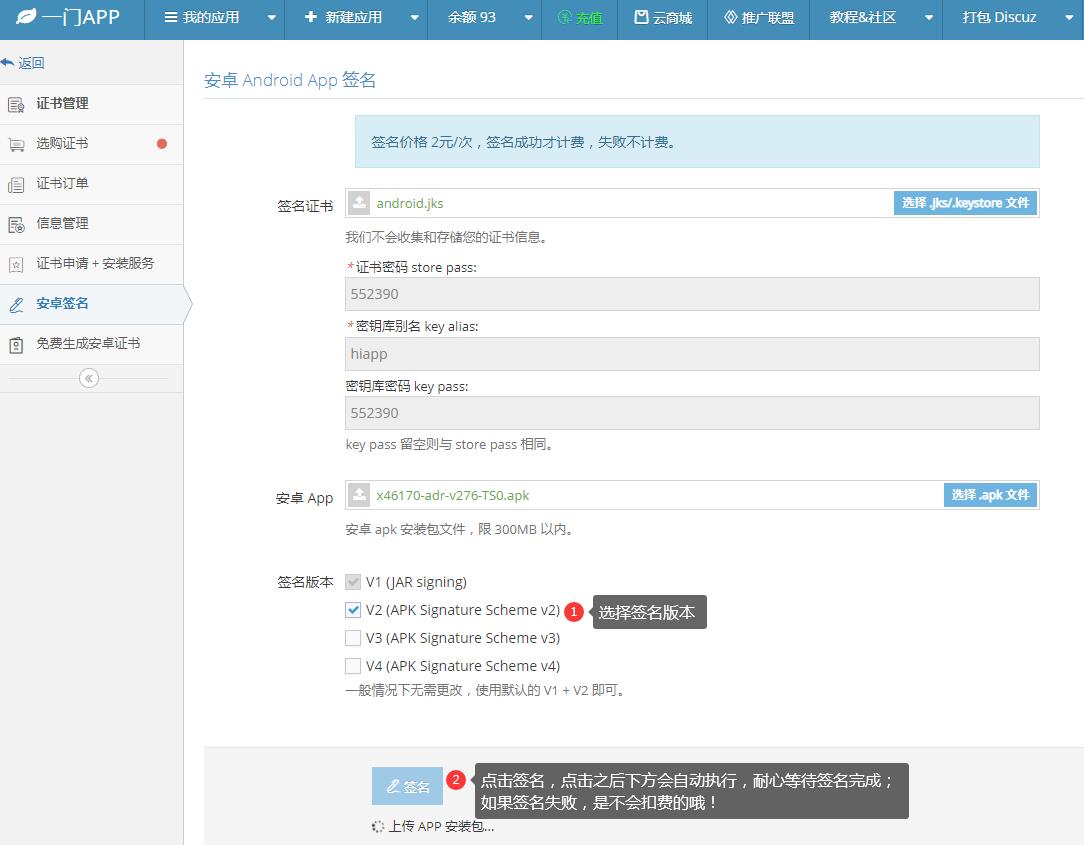
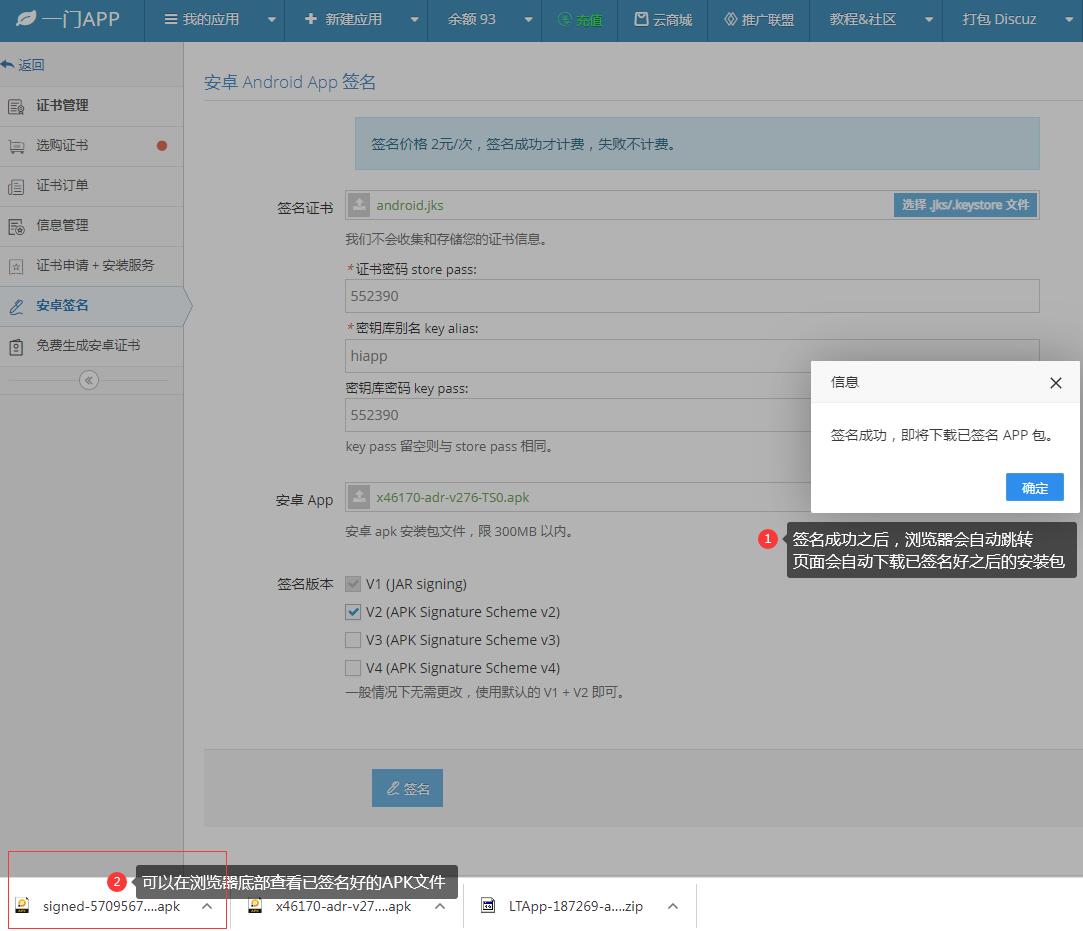
在线一键重签名APK文件