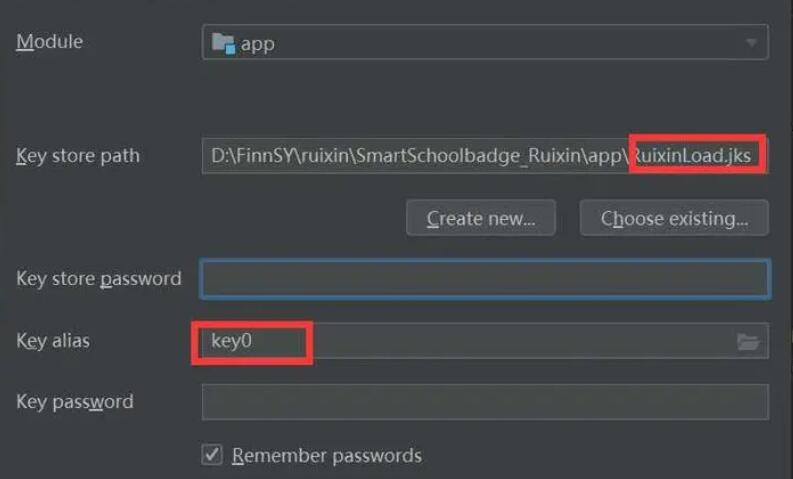
Android 签名文件加密是Android应用程序开发中的重要环节。通过对签名文件进行加密,可以增强应用程序的安全性,防止恶意篡改或伪造签名,保护用户数据和应用程序的合法权益。本文将从原理和详细介绍两个方面进行阐述。
一、原理
Android应用程序的签名是基于公钥加密算法的,使用私钥对应用程序进行签名,然后使用相应的公钥进行验证。签名文件加密则是对签名文件进行二次加密,增加了加密算法和密钥的复杂性。
签名文件加密的基本原理如下:
1. 生成密钥对:使用非对称加密算法(如RSA)生成一对公钥和私钥。
2. 使用私钥对签名文件进行加密:将应用程序的签名文件使用私钥进行加密,并生成加密后的签名文件。
3. 将加密后的签名文件和公钥嵌入应用程序:将加密后的签名文件和公钥存储在应用程序的资源文件中,或者将其嵌入到运行时的代码中。
4. 使用公钥对加密后的签名文件进行解密:在应用程序运行时,使用公钥对加密后的签名文件进行解密验证,确保签名文件的完整性和合法性。
二、详细介绍
下面将详细介绍Android签名文件加密的具体步骤:
1. 生成密钥对:
首先,使用Java的密钥库工具(如keytool)生成一对公钥和私钥。具体步骤如下:
```shell
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.jks
```
这将生成一个名为mykeystore.jks的密钥库文件,其中包含一个别名为mykey的密钥对。
2. 使用私钥对签名文件进行加密:
接下来,使用私钥对应用程序的签名文件进行加密,可以使用Java代码或者相关工具库完成。具体代码如下:
```java
// 加载私钥
PrivateKey privateKey = loadPrivateKeyFromKeyStore("mykeystore.jks", "mykey", "password");
// 读取签名文件
byte[] signatureFileData = readSignatureFileData("app.apk.sign");
// 加密签名文件
byte[] encryptedData = encryptData(signatureFileData, privateKey);
// 保存加密后的签名文件
saveEncryptedDataToFile(encryptedData, "encrypted_sign_file.bin");
```
在上述代码中,loadPrivateKeyFromKeyStore函数用于从密钥库文件中加载私钥,readSignatureFileData函数用于读取签名文件的原始数据,encryptData函数用于对签名文件进行加密,saveEncryptedDataToFile函数用于将加密后的签名文件保存到本地。
3. 将加密后的签名文件和公钥嵌入应用程序:
将加密后的签名文件和对应的公钥嵌入到应用程序的资源文件中或者将其嵌入到运行时的代码中,以便在应用程序运行时进行解密验证。具体步骤如下:
- 将加密后的签名文件和公钥保存在应用程序的res/raw文件夹下,命名为encrypted_sign_file.bin和public_key.pem。
- 或者将加密后的签名文件和公钥以字符串的形式存储在代码文件中。
4. 使用公钥对加密后的签名文件进行解密:
在应用程序运行时,使用公钥对加密后的签名文件进行解密验证,以确保签名文件的完整性和合法性。具体步骤如下:
```java
// 加载公钥
PublicKey publicKey = loadPublicKeyFromResource("public_key.pem");
// 读取加密后的签名文件
byte[] encryptedData = readEncryptedDataFromFile("encrypted_sign_file.bin");
// 解密签名文件
byte[] decryptedData = decryptData(encryptedData, publicKey);
// 验证签名文件的完整性和合法性
boolean isValid = verifySignatureFile(decryptedData);
if (isValid) {
// 签名文件验证通过
} else {
// 签名文件验证失败
}
```
在上述代码中,loadPublicKeyFromResource函数用于从资源文件中加载公钥,readEncryptedDataFromFile函数用于读取加密后的签名文件,decryptData函数用于对签名文件进行解密,verifySignatureFile函数用于验证签名文件的完整性和合法性。
总结:
Android签名文件加密是一种增强应用程序安全性的重要手段,通过对签名文件进行加密可以防止签名文件的篡改和伪造。加密过程包括生成密钥对、使用私钥对签名文件进行加密、将加密后的签名文件和公钥嵌入到应用程序中,以及在应用程序运行时使用公钥对签名文件进行解密验证。这样可以保护用户数据和应用程序的合法权益。