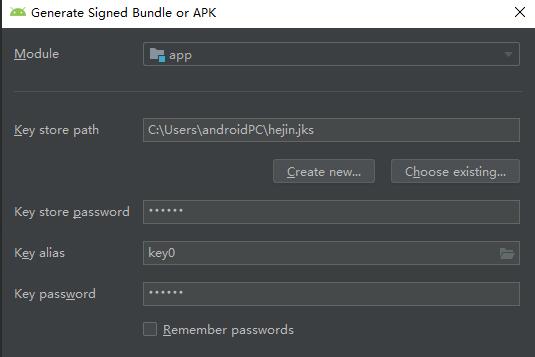
Android系统签名打包是一种确保应用程序安全性的重要步骤。本文将详细介绍Android系统签名打包的原理和步骤。
## 1. 签名原理
在Android系统中,每个应用程序都必须经过签名才能被安装和运行。签名用于验证应用程序的完整性和来源,防止应用程序被篡改或冒名顶替。Android系统使用了基于公私钥的数字签名机制。
数字签名过程大致如下:
1. 开发者使用私钥生成一个签名密钥对,其中私钥保持私有,而公钥可以发送给任何人进行验证;
2. 开发者使用私钥对应用程序进行签名,生成一个签名文件(.apk);
3. 用户或系统通过使用开发者公钥对签名文件进行验证,以确认应用程序的完整性和来源。
Android系统默认使用了Java的私钥签名算法(RSA算法)来进行应用程序签名。
## 2. 签名打包步骤
要对应用程序进行签名打包,您需要满足以下准备工作:
- JDK(Java Development Kit)安装并配置好;
- Android开发环境(Android SDK)安装并配置好。
以下是签名打包的详细步骤:
### 步骤1:生成私钥
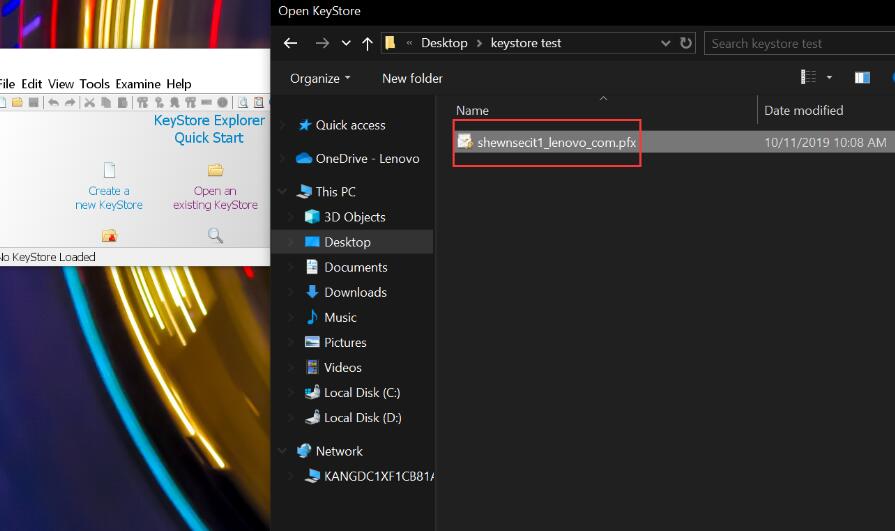
首先,您需要生成一个私钥作为您的签名密钥。
1. 打开终端或命令提示符;
2. 导航到Java开发工具包(JDK)的bin目录。示例:`cd C:\Program Files\Java\jdk1.8.0_221\bin`;
3. 运行以下命令生成私钥文件:
```
keytool -genkey -alias your_alias_name -keyalg RSA -keystore your_keystore_name.keystore -validity 365
```
其中,`your_alias_name`是为您的密钥对起的别名,`your_keystore_name.keystore`是您的密钥库文件名,`-validity`指定密钥的有效期。
### 步骤2:配置签名信息
您需要为应用程序配置签名信息,以便将私钥应用到应用程序上。
1. 在Android项目的根目录下,创建一个名为`keystore.properties`的文件;
2. 在文件中,添加以下内容:
```
storeFile=your_keystore_file_path.keystore
storePassword=your_keystore_password
keyAlias=your_key_alias
keyPassword=your_key_password
```
将`your_keystore_file_path.keystore`替换为您的密钥库文件路径,`your_keystore_password`替换为您的密钥库密码,`your_key_alias`和`your_key_password`替换为您在第一步中设置的别名和密码。
### 步骤3:修改构建配置
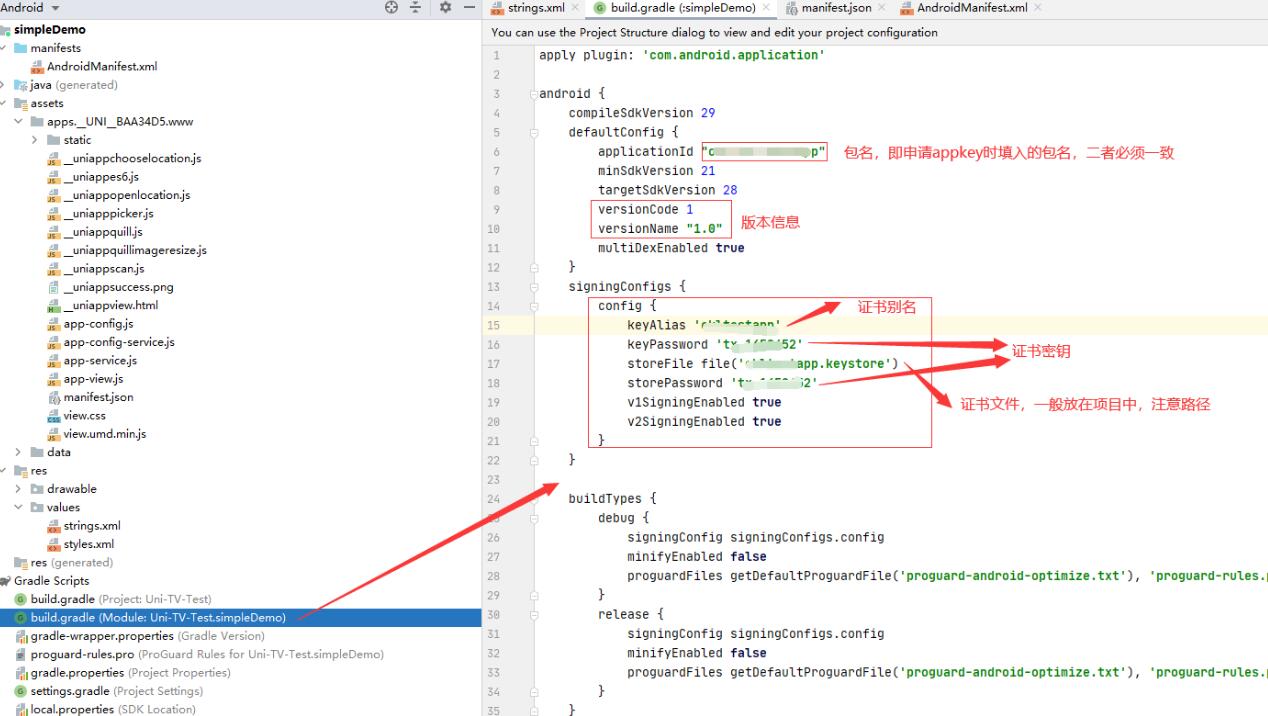
打开您的Android项目,修改`build.gradle`文件,以便将签名应用到应用程序上。
1. 在`android`块内部,添加以下代码:
```
signingConfigs {
release {
storeFile file(keystoreProperties['storeFile'])
storePassword keystoreProperties['storePassword']
keyAlias keystoreProperties['keyAlias']
keyPassword keystoreProperties['keyPassword']
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
这将为`release`构建类型配置签名。
### 步骤4:生成签名打包文件
最后一步是生成签名打包文件(.apk)。
1. 在终端或命令提示符中运行以下命令:
```
./gradlew assembleRelease
```
或者在Windows系统下运行:
```
gradlew.bat assembleRelease
```
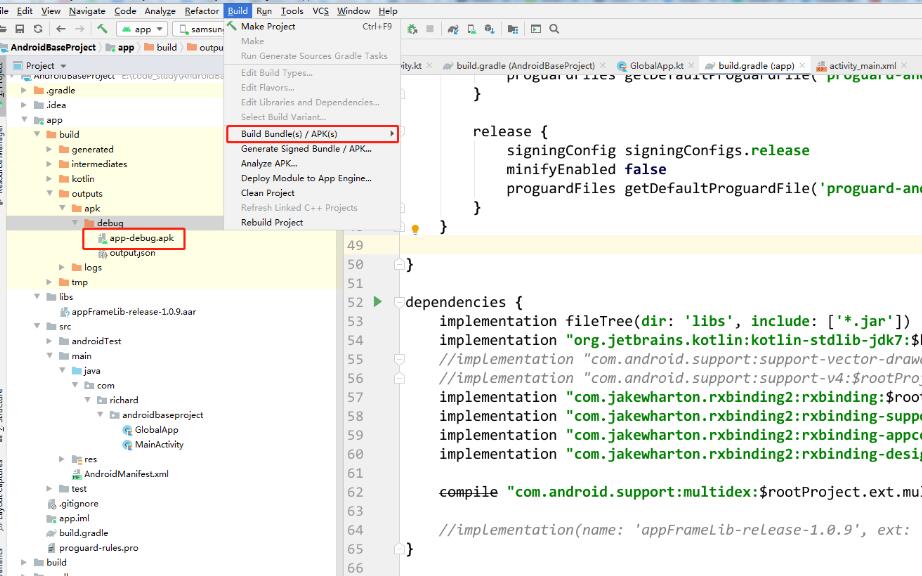
2. 当构建完成后,签名打包文件将位于您的项目目录下的`app\build\outputs\apk\release`目录中。
至此,您已成功生成了Android应用程序的签名打包文件。
Android系统签名打包是保证应用程序安全性的重要步骤。通过生成私钥,配置签名信息,修改构建配置,并生成签名打包文件,您可以确保应用程序的完整性和来源。这对于应用程序的发布和分发至关重要。