免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

p12证书对apk进行签名

P12证书是用于对APK进行签名的一种常用证书格式。在深入了解P12证书对APK签名的原理之前,我们先来了解一下APK签名的基本概念。

APK签名是为了验证APK文件的完整性和来源,确保APK文件没有被篡改或恶意修改。当APK发布到应用商店或通过其他方式进行安装时,系统会对APK进行签名验证,以确保APK的真实性和完整性。

P12证书是一种包含公钥、私钥和证书链等信息的数字证书文件。在进行APK签名时,我们需要使用P12证书中的私钥对APK进行签名,并将包含公钥和证书链的证书一起打包到APK中。当用户安装APK时,系统会使用证书中的公钥进行验证,以确保APK的签名是有效和可信的。

下面是P12证书对APK签名的详细步骤:

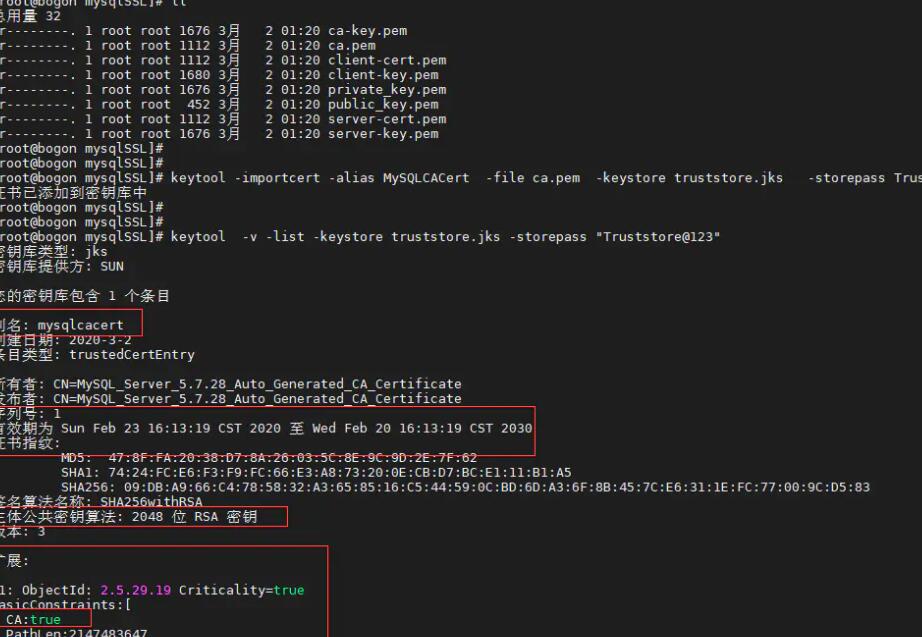
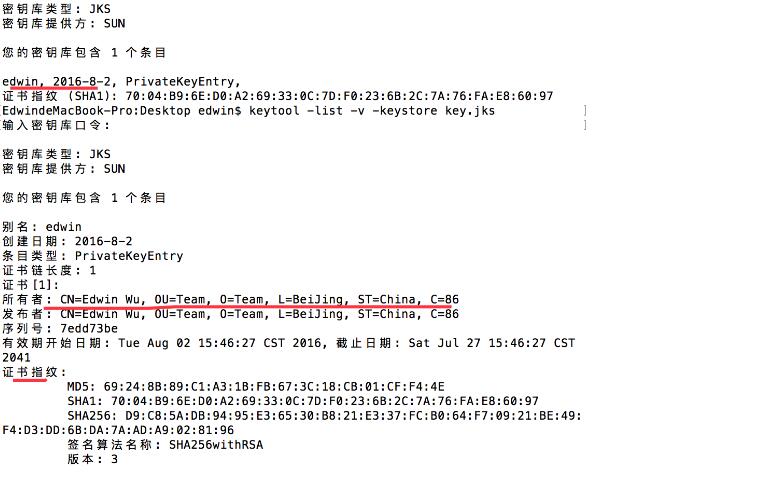
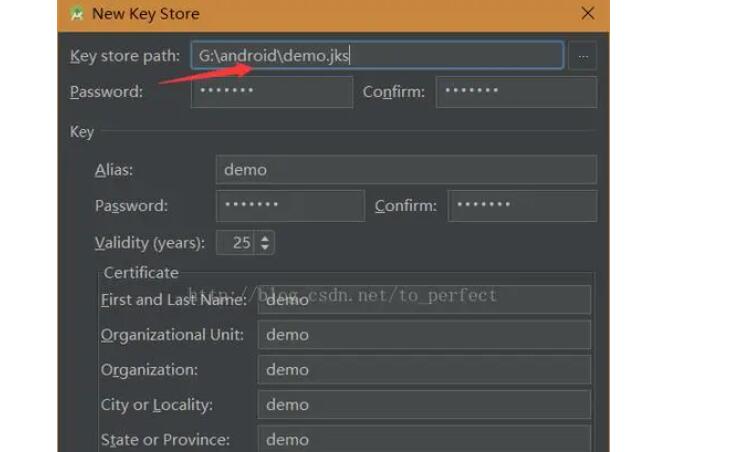
1. 生成密钥对:首先,我们需要生成一个密钥对,包括公钥和私钥。可以使用工具如keytool或OpenSSL来生成密钥对。私钥将存储在P12证书中,用于后续的APK签名。

2. 创建证书请求:使用私钥生成一个证书请求文件,包含有关密钥所有者的信息,例如名称、组织、国家等。可以使用工具如keytool或OpenSSL来创建证书请求。

3. 证书签发机构(CA)签发证书:将证书请求发送给证书签发机构,例如VeriSign、Comodo等,CA会对请求进行验证并签发一份包含公钥和证书链等信息的数字证书。这就是我们所说的P12证书。

4. 将P12证书导出:将由CA签发的P12证书导出到本地计算机上。导出的P12证书文件通常包含私钥和证书链等信息。

5. 使用P12证书签名APK:使用工具如Jarsigner来使用P12证书中的私钥对APK进行签名。签名后的APK会包含证书链和签名信息。

6. 验证APK签名:使用工具如Apksigner或Android PackageVerifier等工具来验证APK的签名。这些工具会验证APK的签名是否有效,以及证书的真实性和完整性。

通过以上步骤,我们就可以使用P12证书对APK进行签名,以确保APK的完整性和真实性。在实际应用中,我们需要保护好私钥和P12证书文件,以防止泄露和被恶意使用。

希望本文对你理解P12证书对APK签名的原理和详细步骤有所帮助!


相关知识:
安卓系统签名apk
安卓系统签名apk是指在开发、编译完一个应用程序后,为了保证该应用程序在安卓设备上能够安全运行,需要对该应用程序进行数字签名。签名apk的过程涉及到应用程序的完整性验证、身份验证以及安全性保证。接下来,我将详细介绍安卓系统签名apk的原理和步骤。签名apk
2023-07-17
安卓签名没有时间戳
安卓应用的签名是一种验证机制,用于确保应用的完整性和真实性。在将应用发布到Google Play商店或其他渠道之前,开发者需要对应用进行数字签名。然而,有时我们可能会听说安卓应用签名需要时间戳,那么什么是时间戳,为什么安卓签名没有时间戳呢?以下是对这些问题
2023-07-17
安卓机没有签名冲突
在Android开发中,签名冲突是指在一个应用程序中使用了相同的签名文件(也称为keystore文件)来发布不同的版本,而这些版本之间存在冲突。例如,如果你使用了同一个包名和相同的签名来发布两个不同的应用,那么就会出现签名冲突。签名冲突可能会出现在以下几种
2023-07-17
安卓升级安装显示签名冲突
在安卓系统中进行升级或安装时,有时会遇到签名冲突的问题。这是由于Android应用程序使用数字证书对应用进行签名,以确保应用的完整性和安全性。当升级或安装新版本应用时,Android系统会比较应用的数字证书,如果发现它们的签名不匹配,则会出现签名冲突的错误
2023-07-17
打包并签名android
打包并签名 Android 应用是将开发好的 Android 应用程序转变成可执行文件的过程,同时确保应用程序的身份信息和完整性。在 Android 开发中,打包并签名应用是一个非常重要的步骤,必须正确地进行以确保应用程序可以被正确安装和部署。下面将详细介
2023-07-17
android通过证书获取系统权限
Android系统通过权限机制来控制应用程序对系统资源的访问。一般来说,普通应用程序只能访问其应用程序私有目录和公共资源,无法直接访问系统的敏感信息和操作系统。但是,在一些特殊场景下,我们可能需要获得系统的权限,从而实现更高级的功能需求。本文将详细介绍通过
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4