在Android开发中,APK签名是保证应用程序的完整性和安全性的重要手段。APK签名可以用于验证应用程序是否被篡改过,并且可以为应用程序的开发者提供身份认证和溯源。本篇文章将详细介绍Android获取APK签名的原理和方法。
首先,我们先了解一下APK签名的原理。APK签名使用了非对称密钥算法,具体是使用了RSA算法。在签名过程中,开发者会生成一对密钥,其中一个是私钥,用于生成签名;另一个是公钥,用于验证签名的合法性。开发者通过私钥对应用程序进行签名,生成签名文件(.RSA文件),并将签名文件放置在APK包中的META-INF目录下。当用户安装应用程序时,系统会通过公钥来验证签名文件的合法性。
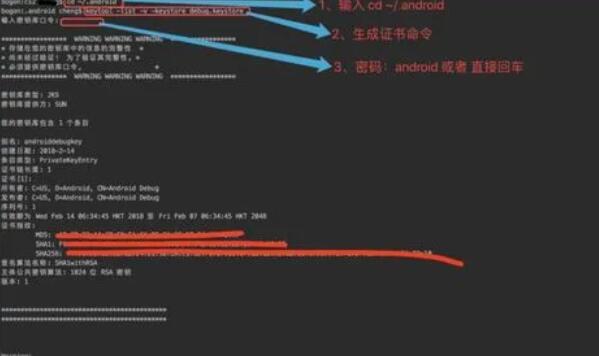
接下来,我们来介绍如何获取APK签名。在Android开发中,我们可以通过Java代码或者命令行工具来获取APK签名。
首先,我们来介绍如何通过Java代码获取APK签名。
1. 首先,准备一个Android项目,并在项目中引入Android SDK中的`android.jar`库。
2. 创建一个名为`SignatureUtils`的Java类。
3. 在`SignatureUtils`类中,定义一个名为`getApkSignatures`的静态方法,该方法接受一个`Context`对象和一个包名作为参数,并返回一个`List
```
import android.content.Context;
import android.content.pm.PackageInfo;
import android.content.pm.PackageManager;
import android.content.pm.Signature;
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
import java.util.ArrayList;
import java.util.List;
public class SignatureUtils {
public static List
List
try {
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(packageName, PackageManager.GET_SIGNATURES);
Signature[] signatureArray = packageInfo.signatures;
for (Signature signature : signatureArray) {
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signature.toByteArray());
byte[] digest = md.digest();
String signatureString = byte2HexFormatted(digest);
signatures.add(signatureString);
}
} catch (PackageManager.NameNotFoundException | NoSuchAlgorithmException e) {
e.printStackTrace();
}
return signatures;
}
private static String byte2HexFormatted(byte[] arr) {
StringBuilder str = new StringBuilder(arr.length * 2);
for (byte b : arr) {
String h = Integer.toHexString(b);
int l = h.length();
if (l == 1)
h = "0" + h;
if (l > 2)
h = h.substring(l - 2, l);
str.append(h.toUpperCase()).append(':');
}
return str.toString().substring(0, str.length() - 1);
}
}
```
4. 在应用程序的入口处调用`getApkSignatures`方法,并传入`Context`对象和应用程序的包名,即可获取到APK签名的列表。
这样,我们就可以通过Java代码获取APK签名了。当然,我们也可以通过命令行工具来获取APK签名。
1. 首先,在命令行工具中定位到Android SDK的build-tools目录下。
2. 在命令行中输入以下命令:
```
./apksigner verify --print-certs your_app.apk
```
其中,`your_app.apk`是待获取签名的APK文件。
执行完毕后,命令行会打印出APK的签名信息。
无论是通过Java代码还是命令行工具,都可以方便地获取APK的签名信息。对于开发者来说,掌握获取APK签名的方法可以保证应用程序的完整性和安全性,同时也有助于公司进行合规审计和法律溯源。