拥有自己的 APK 签名是 Android 开发中非常重要的一项技能,因为它能确保 APK 文件的完整性和安全性。以下是一个关于如何拥有自己的 APK 签名的详细介绍:
APK 签名是通过数字证书来实现的,数字证书由证书颁发机构(Certificate Authority,简称 CA)签发。以下是整个过程的步骤:
步骤一:生成密钥库文件
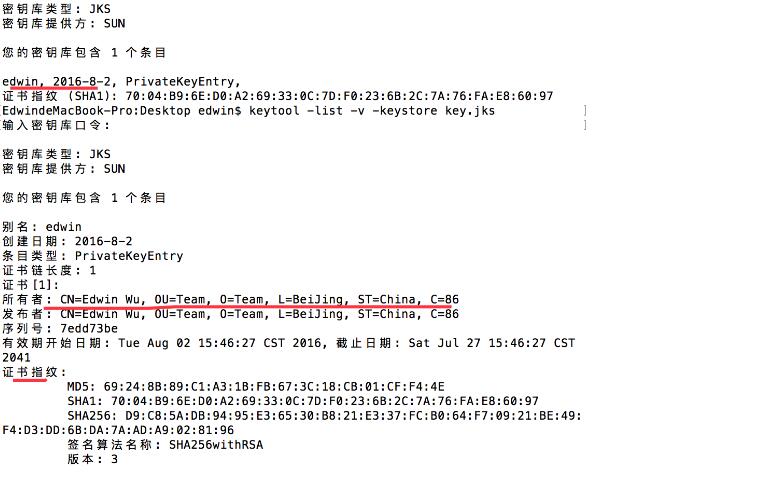
首先,我们需要生成一个用于签名 APK 的密钥库文件(.keystore)。可以使用 keytool 命令来生成密钥库文件。在命令行终端中执行以下命令:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
上述命令中的各个参数含义如下:
- -genkey:生成密钥库文件
- -v:在命令行输出详细信息
- -keystore:指定密钥库文件的名称和路径
- -alias:指定密钥库文件中密钥的别名
- -keyalg:指定密钥的算法,一般使用 RSA
- -keysize:指定密钥的长度
- -validity:指定密钥的有效期(单位为天)
执行完上述命令后,会要求输入一些信息,如密钥库密码、别名密码、姓名、组织等。按照提示输入相关信息即可生成密钥库文件。
步骤二:签署 APK 文件
生成密钥库文件后,我们需要使用它来签署 APK 文件。
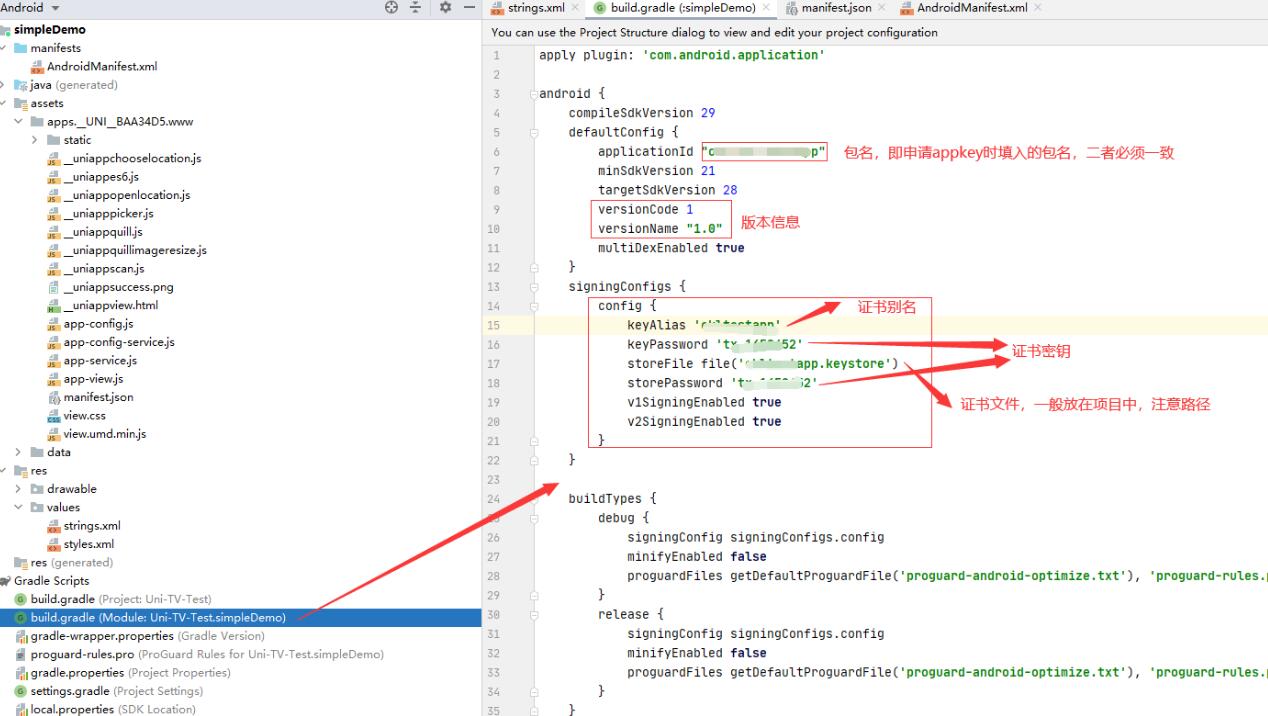
首先,需要在项目的构建文件(如 build.gradle)中配置签名信息。具体配置如下:
```
android {
...
defaultConfig { ... }
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "密钥库密码"
keyAlias "别名"
keyPassword "别名密码"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
上述配置中,需要替换掉相应的密钥库密码、别名和别名密码。
然后,在命令行终端中执行以下命令来生成签署后的 APK 文件:
```
./gradlew assembleRelease
```
执行成功后,在项目的 `app/build/outputs/apk/release/` 目录下会生成已签名的 APK 文件。
步骤三:验证签名
可以使用以下命令来验证 APK 文件是否已被正确签名:
```
jarsigner -verify -verbose -certs my_application.apk
```
上述命令中的 my_application.apk 需要替换为你的 APK 文件名。
如果验证成功,命令行输出中会显示 "jar verified" 的信息。
以上就是拥有自己的 APK 签名的一般步骤。通过签名,我们可以确保 APK 文件的完整性和安全性,并且可以在发布应用时通过谷歌 Play 商店进行应用的更新和分发。
请注意,密钥库文件是非常重要的机密文件,因此需要妥善保管。如果丢失了密钥库文件,将无法对已签名的 APK 文件进行更新或发布。因此,建议定期备份密钥库文件,并使用强密码保护。
希望以上内容对您拥有自己的 APK 签名有所帮助。如果您有任何疑问,请随时向我提问。