在Android中,动态添加多个SSL证书可以帮助我们处理一些特殊的网络请求,比如访问自签名证书的HTTPS网站。下面我将详细介绍一下实现的原理和步骤。
1. 准备证书文件
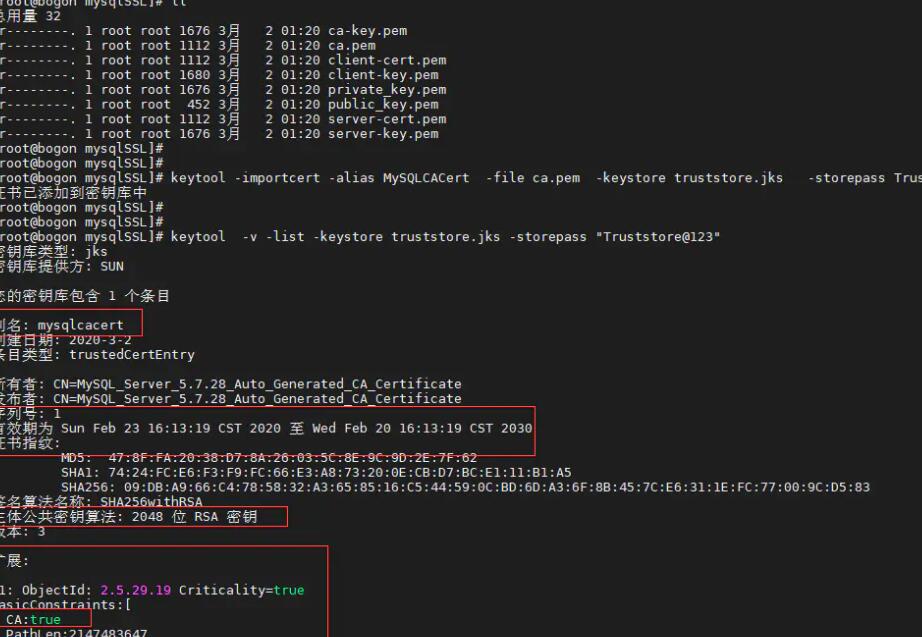
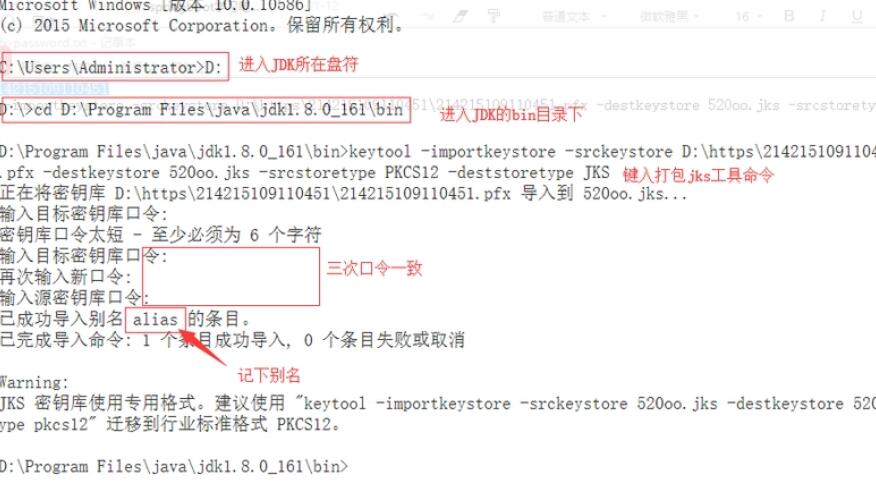
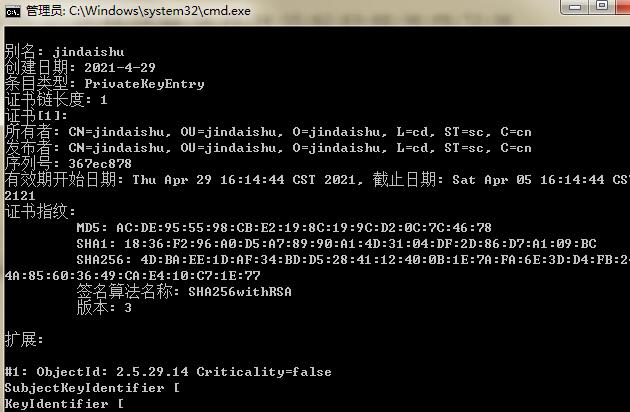
首先,我们要准备需要添加的SSL证书文件,通常以 .cer、.crt 或 .pem 格式存在。你可以从证书颁发机构(CA)获取证书文件,或者生成自签名证书。确保你的证书文件是有效的,并且可以用于验证服务器端的安全连接。
2. 创建一个自定义的TrustManager
为了实现动态添加SSL证书,我们需要创建一个自定义的TrustManager,用于验证服务器端的身份证书。在这个TrustManager中,我们将实现证书的加载和校验过程。下面是一个简单的示例代码:
```
public class CustomTrustManager implements X509TrustManager {
private List
public CustomTrustManager(InputStream... certificateInputStreams) {
try {
CertificateFactory certificateFactory = CertificateFactory.getInstance("X.509");
for (InputStream inputStream : certificateInputStreams) {
certificates.add((X509Certificate) certificateFactory.generateCertificate(inputStream));
}
} catch (CertificateException e) {
e.printStackTrace();
}
}
@Override
public void checkClientTrusted(X509Certificate[] chain, String authType) throws CertificateException {
// Ignore client certificate authentication
}
@Override
public void checkServerTrusted(X509Certificate[] chain, String authType) throws CertificateException {
for (X509Certificate certificate : chain) {
for (X509Certificate trustedCertificate : certificates) {
if (certificate.equals(trustedCertificate)) {
return;
}
}
}
throw new CertificateException("Server certificate is not trusted");
}
@Override
public X509Certificate[] getAcceptedIssuers() {
return new X509Certificate[0];
}
}
```
在自定义的TrustManager中,我们首先需要将证书文件解析并加载到一个X509Certificate列表中。然后,在`checkServerTrusted()`方法中,我们会遍历服务器端返回的证书链,与我们加载的证书进行比对,如果存在相等的证书,则验证通过;否则,抛出证书不受信任的异常。
3. 使用自定义的TrustManager创建一个SSLContext
接下来,我们需要使用我们自定义的TrustManager来创建一个SSLContext对象,用于创建SSLSocketFactory。示例代码如下:
```
try {
TrustManager[] trustManagers = {new CustomTrustManager(getAssets().open("cert1.pem"), getAssets().open("cert2.cer"))};
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, trustManagers, new SecureRandom());
HttpsURLConnection.setDefaultSSLSocketFactory(sslContext.getSocketFactory());
} catch (IOException | NoSuchAlgorithmException | KeyManagementException e) {
e.printStackTrace();
}
```
在上述示例代码中,我们首先创建了一个数组`trustManagers`,并将自定义的TrustManager添加到其中。然后,使用`SSLContext.getInstance("TLS")`来获取一个SSLContext实例,并通过`sslContext.init()`方法来初始化该实例。
注意:`getAssets().open("cert1.pem")`和`getAssets().open("cert2.cer")`是用于获取证书文件的示例代码,你需要根据你实际的证书文件路径进行替换。
最后,通过`HttpsURLConnection.setDefaultSSLSocketFactory()`方法,将我们创建的自定义SSLSocketFactory设置为默认的SSLSocketFactory,这样,所有的网络请求将会使用这个SSLSocketFactory进行SSL连接。
通过以上步骤,我们就可以实现在Android中动态添加多个SSL证书的功能。当然,在实际的开发中,你可能需要根据你的具体需求进行一些适配和调整。希望这些指导对你有所帮助!