在Android应用开发过程中,签名验证是一种用来保证应用的完整性和真实性的安全机制。通过对应用进行数字签名,开发者可以确保用户下载和安装的应用是经过认证的,避免了应用被篡改或者冒充的风险。然而,在某些情况下,我们可能需要绕过签名验证,比如在调试或开发阶段,或者在一些特殊的测试场景中。下面将介绍一种常见的绕过安卓应用签名验证的方法。
绕过签名验证的原理是利用反编译工具来修改应用程序的代码,在应用被安装时绕过验证的相关逻辑。
具体的操作步骤如下:
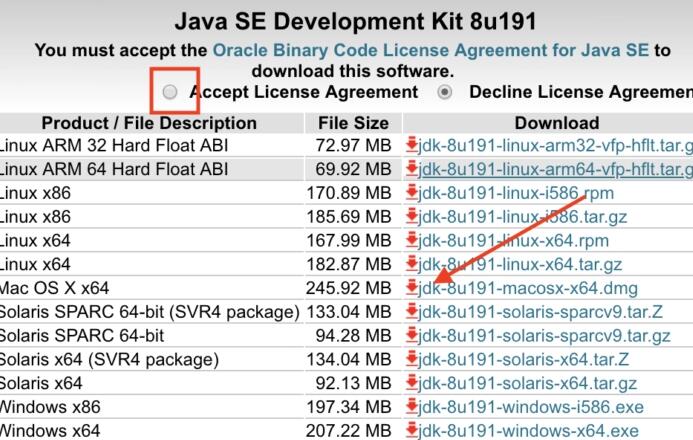
1. 下载并安装Java Development Kit(JDK):要反编译和修改应用程序的代码,我们需要使用Java编译器,因此需要先安装Java Development Kit(JDK)。可以从Oracle官网下载合适版本的JDK,并按照安装提示进行安装。
2. 下载并安装反编译工具:目前比较常用的反编译工具有apktool和dex2jar。apktool可以用来反编译APK文件,并将其中的资源文件和源代码提取出来;dex2jar可以将APK文件转换成JAR文件,便于后续对代码进行修改和重新编译。下载对应的反编译工具,并按照工具的说明进行安装。
3. 反编译APK文件:使用反编译工具对目标APK文件进行反编译。具体的命令行操作可以参考工具的官方文档或者帮助信息,通常可以通过执行类似以下命令来进行反编译:
```
apktool d app.apk -o output
```
此命令会将app.apk反编译到output目录中,并输出相应的资源文件和源代码。
4. 修改代码逻辑:在反编译生成的源代码目录中,找到签名验证相关的逻辑代码。通常签名验证的逻辑在应用的启动Activity或Application中,可以通过查找关键字(如"verify"、"signature"等)来定位到相关的代码段。根据需要修改相应的代码逻辑,以实现绕过签名验证的目的。
5. 重新编译APK文件:在对源代码进行修改后,使用反编译工具将修改后的源代码重新编译成APK文件。继续执行前面的命令,示例如下:
```
apktool b output -o modified_app.apk
```
此命令将output目录中的修改后的源代码重新编译成modified_app.apk文件。
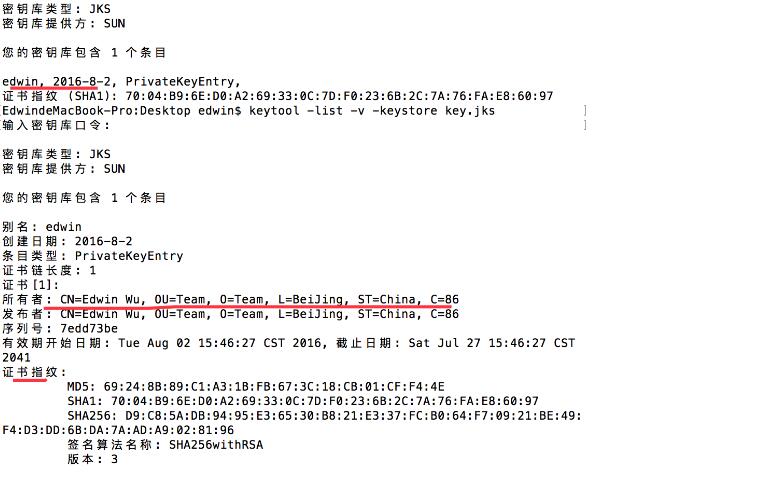
6. 签名APK文件:在重新编译的APK文件中,需要重新进行签名才能正常安装和运行。可以使用JDK提供的keytool工具生成一个新的签名密钥,或者使用已有的签名密钥。具体的签名命令如下:
```
jarsigner -verbose -keystore my-release-key.keystore modified_app.apk alias_name
```
其中,my-release-key.keystore是签名密钥的文件路径,alias_name是用来标识键库中密钥的别名。
7. 安装并运行修改后的应用:将签名后的APK文件安装到Android设备上,即可绕过签名验证运行修改后的应用。
需要注意的是,绕过签名验证属于一种非法的行为,仅作为学习和研究的目的时使用。在实际开发中,应始终保持签名验证的完整性和安全性,以保障用户的权益和应用的可靠性。