APK签名是Android系统中用来验证APK文件完整性和身份的一种机制。默认情况下,Android Studio会自动为每个应用生成一个签名证书。然而,有时候我们需要自定义APK签名,比如为了实现应用程序的更新验证、防止恶意篡改等等。本文将详细介绍APK签名的原理和自定义方法。
APK签名的原理是基于公钥加密的机制。在Android应用开发中,我们使用密钥对生成签名证书。签名证书包含一个私钥和一个公钥,私钥用于对APK文件进行签名,公钥用于验证APK文件的完整性。当应用程序安装到设备上时,系统会读取APK文件中的签名信息,并通过公钥验证签名的有效性。只有通过验证的APK文件才能被安全地运行。
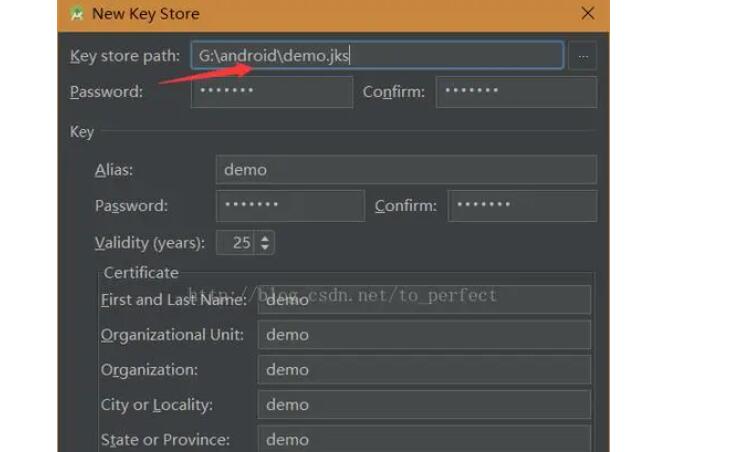
要自定义APK签名,首先需要准备一个私钥文件,可以使用Java的keytool工具或者使用openssl命令来生成。生成私钥文件的命令如下:
```
keytool -genkey -v -keystore my-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
其中,my-key.keystore是文件名,my-key-alias是别名,RSA是加密算法,2048是密钥长度,validity是有效期。
生成私钥文件之后,接下来需要将私钥导出为PEM格式的文件,以便后续使用。可以使用下面的命令将私钥导出为PEM格式:
```
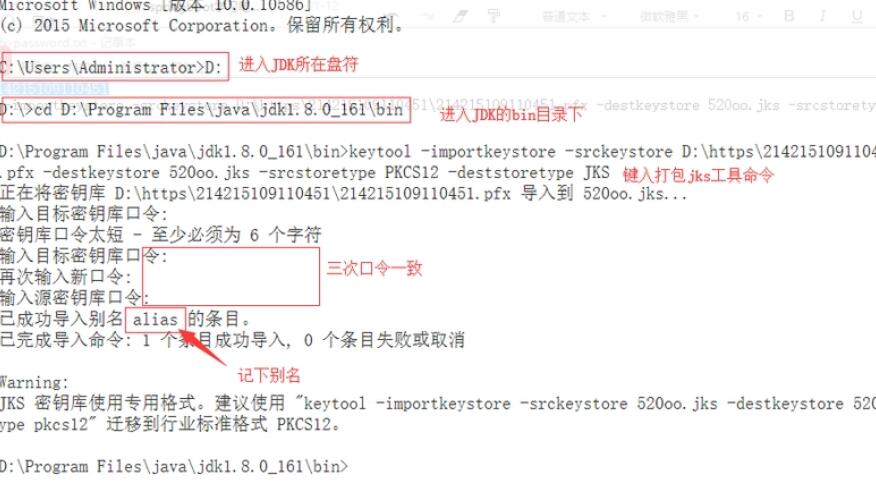
keytool -importkeystore -srckeystore my-key.keystore -destkeystore my-key.p12 -deststoretype PKCS12
openssl pkcs12 -in my-key.p12 -nodes -nocerts -out private.pem
```
其中,my-key.keystore是之前生成的私钥文件,my-key.p12是导出的中间格式文件,private.pem是导出的PEM格式私钥文件。
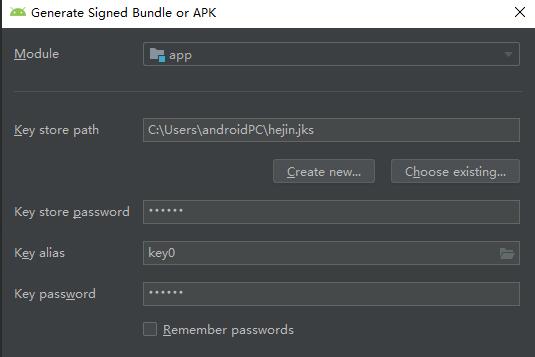
导出私钥文件之后,接下来需要将私钥文件添加到应用的构建脚本中,以便在构建APK时使用。可以在`build.gradle`文件中添加如下代码:
```
android {
signingConfigs {
customConfig {
storeFile file("path/to/private.pem")
}
}
buildTypes {
release {
signingConfig signingConfigs.customConfig
}
}
}
```
其中,`path/to/private.pem`需要替换为你导出的私钥文件的路径。
最后,重新构建你的应用,生成的APK文件将使用自定义的私钥进行签名。你可以使用`jarsigner`工具来验证APK文件的签名是否正确:
```
jarsigner -verify -verbose -certs your-app.apk
```
如果签名正确,命令会显示`jar verified`的信息。
通过以上步骤,你可以成功地实现APK签名的自定义。自定义APK签名可以增强应用的安全性,防止恶意篡改和应用更新验证等问题。同时,你也可以根据实际需要,选择合适的签名工具和算法来实现更高级的签名方案。