前言:
在移动应用开发中,签名(Signature)是保证应用安全性的重要手段。每一个应用都必须有一个私钥来生成签名,用来验证应用的真实性和完整性。因此,在修改应用代码后保留原始签名是一项重要的技术,可以保证应用的安全性和可靠性。本文将介绍如何在安卓应用中修改代码后保留原始签名。
一、签名原理
在安卓应用中,签名是通过Java KeyStore(JKS)来生成的。在应用发布前,开发者需要使用私钥文件对应用进行签名,生成一个证书文件。该证书文件包含了签名信息和公钥。当用户下载应用时,系统会验证应用的签名以确保应用的安全性。
应用的签名信息存储在META-INF目录下的CERT.SF文件中,该文件记录了应用的签名信息、文件的摘要和对应的公钥。通过对原始应用进行签名校验,系统可以保证应用的完整性和真实性。
二、修改代码后保留原始签名的方法
1. 准备工作
首先,需要下载并安装Java Development Kit(JDK)和Android SDK,并配置环境变量。
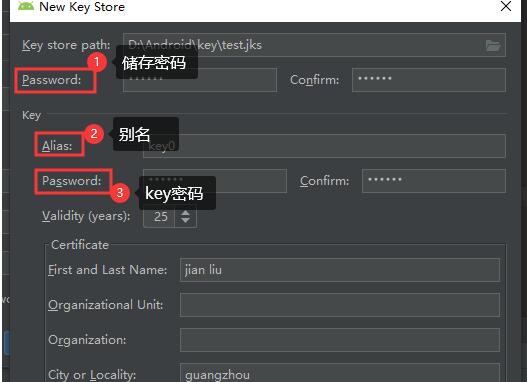
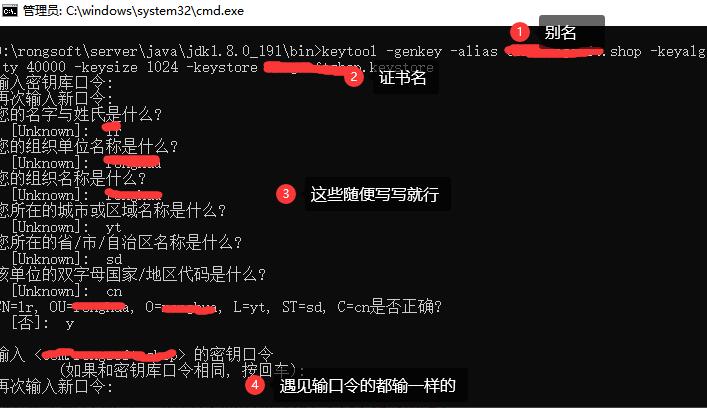
2. 生成密钥文件
使用keytool生成私钥文件。打开终端(或命令提示符),输入以下命令:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
上述命令将生成一个名为my-release-key.keystore的私钥文件。
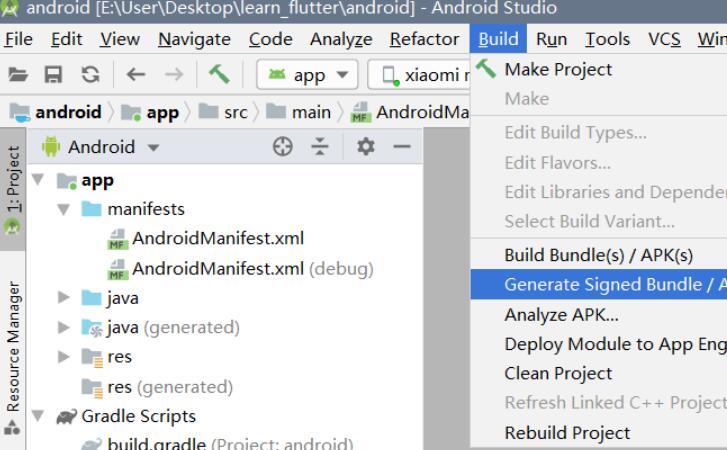
3. 签名应用
使用jarsigner工具对应用进行签名。打开终端(或命令提示符),输入以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk my-key-alias
```
其中,my_application.apk为你的应用文件名。该命令将为应用签名,在系统中生成一个证书文件。
4. 反编译应用
使用apktool工具将应用反编译成Smali代码。打开终端(或命令提示符),输入以下命令:
```
apktool d my_application.apk
```
将会在当前目录下生成一个名为my_application的文件夹,包含了应用的资源文件和Smali代码。
5. 修改代码
在my_application文件夹下,找到需要修改的Smali文件。使用文本编辑器打开该文件,并进行相应的修改。
6. 重新编译应用
使用apktool工具将修改后的Smali代码重新编译成应用。打开终端(或命令提示符),输入以下命令:
```
apktool b my_application
```
将会在当前目录下生成一个名为my_application/dist的文件夹,包含了重新编译后的应用文件。
7. 重新签名应用
使用jarsigner工具对重新编译后的应用进行签名。打开终端(或命令提示符),输入以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application/dist/my_application.apk my-key-alias
```
其中,my_application/dist/my_application.apk为重新编译后的应用文件路径。
三、总结
通过以上步骤,我们可以修改安卓应用的代码,并保留原始的签名。这样,我们可以对应用进行功能扩展和错误修复,而不需要重新发布应用。但是需要注意的是,在修改应用的代码时要小心,确保不会破坏应用的完整性和稳定性。另外,为了保证应用的安全性,私钥文件应妥善保管,避免泄露。