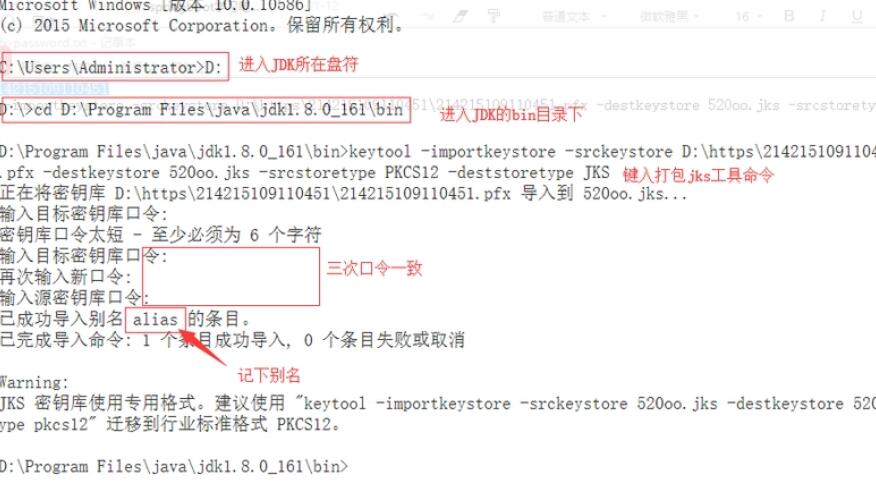
获取 APK 签名可以帮助我们验证 APK 的合法性,并且对于一些开发者来说,也可以用来验证应用的身份。在 Android 开发中,我们可以通过以下两种方法来获取 APK 的签名信息:通过命令行和通过代码。下面我将详细介绍这两种方法的原理和具体操作步骤。
一、通过命令行获取 APK 签名:
1. 确保你的电脑上安装有 JDK,并且将其配置到环境变量中。
2. 打开终端或命令提示符窗口,进入到 APK 文件所在的目录。
3. 使用以下命令来获取 APK 的签名信息:
```
keytool -printcert -file
```
例如,假设你要获取名为 "app.apk" 的 APK 签名,你可以运行如下命令:
```
keytool -printcert -file app.apk
```
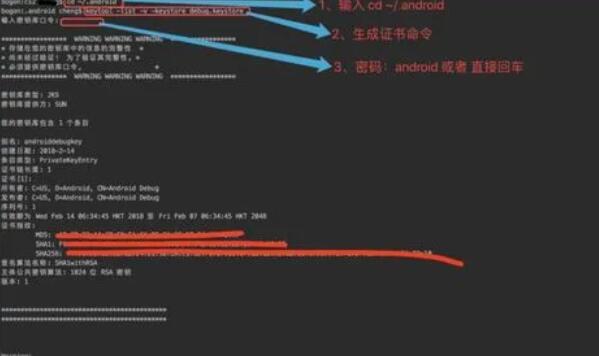
4. 执行上述命令后,会打印出 APK 的签名信息,其中包括 MD5、SHA1 和 SHA256 等哈希值。
二、通过代码获取 APK 签名:
1. 在 Android 项目的代码中,可以通过 PackageManager 类的 getPackageInfo() 方法获取 APK 的签名信息。
2. 在代码中添加以下代码,获取 MD5、SHA1 和 SHA256 等哈希值:
```java
import android.content.pm.PackageInfo;
import android.content.pm.PackageManager;
import android.content.pm.Signature;
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
import java.util.Arrays;
public class ApkSignatureUtils {
public static String getApkSignature(String apkPath) {
try {
PackageInfo packageInfo = context.getPackageManager().getPackageInfo(apkPath, PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
Signature signature = signatures[0];
MessageDigest messageDigest = MessageDigest.getInstance("SHA256");
byte[] signatureBytes = signature.toByteArray();
byte[] hashBytes = messageDigest.digest(signatureBytes);
StringBuilder signatureHash = new StringBuilder();
for (int i = 0; i < hashBytes.length; i++) {
signatureHash.append(Integer.toString((hashBytes[i] & 0xFF) + 0x100, 16).substring(1));
}
return signatureHash.toString();
} catch (PackageManager.NameNotFoundException | NoSuchAlgorithmException e) {
e.printStackTrace();
}
return null;
}
}
```
3. 调用该方法,传入 APK 文件的路径,即可获取 APK 的签名哈希值:
```java
String apkPath = "/sdcard/app.apk";
String apkSignature = ApkSignatureUtils.getApkSignature(apkPath);
```
以上就是通过命令行和代码两种方式获取 APK 签名的详细介绍和操作步骤。通过这种方式,我们可以方便地获取 APK 的签名信息,并用于验证 APK 的合法性,确保应用的安全性。