SHA-1(Secure Hash Algorithm 1)是一种常用的哈希算法,用于生成消息的唯一标识符。在Android开发中,SHA-1算法常用于应用签名,以确保应用的完整性和安全性。本文将详细介绍SHA-1签名的原理和使用方法。
一、SHA-1签名原理
SHA-1签名是在应用发布之前对应用进行数字签名的过程,其主要目的是验证应用的完整性和真实性。应用的数字签名是应用的SHA-1摘要和开发者的数字证书的结合体。
具体的签名过程如下:
1. 首先,开发者需要生成应用的SHA-1摘要。SHA-1摘要是通过对应用的所有文件进行哈希计算得出的固定长度的字符串。Android Studio提供了方便生成SHA-1摘要的功能,可以通过以下步骤实现:
- 打开Android Studio,选择项目。
- 在左下角的“Build Variants”选项中,选择“app”模块。
- 在“Gradle”面板中,双击“SigningReport”任务。
- 在“Run”面板中,可以看到应用的SHA-1摘要。
2. 然后,开发者需要申请数字证书。数字证书是用于验证签名的一种加密工具,它包含了开发者的身份信息。
3. 接下来,将应用的SHA-1摘要和开发者的数字证书进行绑定。这可以通过在AndroidManifest.xml文件的
```xml
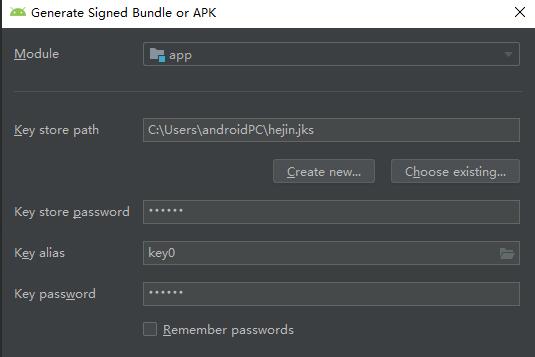
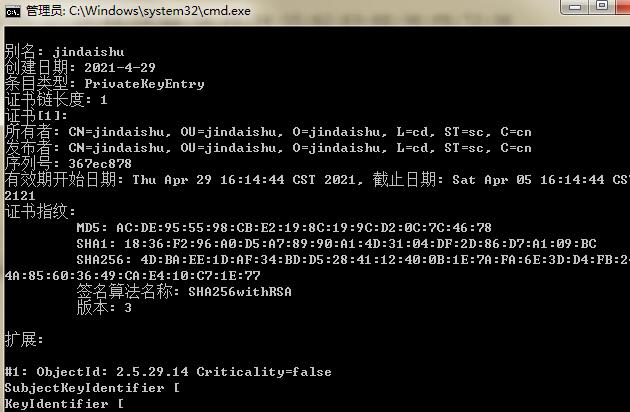
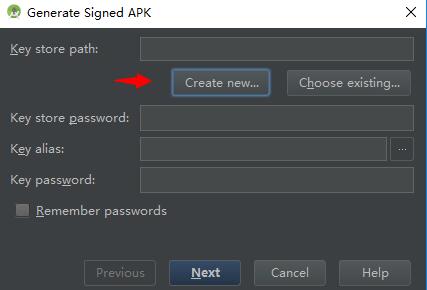
android:name="com.google.android.gms.version" android:value="@integer/google_play_services_version" /> android:name="com.google.android.maps.v2.API_KEY" android:value="YOUR_API_KEY"/> android:name="com.google.android.gms.games.APP_ID" android:value="@string/appId"/> ``` 在这里,`YOUR_API_KEY`是由Google Play创建的API密钥,`@string/appId`是由开发者提供的应用ID。 4. 最后,开发者可以使用Android Studio生成签名APK文件。这可以通过选择“Build”->“Generate Signed Bundle/APK”来实现。在生成签名APK文件时,需要选择所使用的数字证书和相应的SHA-1摘要。 二、SHA-1签名使用方法 在Android开发中,SHA-1签名通常用于以下几个场景: 1. 应用发布到Google Play商店,用于验证应用的完整性和真实性。 2. 使用Google Maps API、Firebase、Google Play Games等需要SHA-1签名的服务。 要在Android Studio中查看已签名的应用的SHA-1摘要,可以按照以下步骤进行: 1. 打开Android Studio,选择项目。 2. 在左下角的“Build Variants”选项中,选择“app”模块。 3. 在“Gradle”面板中,双击“SigningReport”任务。 4. 在“Run”面板中,可以看到已签名应用的SHA-1摘要。 另外,开发者也可以通过命令行工具来查看应用的SHA-1摘要。在终端中,切换到应用所在的目录,并执行以下命令: ``` keytool -list -v -keystore ``` 其中,` 总结: 本文介绍了SHA-1签名的原理和使用方法。通过对应用的所有文件进行哈希计算,生成应用的SHA-1摘要,并将摘要与开发者的数字证书进行绑定,可以保证应用的完整性和真实性。开发者可以使用Android Studio或命令行工具来查看应用的SHA-1摘要。