Android应用的签名是确保应用的身份验证和完整性的重要机制。在Android的应用程序包(APK)中,签名文件被包含在META-INF目录下的.cert或.dsa文件中。每个签名文件都包含签名证书、签名公钥和签名的摘要信息。
Android应用的签名过程分为两个步骤:生成密钥对和签署APK。下面将详细介绍这两个步骤。
1. 生成密钥对
在签署APK前,首先需要生成一个密钥对,包括私钥和公钥。私钥将被用于签署APK文件,而公钥将被包含在APK中,用于验证APK的签名。
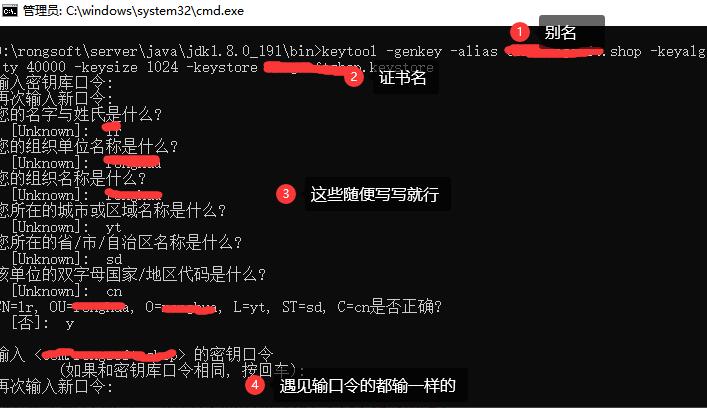
可以使用Java的keytool工具来生成密钥对。在命令行中执行以下命令:
```shell
keytool -genkey -v -keystore my-release-key.jks -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
其中,
- `-keystore` 指定生成的密钥存储文件的路径和名称;
- `-alias` 指定密钥的别名;
- `-keyalg` 指定密钥的算法;
- `-keysize` 指定密钥的长度;
- `-validity` 指定密钥的有效期。
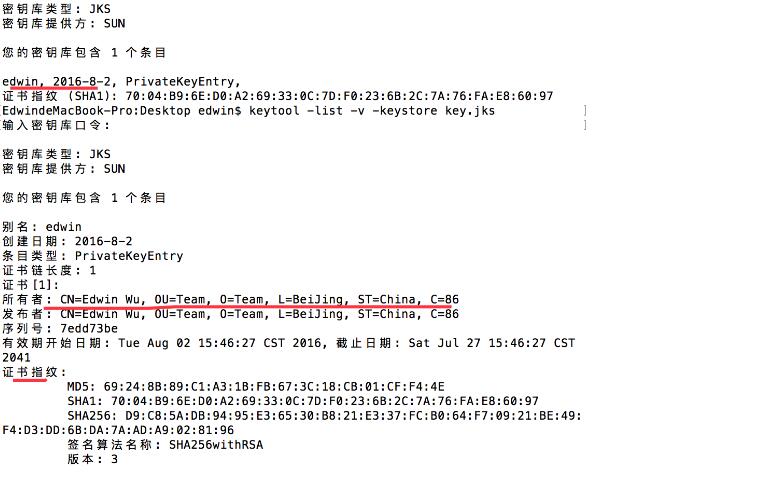
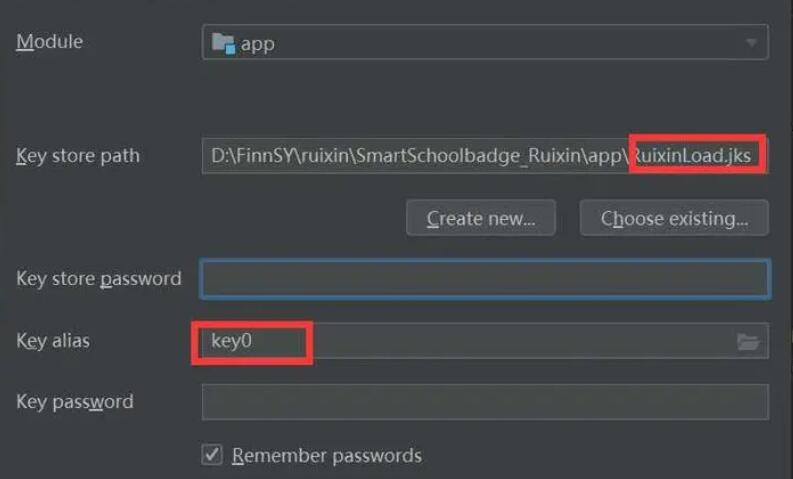
生成密钥对后,会要求设置密钥库密码和密钥密码,并填写有关组织和应用的信息。
2. 签署APK
生成密钥对后,可以使用keytool工具签署APK。在命令行中执行以下命令:
```shell
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.jks app-release-unsigned.apk my-alias
```
其中,
- `-verbose` 指定显示详细输出;
- `-sigalg` 指定签名算法;
- `-digestalg` 指定摘要算法;
- `my-release-key.jks` 是生成的密钥存储文件;
- `app-release-unsigned.apk` 是待签署的APK文件;
- `my-alias` 是密钥的别名。
签署APK后,需要使用zipalign工具进行对齐操作,以提高应用的性能。在命令行中执行以下命令:
```shell
zipalign -v 4 app-release-unsigned.apk app-release-signed-aligned.apk
```
其中,
- `-v` 指定显示详细输出;
- `4` 是对齐的字节倍数;
- `app-release-unsigned.apk` 是待对齐的APK文件;
- `app-release-signed-aligned.apk` 是对齐后的APK文件。
替换签名后,可以将app-release-signed-aligned.apk文件进行发布或安装。
需要注意的是,签名文件是应用的身份验证信息,私钥需要保密,不应该将其泄露给他人。此外,替换签名后,原始签名的验证将失效,可能导致无法升级或验证来源的问题。所以在进行签名替换时,需要谨慎操作,并确保对应用的影响进行评估。
以上就是Android应用签名替换的原理和详细介绍。通过生成密钥对和签署APK,可以对应用进行身份验证和完整性保护。