安卓软件签名是一种用于保证软件完整性和防止篡改的机制。当我们使用第三方应用市场或者下载应用时,我们经常能看到应用的签名信息。那么,什么是签名,为什么要签名,签名又是如何实现的呢?本文将详细介绍安卓软件签名的原理和实现方法。
1. 什么是签名?
软件签名是指将软件文件与一个独一无二的标识关联起来的过程。这个标识就是数字证书,通常由软件开发者使用私钥生成,并且使用相应的公钥进行验证。
2. 为什么要签名?
a. 身份验证:签名可以证明软件的开发者身份,确保软件可以被信任。
b. 安全性保证:签名可以保证软件文件的完整性,防止在传输过程中被篡改。
c. 应用市场要求:很多应用市场都要求开发者对软件进行签名,以确保市场中的应用安全可靠。
3. 签名的原理
软件签名使用的是非对称加密算法,常见的是RSA算法。该算法使用一对公私钥进行签名和验证。
a. 签名过程:
i. 开发者使用私钥对软件文件进行哈希计算,生成摘要。
ii. 开发者使用私钥对摘要进行加密,生成签名。
iii. 开发者将签名与软件文件一起发布。
b. 验证过程:
i. 用户下载软件文件后,使用公钥对签名进行解密,得到摘要。
ii. 用户使用同样的哈希算法对下载的软件文件进行计算,得到另一个摘要。
iii. 用户将解密得到的摘要与计算得到的摘要进行比较,如果一致,则说明软件没有被篡改。
4. 签名实现方法
签名的实现方法主要有两种:使用Android Studio的自动签名和使用命令行工具进行签名。
a. 使用Android Studio自动签名:
i. 在build.gradle文件中配置签名相关信息,如密钥库位置、别名、密码等。
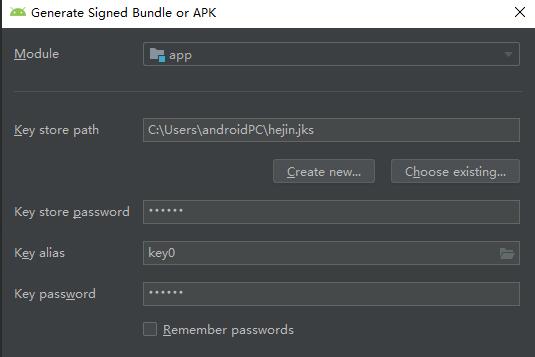
ii. 在Android Studio中选择Build -> Generate Signed Bundle/APK,按照提示填写相关信息并完成签名。
b. 使用命令行工具进行签名:
i. 命令行输入以下命令,进入Java Development Kit的bin目录:
```
cd path_to_jdk_bin
```
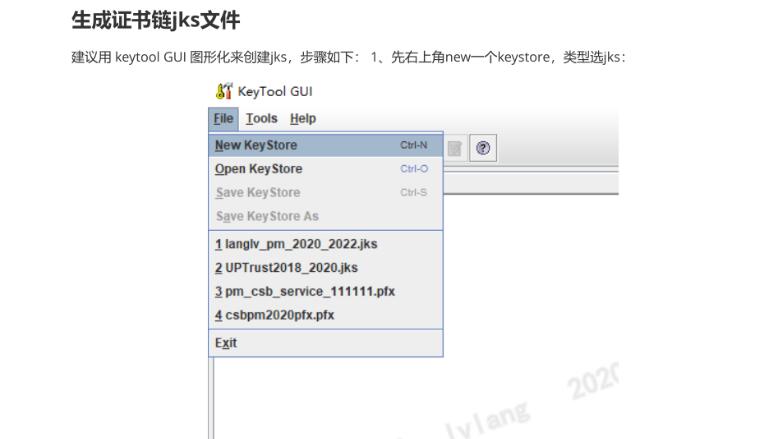
ii. 输入以下命令生成私钥存储库(.jks):
```
keytool -genkey -alias your_alias_name -keyalg RSA -keysize 2048 -validity 10000 -keystore your_keystore_name.jks
```
iii. 输入以下命令对软件文件进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore your_keystore_name.jks your_apk_file_name.apk your_alias_name
```
总结:
安卓软件签名是保证软件完整性和防止篡改的重要机制。通过使用非对称加密算法,开发者使用私钥对软件文件进行签名,并将签名与软件文件一起发布。用户下载软件文件后,使用公钥对签名进行解密验证软件的完整性。我们可以通过Android Studio自动签名或者命令行工具进行签名。掌握这些基础知识可以帮助我们更好地理解和使用签名机制,确保我们在使用应用时的安全性和可靠性。