Android应用的签名是一种保证应用的完整性和安全性的重要机制。签名是由开发者生成的数字证书,用于将应用与开发者关联起来,并确保应用的内容在传输和安装过程中不被篡改。在本篇文章中,我将详细介绍Android签名的创建和使用原理。
1. 创建签名证书
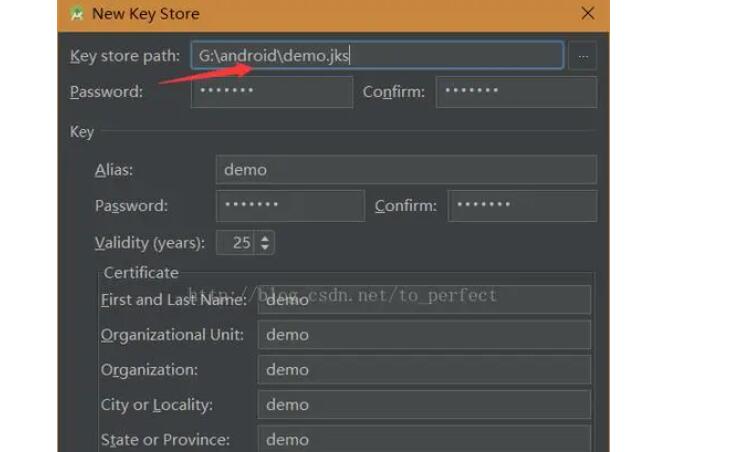
首先,我们需要创建一个私钥和公钥对以用于签名应用。私钥用于生成数字签名,而公钥用于验证签名。
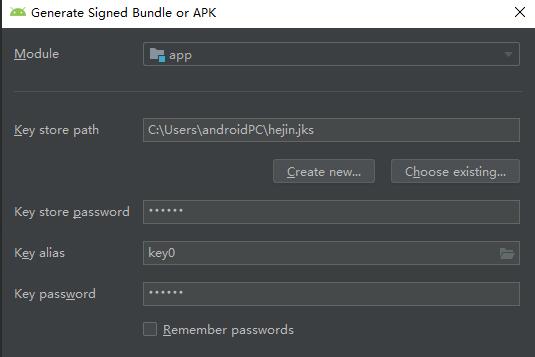
Android Studio 提供了一个方便的方式来创建签名证书。在项目的根目录下,找到gradle.properties文件,并添加以下属性:
```
MYAPP_RELEASE_STORE_FILE=
MYAPP_RELEASE_KEY_ALIAS=
MYAPP_RELEASE_STORE_PASSWORD=
MYAPP_RELEASE_KEY_PASSWORD=
```
接下来,打开终端或命令行界面,进入到项目的根目录,并执行以下命令来生成签名证书:
```
$ keytool -genkey -v -keystore
```
这将生成一个存储在.keystore文件中的签名证书。
2. 应用签名
一旦我们生成了签名证书,就可以使用它对应用进行签名。签名可以在两个不同的阶段进行:debug 和 release。
- Debug 签名:这是在开发和测试阶段使用的签名,它由Android Studio 自动创建。
- Release 签名:这是将应用发布到生产环境中所使用的签名。我们需要手动对应用进行签名。
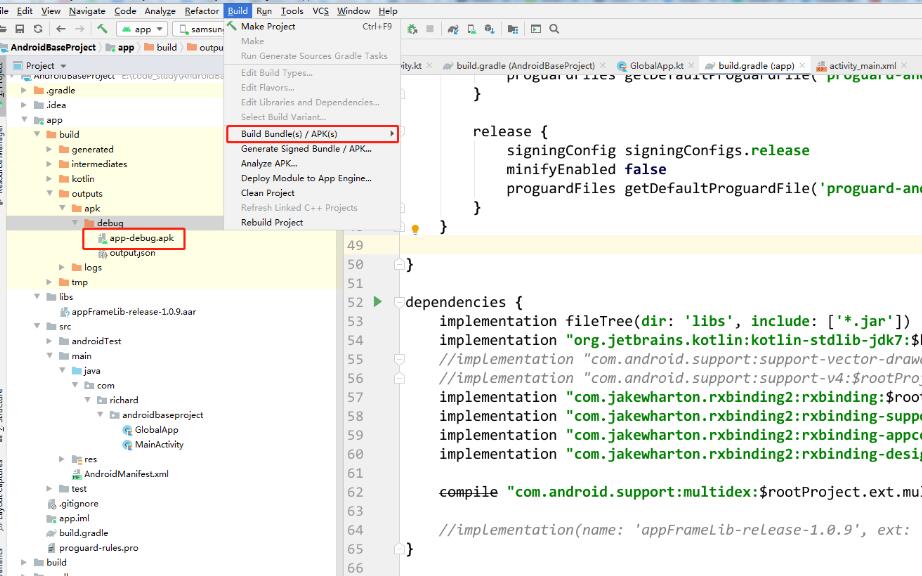
要对应用进行签名,我们需要在项目的build.gradle文件中配置签名信息。打开module级别的build.gradle文件,并添加以下代码:
```
android {
...
signingConfigs {
release {
storeFile file(System.getenv("MYAPP_RELEASE_STORE_FILE"))
storePassword System.getenv("MYAPP_RELEASE_STORE_PASSWORD")
keyAlias System.getenv("MYAPP_RELEASE_KEY_ALIAS")
keyPassword System.getenv("MYAPP_RELEASE_KEY_PASSWPRD")
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
```
接下来,在终端或命令行界面中执行以下命令来对应用进行签名:
```
$ ./gradlew assembleRelease
```
这将生成一个签名过的APK文件。
3. 验证签名
Android系统在安装应用时会验证签名是否与之前签名的证书一致。这是为了确保应用在安装过程中没有被篡改。
要验证应用的签名,我们可以使用以下方法之一:
- 使用Android Studio:打开 Android Studio,在项目视图中右键点击APK文件,选择"Show in Explorer",然后在命令行中执行以下命令:
```
$ jarsigner -verify -verbose -certs my_application.apk
```
- 使用keytool工具:在终端或命令行界面中执行以下命令:
```
$ keytool -printcert -jarfile my_application.apk
```
无论使用哪种方法,都会返回签名证书的详细信息。我们可以使用这些信息来验证应用是否签名正确。
总结:
Android应用的签名对于保证应用的完整性和安全性至关重要。本文介绍了Android签名的创建和使用原理,包括创建签名证书、应用签名以及验证签名。只有在应用签名正确且证书有效的情况下,用户才能安全地下载和安装应用程序。因此,开发者在发布应用之前务必要确保签名的正确性和安全性。