安卓软件签名是应用程序的一种数字签名,用来验证应用程序的完整性和真实性。通过签名,可以确保应用程序未被篡改或修改,并且可以识别出应用程序的发布者。本文将详细介绍安卓软件签名的原理和一些常见的签名工具。
1. 安卓软件签名原理
安卓软件签名基于公钥密码学原理,使用非对称加密算法。具体过程如下:
- 开发者使用私钥生成应用程序的数字签名。
- 开发者将应用程序和签名一起发布到应用市场或其他渠道。
- 用户下载应用程序时,安卓系统会从应用程序中提取出签名。
- 安卓系统验证签名的有效性:
- 安卓系统会使用与私钥相对应的公钥来对签名进行验证。
- 如果签名验证通过,则说明应用程序未被篡改,并且可以确信该应用程序是由签名中指定的开发者发布的。
- 如果签名验证未通过,则说明应用程序可能被修改过,可能存在安全风险。
2. 签名工具
下面介绍一些常见的签名工具,供开发者选择使用:
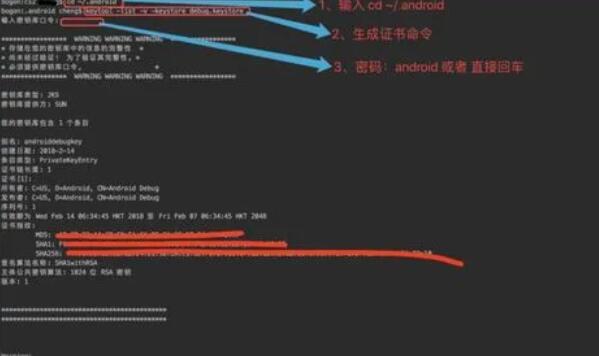
- JDK中的keytool:keytool是Java开发工具包中的一个命令行工具,可以用来生成密钥对和证书。通过keytool生成的密钥对可以用于应用程序的签名。
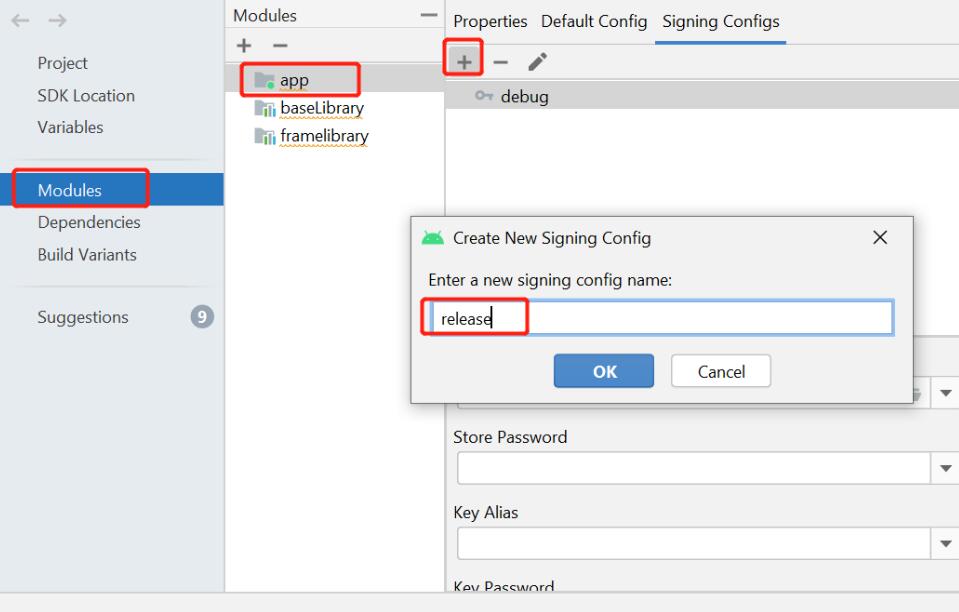
- Android Studio:Android Studio是一种集成开发环境,提供了一种简单的方式来创建和管理应用程序的签名。在Android Studio中,可以通过向导式的界面生成签名文件。
- Gradle插件:Gradle是一种用于构建和自动化构建过程的开源项目。通过Gradle插件,可以在构建过程中自动生成签名文件,简化了签名的流程。
3. 签名步骤
下面是一些使用keytool进行签名的基本步骤:
- 生成密钥对:可以使用以下命令生成密钥对:
```shell
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.keystore
```
该命令将生成一个包含私钥和证书的密钥库文件mykeystore.keystore。
- 导出证书:可以使用以下命令导出证书:
```shell
keytool -exportcert -alias myalias -keystore mykeystore.keystore -file mycertificate.crt
```
该命令将从密钥库文件中导出证书mycertificate.crt,用于发布应用程序。
- 签名应用程序:可以使用以下命令对应用程序进行签名:
```shell
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.keystore myapp.apk myalias
```
该命令将使用私钥将应用程序myapp.apk进行签名,生成已签名的应用程序。
以上是安卓软件签名的原理和一些常见的签名工具及基本步骤的介绍。了解签名原理和工具的使用方法,可以帮助开发者提高应用程序的发布安全性,同时也可以帮助用户减少安全风险。