免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

安卓签名如何防止修改

在安卓应用开发中,签名是一种重要的安全机制,用于确保应用的完整性和来源可靠性。安卓签名的主要目的是为了防止应用被修改或篡改,并确保应用来源可信。

安卓签名的原理是基于非对称加密算法。在签名过程中,开发者会使用私钥对应用文件进行加密,生成数字签名。而验证签名的过程,则需要使用公钥进行解密和对比。只有当使用私钥加密生成的签名与使用公钥解密后的签名完全一致时,才能确认应用的完整性和来源可靠性。

以下是防止安卓应用签名被修改的一些方法和技术:

1. 使用密钥库:

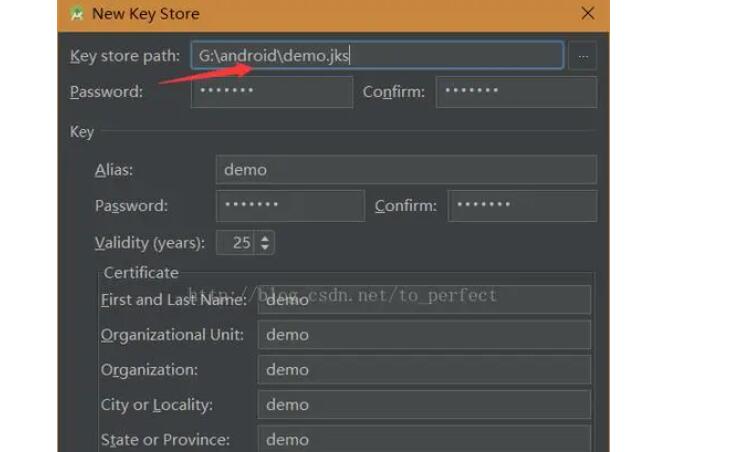
开发者可以使用Java的密钥库(keystore)来存储和管理签名所使用的密钥对。密钥库可以提供对密钥的保护,确保私钥不会被泄露。此外,密钥库还可以帮助您轻松地管理多个应用的签名证书。

2. 生成独特的密钥对:

为了增加签名的安全性,开发者应该为每个应用生成一个独特的密钥对。这可以防止黑客通过修改、替换签名文件来伪造应用。

3. 禁止Debug模式:

在发布应用之前,开发者应该禁止应用在Debug模式下运行。Debug模式可能允许攻击者利用安卓的调试工具来修改应用文件,从而破坏应用的完整性。

4. 使用签名校验:

在应用中,可以使用签名校验的方法来验证应用的签名是否被篡改。这可以通过比较应用安装包中的签名与运行时计算得到的签名进行对比。如果签名不一致,则说明应用文件已被修改。

5. 硬编码公钥:

将应用的公钥硬编码在代码中,可以防止攻击者通过替换公钥来绕过签名验证。在应用启动时,通过对比硬编码的公钥与应用签名的公钥来验证应用的完整性。

6. 使用应用签名方案:

有一些第三方服务可以提供更加强大的签名保护机制,例如Google的App Signing或防签名方案。这些方案可以提供更多的安全措施,防止安卓应用签名被修改。

总结起来,签名是安卓应用保证完整性和来源可靠性的重要机制。开发者应该采取一系列的安全措施来防止应用签名被修改,包括密钥库的使用、生成独特的密钥对、禁止Debug模式等。此外,可以使用签名校验和硬编码公钥等方法来增加签名验证的安全性。最好的方式是结合多种技术和方案,以达到最优的安全效果。

相关知识:
ipa证书怎么签名
IPA证书是用于苹果iOS设备上安装未发布的应用程序的数字签名文件。签名IPA文件是为了让iOS设备上能够安装和运行未通过苹果官方App Store审核的应用程序。IPA文件必须被签名才能在非越狱设备上进行安装和运行。签名后的IPA文件包含了开发者账号的数
2023-07-18
安卓软件签名检验
安卓软件签名检验是指验证安卓应用程序的数字签名,以确保应用程序的完整性和真实性。在安卓系统中,应用程序的数字签名是由开发者使用私钥对应用程序进行加密生成的。签名文件通常具有.apk扩展名,是安卓应用程序的一部分。签名检验是保护用户免受恶意软件和数据篡改的重
2023-07-17
安卓程序使用同一签名
在安卓开发中,签名是用来确保应用程序的完整性和安全性的重要手段。当一个应用程序被签名后,系统会对其进行验证,确保它没有被篡改或恶意修改。在某些情况下,我们可能会希望多个应用程序使用相同的签名,这篇文章将介绍如何在安卓程序中实现同一签名的方法。首先,让我们来
2023-07-17
安卓手机签名校验
安卓手机签名校验是一种用于验证应用程序的机制,它通过比较应用程序的签名证书和系统中预先存储的证书来确保应用程序的完整性和安全性。本文将详细介绍安卓手机签名校验的原理和流程。1. 签名证书的生成和使用在安卓开发过程中,每个应用程序都需要使用一个数字证书进行签
2023-07-17
安卓应用签名文件在哪里看
安卓应用签名文件(App Signing)是为了确保应用程序的完整性和安全性而引入的一种机制。每个安卓应用程序都必须由签名文件进行签名,以确保应用来源的真实性和应用的完整性。应用签名文件通常使用Java密钥库文件(.jks)或者PKCS#12密钥存储文件(
2023-07-17
加固apk重新签名
在Android开发中,数字签名是一项重要的安全措施,用于验证应用程序的完整性和可信性。每个应用程序都必须经过数字签名才能在Android设备上安装和运行。然而,有时我们可能需要对已经签名的APK进行加固和重新签名的操作。本篇文章将详细介绍加固APK并重新
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4