A:安卓应用程序在发布和安装时需要进行签名,以确保应用的完整性和真实性。而安卓签名密钥文件就是用于对应用进行签名的关键文件。本文将为您介绍安卓签名密钥文件的原理和详细信息。安卓签名密钥文件(Android Signing Keystore)是一个用于存储应用程 详情
A:APK反编译是指将已经打包编译好的APK文件还原为其源代码的过程。在进行APK反编译后,如果我们想要再次对其进行修改并重新打包成可安装的APK文件,就需要保证新生成的APK文件和原始的APK文件在签名上是一致的。签名一致性主要是为了保证安装新生成的APK文 详情
A:安卓应用内获取签名文件是指在应用程序运行时,通过代码获取应用程序安装包的签名文件信息。这种方式主要用于应用程序在运行时校验签名文件,以防止恶意代码的注入。然而,有时候应用内获取签名文件的方法可能会失效,主要有以下几个原因:1. 程序包改名:在应用程序发布后 详情
A:在Android开发中,发布时的签名过程是确保应用程序的安全性和完整性的重要步骤。签名的目的是为了验证应用程序的身份,以及在应用程序安装和更新过程中提供数据的完整性。下面是Android发布时签名的详细过程:1. 生成密钥库(KeyStore): 开发 详情
A:安卓应用内获取签名文件是指在应用程序运行时,通过代码获取应用程序安装包的签名文件信息。这种方式主要用于应用程序在运行时校验签名文件,以防止恶意代码的注入。然而,有时候应用内获取签名文件的方法可能会失效,主要有以下几个原因:1. 程序包改名:在应用程序发布后 详情
A:在Android开发中,发布时的签名过程是确保应用程序的安全性和完整性的重要步骤。签名的目的是为了验证应用程序的身份,以及在应用程序安装和更新过程中提供数据的完整性。下面是Android发布时签名的详细过程:1. 生成密钥库(KeyStore): 开发 详情
注册成为一门APP开发者
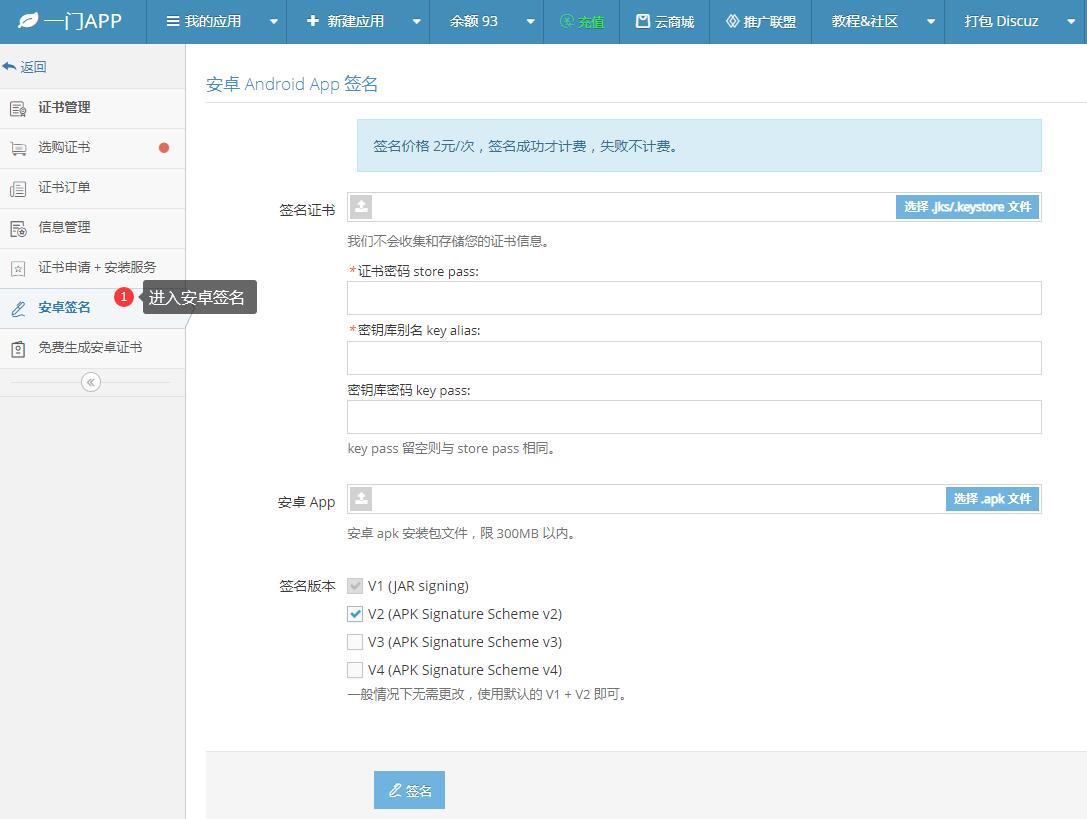
进入安卓重签名工具
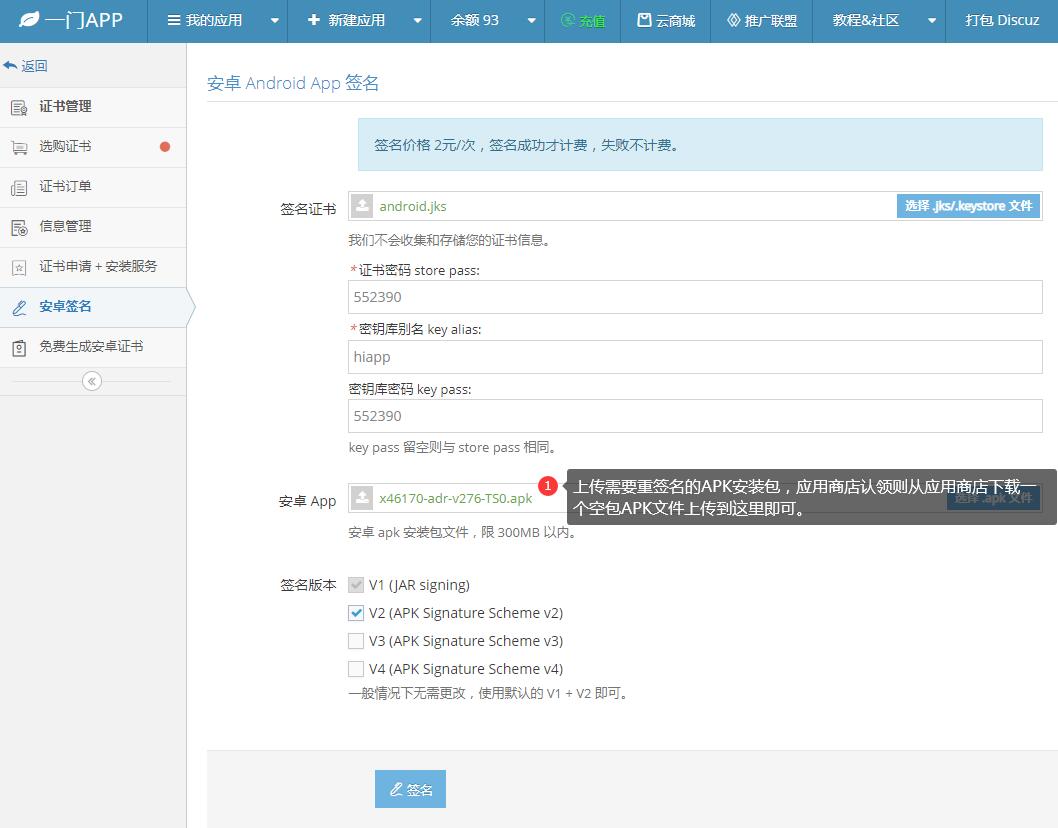
上传安卓证书、APK文件
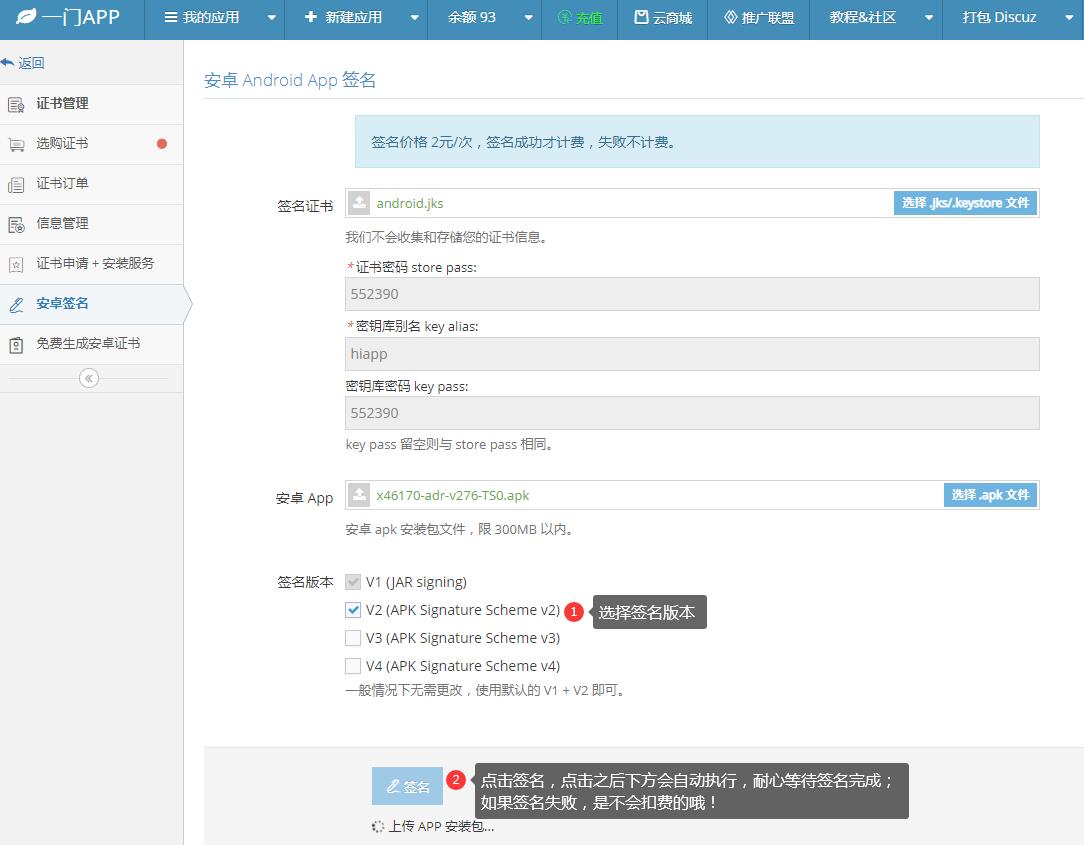
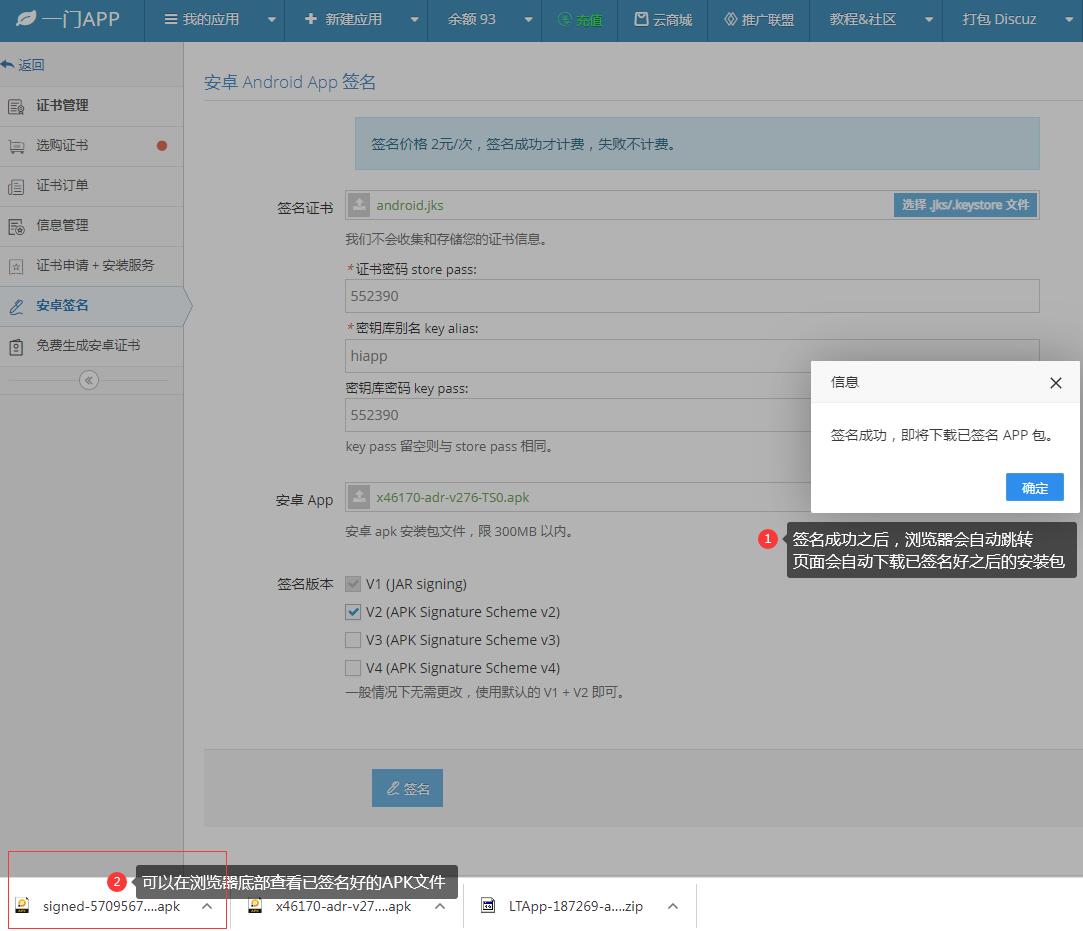
在线一键重签名APK文件