在安卓系统中,每个应用程序都有一个唯一的数字签名。签名用于验证应用程序的来源和完整性,确保应用来自可信的开发者,并未被篡改。对于开发者和用户来说,了解应用的签名信息是很重要的。本文将介绍安卓如何查看应用签名的方法及其原理。
1. 使用命令行查看应用签名:
- 打开终端或命令提示符窗口,并连接到Android设备。
- 在命令行中输入以下命令:`adb shell pm list packages -f <应用包名>`
注意:将 `<应用包名>` 替换为要查看签名的应用程序的正确包名。
- 例如:`adb shell pm list packages -f com.example.app`
- 运行命令后,会显示应用的安装路径和包名。找到包名对应的路径。
- 继续输入以下命令: `adb pull <应用路径>`
注意:将 `<应用路径>` 替换为上一步找到的应用的安装路径。
- 例如:`adb pull /data/app/com.example.app`
- 执行命令后,应用的APK文件将被复制到当前目录。
- 找到复制的APK文件,并修改文件扩展名为.zip。
- 解压缩本地文件夹以查看应用签名文件。
2. 使用Android Studio查看应用签名:
- 打开Android Studio,并导入相应的项目。
- 在项目视图中,展开“Project”视图,找到并展开“Gradle Scripts”文件夹。
- 找到项目的“build.gradle”文件,并打开它。
- 在文件中找到 `android` 部分,并添加以下代码:
```groovy
signingConfigs {
release {
storeFile file("<应用路径>")
storePassword "<密钥库密码>"
keyAlias "<密钥别名>"
keyPassword "<密钥密码>"
}
}
```
注意:将 `<应用路径>` 替换为应用的安装路径(APK文件路径)。
`<密钥库密码>`、`<密钥别名>` 和 `<密钥密码>` 替换为与应用签名相关的密码。
- 保存修改并重新编译项目。
- 在Android Studio的项目视图中,找到并展开“app” > “build” > “outputs” > “apk”文件夹。
- 找到生成的APK文件,右键单击并选择“Show in Explorer”(在文件管理器中显示)。
- 在文件管理器中,将APK文件的扩展名修改为.zip。
- 解压缩本地文件夹以查看应用签名文件。
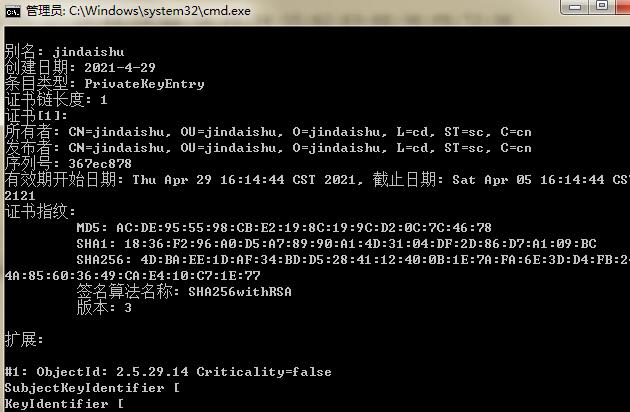
安卓应用签名的原理是使用数字证书来对应用进行签名。开发者首先使用密钥库生成一个数字证书,然后将证书用于对应用进行签名。这个数字证书由一个唯一标识和开发者的公钥组成,同时也包含了开发者的数字签名。当用户下载应用时,安卓系统会使用开发者的公钥进行验证,以确保应用的来源和完整性。
通过查看应用签名,用户可以确认应用来自可信的开发者,避免安装恶意软件。同时,开发者也可以使用应用签名来保护自己的应用不被篡改,确保用户获得的是原始版本。
总结而言,通过命令行或Android Studio工具,用户可以很容易地查看安卓应用的签名信息。了解应用的签名信息有助于确保应用的来源和完整性,保护用户的安全。