在安卓开发中,签名冲突是指两个或多个应用程序具有相同的应用程序签名,这通常会导致一些问题,例如无法安装覆盖安装更新版本的应用程序,或无法在同一设备上同时安装两个具有相同签名的应用程序。解决签名冲突的方法通常涉及生成独特的签名密钥、配置签名文件以及处理已经存在的冲突。下面我将详细介绍解决方案。
1. 什么是应用程序签名?
在安卓应用程序中,每个应用程序都有一个唯一的签名,用于标识应用程序的开发者。签名是通过使用开发人员的私钥对应用程序的数字证书进行加密生成的,并且应用程序被安装到设备上时,系统会验证签名以确保应用程序的完整性和真实性。
2. 为什么会发生签名冲突?
签名冲突通常发生在以下情况下:
- 多个开发者使用相同的签名密钥进行应用程序开发。
- 同一个开发者在不同的开发环境中使用不同的签名密钥进行应用程序开发。
- 应用程序被多个开发者共同开发,每个开发者都使用自己的签名密钥。
3. 如何避免签名冲突?
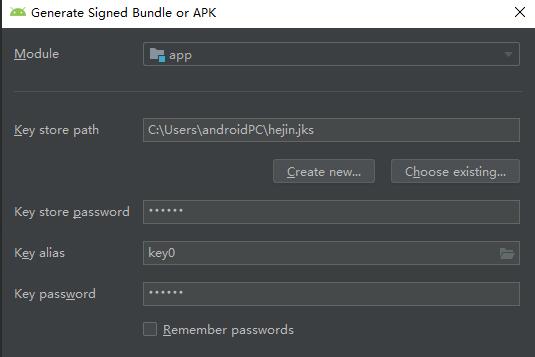
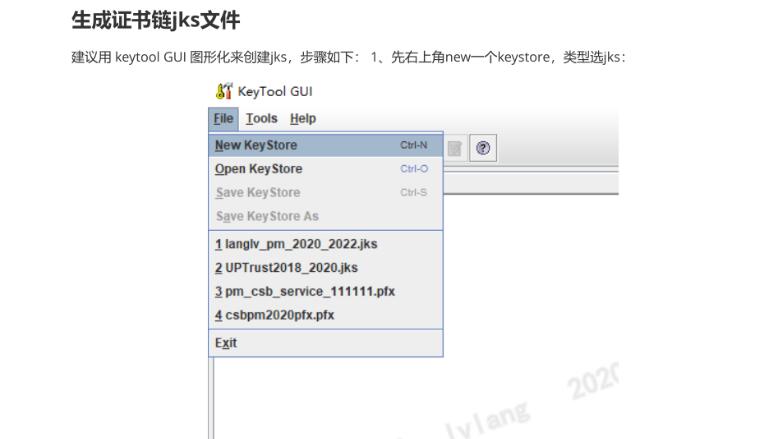
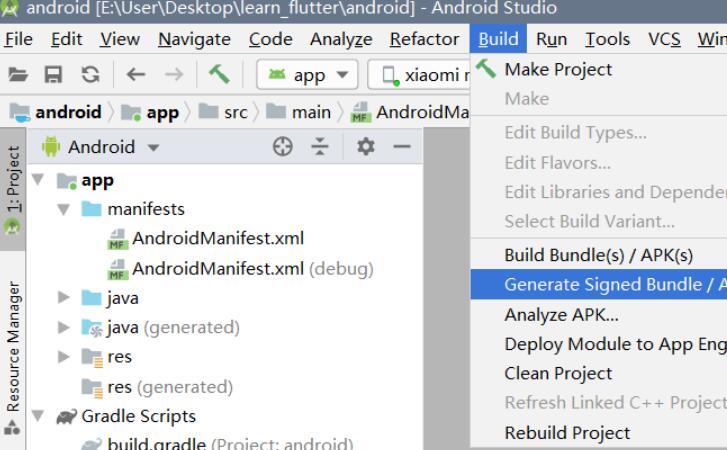
- 生成独特的签名密钥:每个开发者都应该生成自己的签名密钥,并且确保该密钥与其他开发者的密钥不同。可以使用Android Studio自带的工具生成签名密钥,例如使用“keytool”生成Java密钥库(JKS)格式的密钥库文件。
```
keytool -genkey -v -keystore my-release-key.jks -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
- 配置签名文件:在项目的`build.gradle`文件中,配置签名密钥和签名文件信息。例如:
```
android {
...
signingConfigs {
release {
storeFile file("my-release-key.jks")
storePassword "password123"
keyAlias "my-alias"
keyPassword "password456"
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
确保每个开发者都使用自己的签名密钥和相应的签名文件信息。
4. 处理已经存在的签名冲突
- 对于已经存在的应用程序,可以重新生成一个新的签名密钥和签名文件,并升级应用程序的版本号。然后使用新的签名信息重新签名应用程序,并将新版本发布到应用商店或其他渠道。这样就可以避免与之前版本的签名冲突。
- 如果签名冲突是因为多个开发者共同开发了一个应用程序,可以通过合并各自的开发工作,并统一使用一个签名密钥和签名文件来解决冲突。
总结:签名冲突是在安卓开发中常见的问题,但通过生成独特的签名密钥、配置签名文件以及处理已经存在的冲突,我们可以有效地避免和解决签名冲突。对于开发者而言,保持签名信息的唯一性和安全性是非常重要的,这样可以确保应用程序的完整性和可信性。因此,在开发过程中务必注意和管理好签名密钥和签名文件的使用。