在安卓开发中,签名是一项非常重要的步骤。通过签名,可以确保安装到设备上的应用程序是经过授权的,并且可以提供数据完整性和安全性保障。在本篇文章中,我将为您详细介绍安卓签名的原理以及如何进行签名操作。
1. 安卓签名的原理
在安卓系统中,每个应用程序都有一个唯一的标识符,即应用程序包名。为了确保应用程序的安全性和完整性,安卓系统引入了签名机制。签名是通过使用开发者的私钥对应用程序进行加密生成的。当应用程序安装到设备上时,系统会验证应用程序的签名信息,如果签名信息匹配,则表示应用程序是经过授权的。
2. 签名的类型
在安卓开发中,有两种类型的签名:debug签名和release签名。
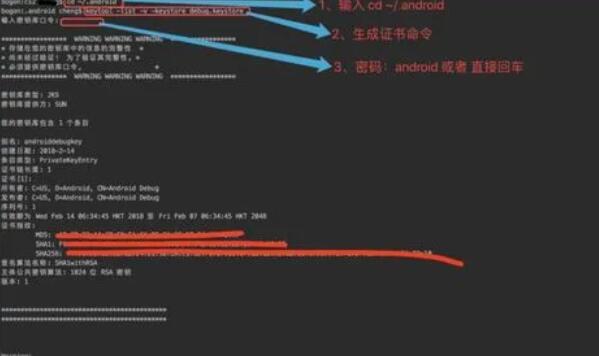
- Debug签名:这是在开发过程中使用的签名,它由系统自动生成,用于调试应用程序。Debug签名不需要在Google Play等应用商店中发布应用程序,它只用于测试和调试。
- Release签名:这是在发布应用程序时使用的签名,它需要开发者自己生成。通过Release签名,可以确保应用程序的安全性和完整性,并且可以在Google Play等应用商店中进行发布。
3. 生成签名
要生成Release签名,您需要按照以下步骤操作:
步骤1:生成密钥库(keystore)
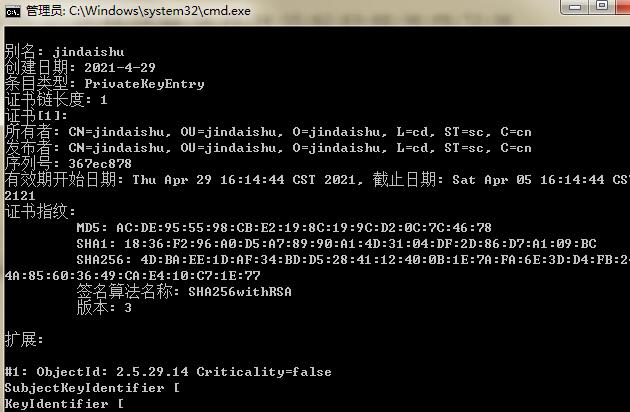
首先,您需要生成一个密钥库,它是存储您的私钥和证书的文件。可以使用keytool命令生成密钥库。示例命令如下:
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
在执行该命令时,您需要提供一些关键信息,例如密钥库的名称、别名、密码以及有效期等。请确保您记住这些信息,并妥善保存生成的密钥库文件。
步骤2:设置gradle文件
接下来,您需要在项目的gradle文件中配置签名信息。在应用模块的build.gradle文件中,添加如下代码:
...
android {
...
signingConfigs {
release {
storeFile file("../my-release-key.keystore")
storePassword "your_store_password"
keyAlias "your_key_alias"
keyPassword "your_key_password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
...
请将上述代码中的文件路径、密钥库密码、别名以及密钥密码替换为您自己的信息。
步骤3:生成签名包
最后,您需要生成签名包。可以使用Android Studio的Build菜单中的Generate Signed Bundle/APK选项来生成签名包。在弹出的对话框中,选择生成APK,并选择release签名配置。然后,点击"Next"按钮,输入密钥库密码和别名密码,并选择输出APK的路径和名称。最后,点击"Finish"按钮即可生成签名包。
通过以上步骤,您就成功地生成了一个经过签名的安卓应用程序。这个签名将确保您的应用程序在安装到设备上时是经过授权的,并且提供了数据完整性和安全性保障。
希望这篇文章可以帮助您理解安卓签名的原理,并且能够顺利进行签名操作。如有任何问题,请随时向我咨询。祝您在安卓开发中取得成功!