A:安卓应用签名是为了验证应用的身份和安全性,确保应用在安装和使用过程中的可信度。签名是使用数字证书来生成的,其中包含了应用的公钥和私钥。应用的签名过程大致分为以下几个步骤:1. 生成秘钥库:首先,我们需要生成一个秘钥库(keystore),它是一个包含了应用 详情
A:安卓更新包签名不一致是指在安装应用程序的过程中,系统检测到应用程序的签名与之前安装的版本或者系统内已有的应用签名不一致。这个问题通常会导致无法正常升级应用程序或者无法安装应用程序。安卓系统使用数字签名机制来验证应用程序的完整性和真实性。每个应用程序在发布的 详情
A:PEPK(Post-Encrypted Public Key)是一种用于在Android应用签名过程中提供更高安全性的工具。它可以有效防止中间人攻击、重签名攻击和签名冒充等安全威胁。本文将介绍PEPK的原理和详细使用步骤。一、PEPK原理在传统的Andro 详情
A:APK获取签名是在Android应用程序的开发和发布过程中必不可少的一步。应用程序签名可以确保应用程序的完整性和来源的真实性。下面将详细介绍APK获取签名的原理和步骤。1. 签名机制的原理应用程序的签名是基于公钥密码学的机制。在签名过程中,开发者使用私钥对 详情
A:PEPK(Post-Encrypted Public Key)是一种用于在Android应用签名过程中提供更高安全性的工具。它可以有效防止中间人攻击、重签名攻击和签名冒充等安全威胁。本文将介绍PEPK的原理和详细使用步骤。一、PEPK原理在传统的Andro 详情
A:APK获取签名是在Android应用程序的开发和发布过程中必不可少的一步。应用程序签名可以确保应用程序的完整性和来源的真实性。下面将详细介绍APK获取签名的原理和步骤。1. 签名机制的原理应用程序的签名是基于公钥密码学的机制。在签名过程中,开发者使用私钥对 详情
注册成为一门APP开发者
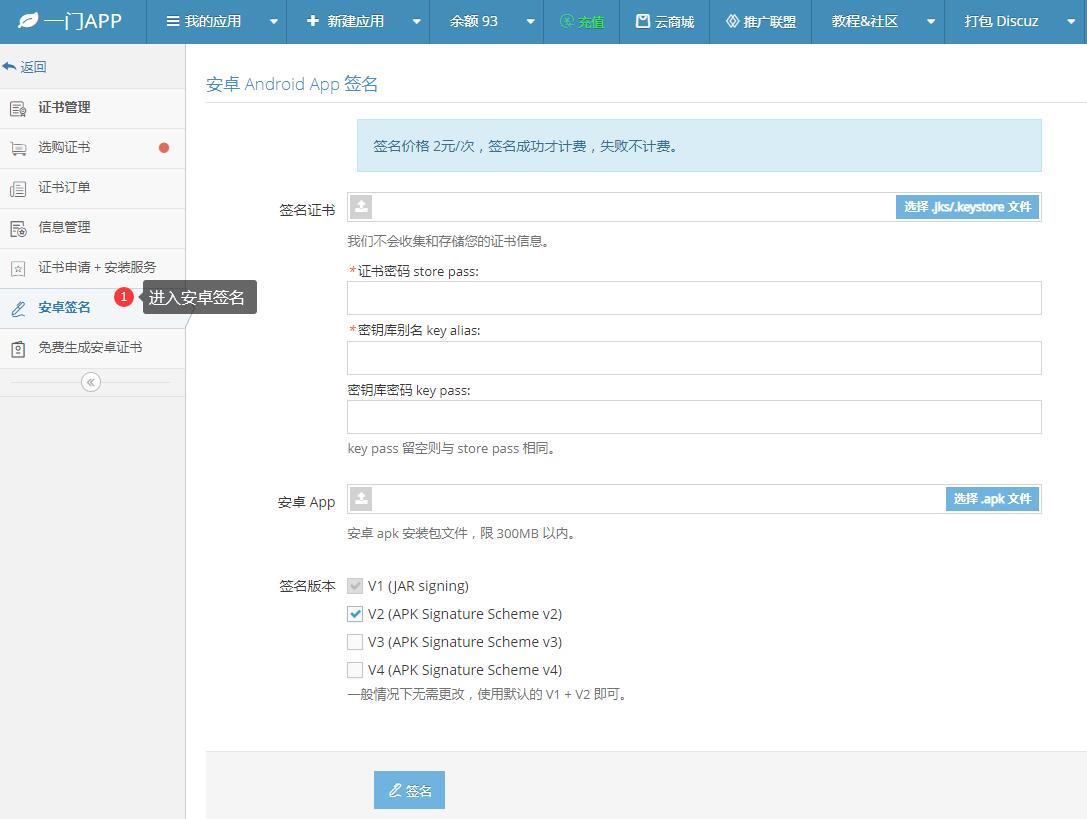
进入安卓重签名工具
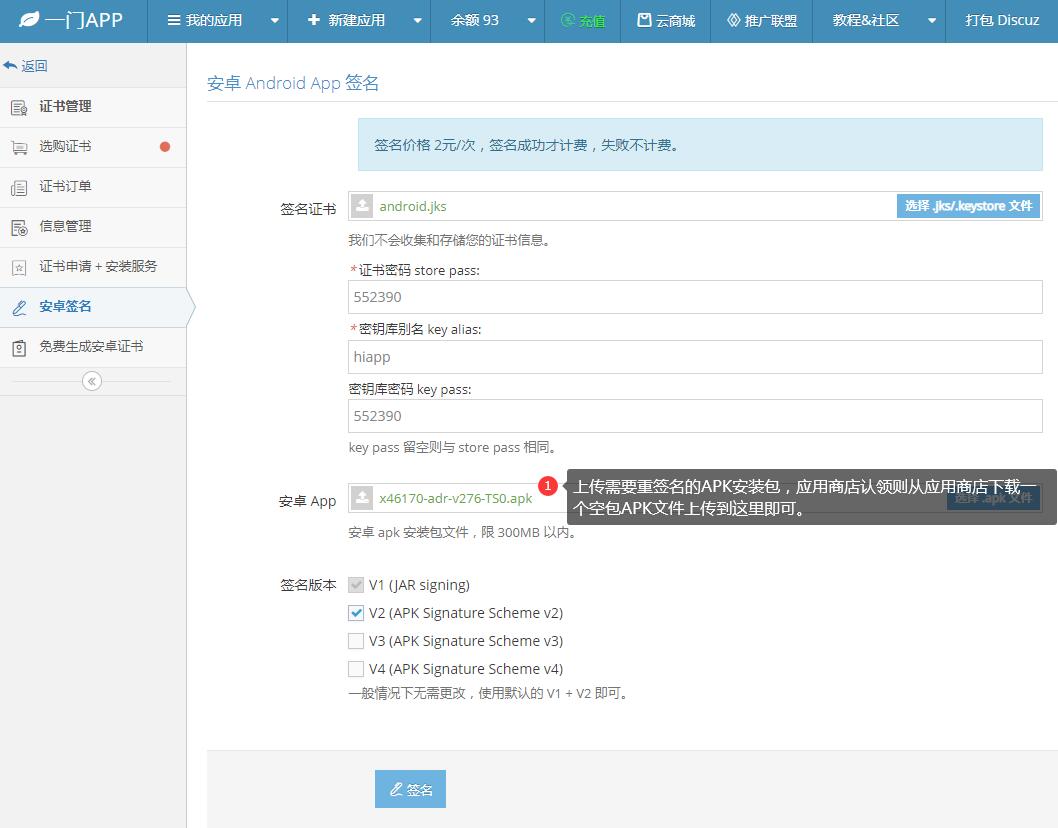
上传安卓证书、APK文件
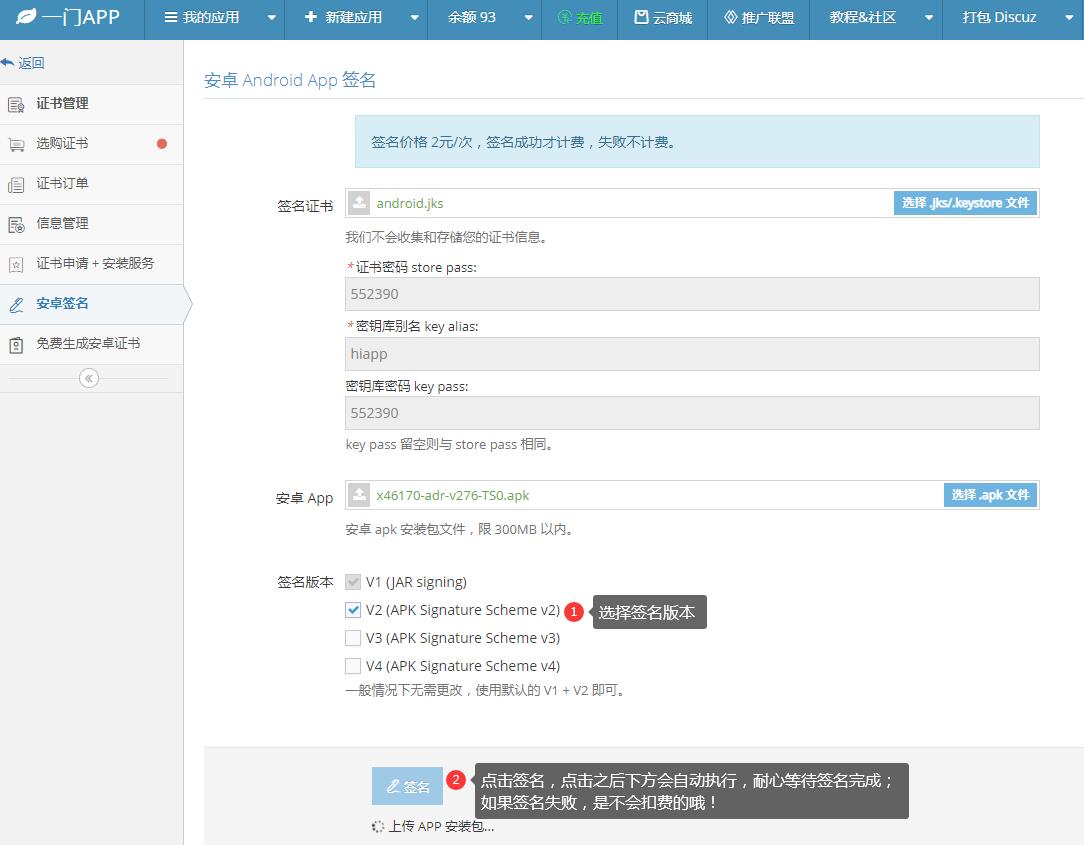
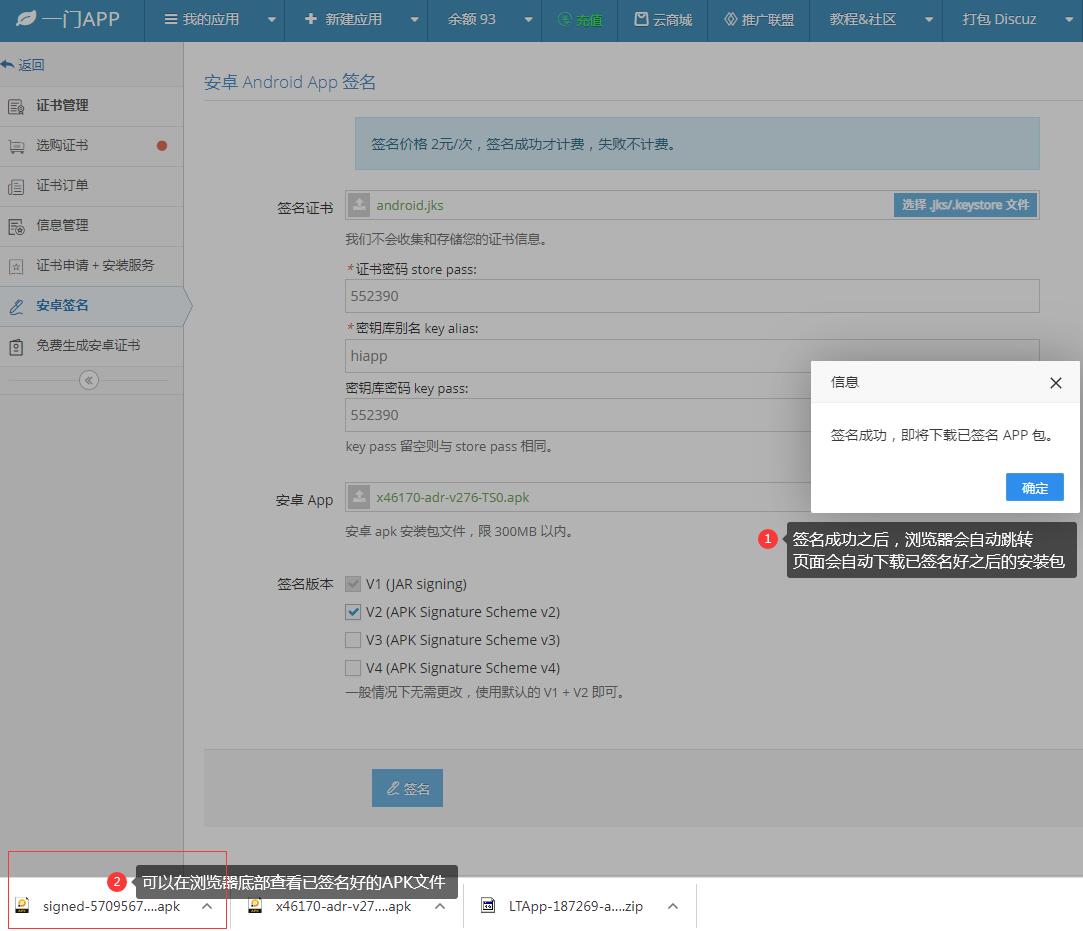
在线一键重签名APK文件