Android应用程序的签名文件(Signing files)是用于验证应用程序的身份和完整性的关键组成部分。它们通过数字签名来保证应用程序的真实性,并确保它们在分发和安装过程中未被篡改。
在Android开发中,应用程序的签名文件通常包含以下两个关键文件:
1. 私钥(Private Key):私钥用于生成签名并在应用程序打包过程中使用。它被保存在开发者的电脑中,并且必须始终保密,以防止他人使用开发者的身份签署恶意应用程序。
2. 证书(Certificate):证书是由私钥生成的,其中包含开发者的公共密钥和其他相关信息。证书的目的是验证应用程序签名的完整性和真实性。
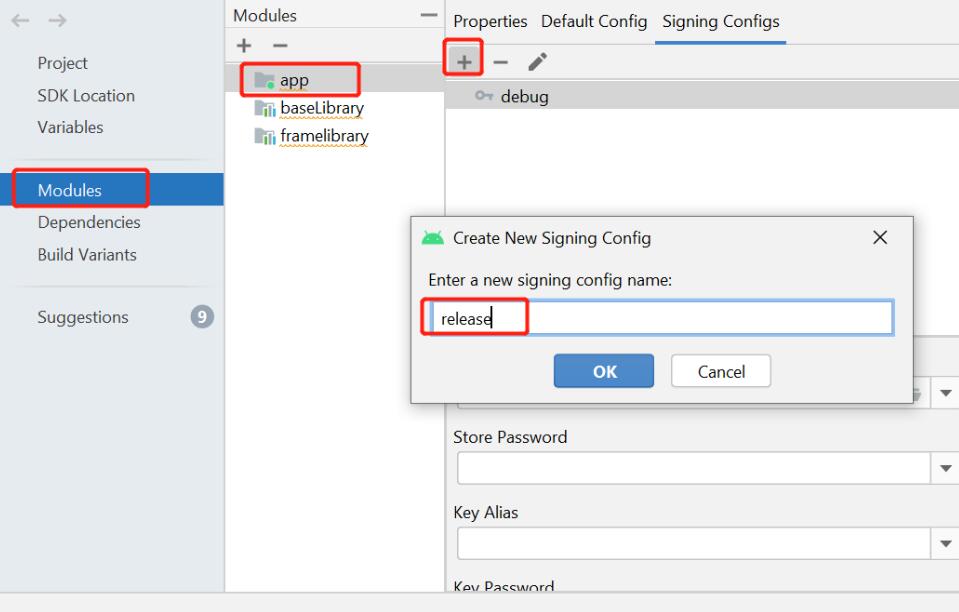
下面是详细介绍Android签名文件的原理和创建步骤:
1. 生成私钥(Keystore):私钥是一个包含开发者私有密钥的文件。使用Android开发工具包(Android SDK)提供的命令行工具"keytool"可以创建和管理私钥。下面是使用keytool生成私钥的示例命令:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
```
该命令将生成一个名为"mykeystore.jks"的密钥库文件,并创建一个别名为"mykey"的RSA密钥对。
2. 创建证书签名请求(CSR):CSR是包含开发者公共密钥和其他身份信息的文件,用于申请数字证书。以下命令可用于生成CSR:
```
keytool -certreq -alias mykey -keystore mykeystore.jks -file mycertrequest.csr
```
其中,"mykey"是在第一步创建的别名,“mykeystore.jks”是包含私钥的密钥库文件。
3. 购买或自签名证书:向证书颁发机构(Certificate Authority)购买数字证书是获得可信任的签名的一种常见方法。但是,对于开发和测试目的,开发者也可以使用自签名证书。自签名证书的信任性较低,只在开发和测试环境中可用。
4. 签署应用程序:使用私钥对应用程序进行签名,可以确保应用程序的真实性和完整性。以下是使用Android SDK提供的命令行工具"jarsigner"进行签名的示例命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks myapp.apk mykey
```
其中,"mykeystore.jks"是包含私钥的密钥库文件,"myapp.apk"是要签名的应用程序文件,"mykey"是在第一步创建的密钥别名。
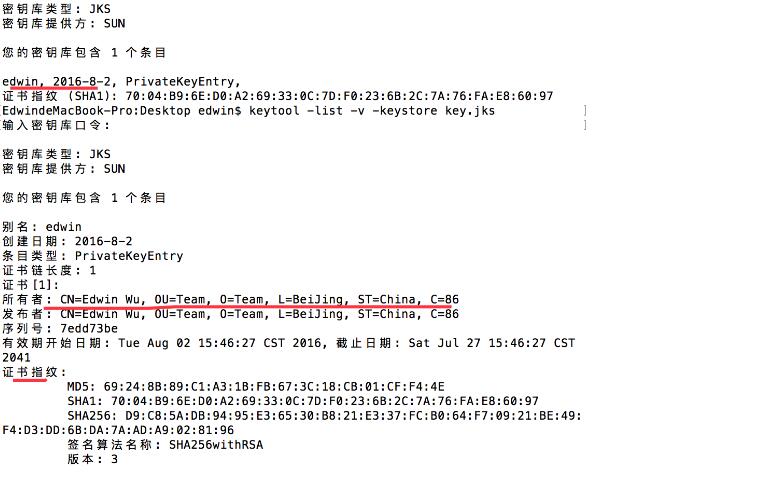
5. 验证签名:在签名应用程序后,可以使用"jarsigner"工具验证签名是否成功。
```
jarsigner -verify -verbose myapp.apk
```
如果签名验证成功,将显示"jar verified"的消息。
通过对Android应用程序进行签名,开发者可以确保其真实性和完整性,并且可以方便地分发和安装应用程序。在发布应用程序之前,开发者应该确保他们的私钥保密,以防止他人伪造他们的身份签署恶意应用程序。