安卓应用签名校验是保证安卓应用安全性的重要环节之一。当用户在下载并安装应用时,系统会对应用进行签名校验,以验证应用是否被篡改或伪装。本篇文章将详细介绍安卓签名校验的原理和具体步骤。
一、安卓签名校验的原理
1.数字签名的概念:数字签名是一种基于非对称加密算法的技术,它将应用程序的数据和私钥进行加密生成签名,然后将签名和公钥一同打包发布。用户在下载应用时,使用对应的公钥对应用进行解密和验证签名的有效性,以确保数据的完整性和来源可信。
2.数字签名校验流程:在应用打包发布前,首先要生成应用的私钥和公钥对。生成私钥时需要设置密码,这个密码是对私钥文件的保护,防止私钥被盗用。私钥不应上传到版本控制系统等不安全的地方。
应用发布后,每个用户下载应用时,客户端首先通过证书链验证公钥的合法性。如果证书链验证失败或不存在,客户端将拒绝安装应用。如果证书链验证通过,则继续进行签名校验。
3.签名校验的过程:用户在下载应用后,系统将应用的签名和证书中的公钥进行比对验证。验证过程如下:
- 系统获取应用的签名信息,包括签名算法、签名哈希和签名值。
- 系统获取应用的证书信息,包括证书序列号、证书颁发机构和证书有效期等。
- 系统使用证书中的公钥对应用的签名进行解密,并生成解密结果。
- 系统通过对比解密结果和应用的签名值,确认签名是否合法。
- 如果签名合法,系统将继续验证证书的有效性,包括证书的颁发机构是否受信任、证书是否过期等。
- 如果证书验证通过,系统则认定应用来源可信,允许应用继续安装。
二、安卓签名校验的具体步骤
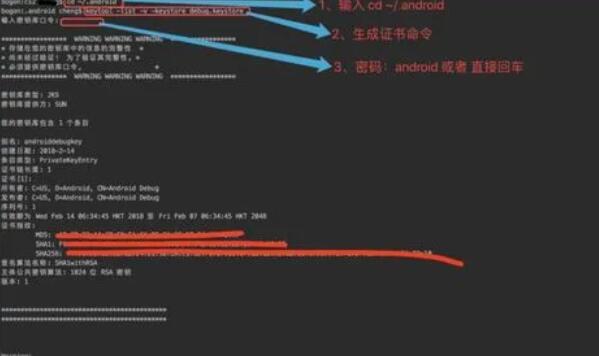
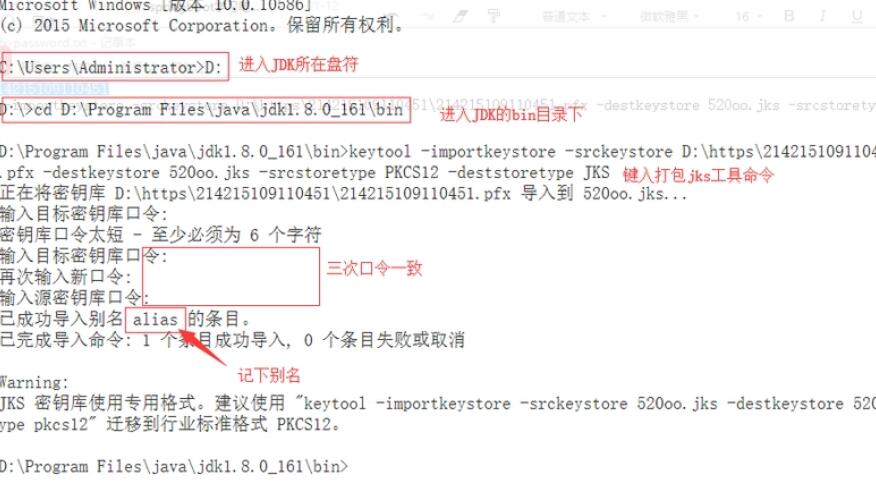
1.生成密钥对:使用Java的keytool工具生成密钥对,命令如下:
```
keytool -genkeypair -alias demo -keystore demo.keystore -keyalg RSA -validity 365
```
该命令将在当前目录下生成一个名为demo.keystore的密钥库文件,并生成一个别名为demo的密钥对。
2.为应用签名:使用Android Studio中的签名工具为应用进行签名。在build.gradle文件中配置签名信息,示例代码如下:
```
android {
...
signingConfigs {
release {
keyAlias 'demo'
storeFile file('demo.keystore')
storePassword 'your-store-password'
keyPassword 'your-key-password'
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
在Android Studio中,点击Build -> Generate Signed Bundle/APK,选择“APK”选项,然后按照指示填写签名信息,最后点击“Finish”进行签名。
3.验证签名:在应用发布后,用户下载应用时,系统会自动进行签名校验。如果签名校验通过,则继续验证证书的有效性。
三、总结
安卓应用签名校验是保证应用安全性的重要环节。它通过数字签名和签名校验,保证应用的数据完整性和来源可信。开发者在发布应用时,需要生成密钥对并为应用进行签名;用户在下载应用时,系统会自动进行签名校验,以确保应用的安全性。了解和掌握安卓签名校验的原理和步骤,有助于开发者提高应用的安全性和用户的信任度。