在安卓应用开发中,签名是非常重要的一环。签名是用于验证应用程序的身份和完整性的安全机制,以确保应用程序的身份未被冒充并且未被篡改。在发布安卓应用前,开发人员需要对应用进行签名,以便用户能够信任应用的来源并确保安全性。
接下来,我将详细介绍安卓签名的获取原理和步骤:
1. 生成密钥库(Keystore)
密钥库是存储签名密钥的文件,可以通过Java提供的keytool工具生成。通常建议使用RSA算法生成密钥库,保证安全性。生成密钥库时,需要指定密钥库的名称、密码、有效期等信息,并为密钥库生成一个别名和对应的密码。命令如下:
```
keytool -genkeypair -alias myalias -keyalg RSA -keystore mykeystore.keystore
```
2. 生成私钥和公钥对
密钥库生成后,可以从密钥库中导出私钥和公钥对。使用以下命令导出私钥:
```
keytool -exportcert -alias my_alias -keystore my_keystore.keystore -storepass my_password -keypass my_keypass -file my_certificate.crt
```
使用以下命令导出公钥:
```
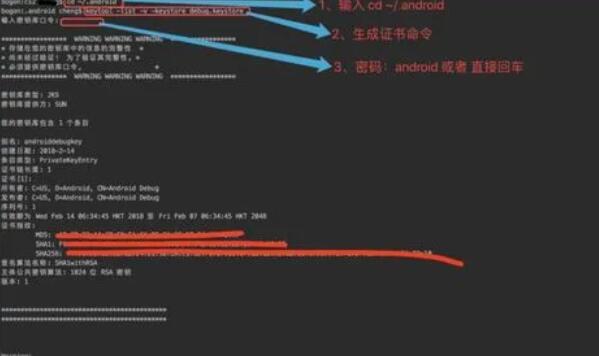
keytool -list -alias my_alias -keystore my_keystore.keystore -storepass my_password
```
3. 对应用进行签名
将生成的私钥和公钥对应用于应用程序的签名上,以确保应用的身份验证和完整性。在Android Studio中,可以通过以下步骤对应用进行签名:
- 打开项目的`build.gradle`文件。
- 在`android`块中添加以下代码:
```
signingConfigs {
release {
storeFile file("my_keystore.keystore")
storePassword "my_password"
keyAlias "my_alias"
keyPassword "my_keypass"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
- 然后,通过选择Build -> Generate Signed Bundle/APK,选择对应的签名配置将应用签名。
通过以上步骤,我们就可以成功获取安卓应用的签名。签名信息将存储在应用的APK文件中的META-INF文件夹中。用户在安装应用时,系统会验证APK的签名信息,以确保应用的安全性和完整性。
总结起来,安卓签名的获取包括生成密钥库、生成私钥和公钥对以及对应用进行签名等步骤。这些步骤确保了应用的来源可信并保护了应用的安全性。对于开发人员来说,掌握安卓签名的原理和步骤非常重要,以确保应用的质量和用户的安全。