Android Debug签名是用于在开发过程中调试和测试应用程序的签名。它是一种默认的签名方式,用于构建和安装应用程序的调试版本。本文将介绍Android Debug签名的原理和详细步骤。
Android应用程序需要进行签名才能在设备上运行。签名是一个数字证书,用于验证应用程序的来源和完整性。签名过程包括生成公钥和私钥,使用私钥将应用程序进行签名,以及使用公钥验证应用程序的签名。
Android平台提供了Keytool和Jarsigner工具来生成和签署Android应用程序。其中,Keytool用于生成密钥对,Jarsigner用于签署应用程序。
Android Debug签名使用了默认的密钥库和密钥别名,这些默认值存储在一个名为debug.keystore的文件中。在运行adb命令进行调试构建时,会自动使用该文件进行签名。
下面是生成Android Debug签名的详细步骤:
步骤1:检查Java Development Kit(JDK)的安装
首先,确认已经安装了JDK,并且将其添加到系统环境变量中。可以通过在命令行窗口中输入"javac -version"命令来验证JDK的安装。
步骤2:检查Android SDK的安装
确认已经安装了Android SDK,并且将其添加到系统环境变量中。可以通过在命令行窗口中输入"adb version"命令来验证Android SDK的安装。
步骤3:生成Android Debug签名的密钥库
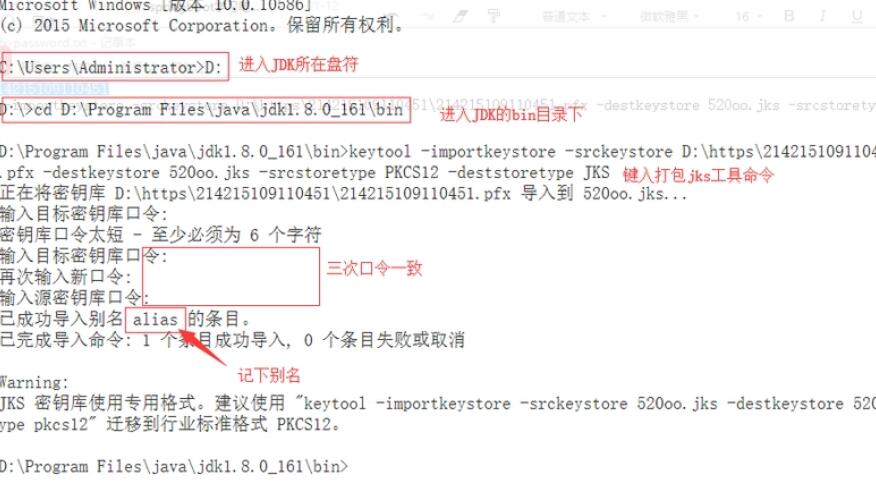
打开命令行窗口,并导航到SDK的“bin”目录下。然后运行以下命令生成debug.keystore文件:
```
keytool -genkeypair -alias androiddebugkey -keypass android -keystore debug.keystore -storepass android -dname "CN=Android Debug,O=Android,C=US"
```
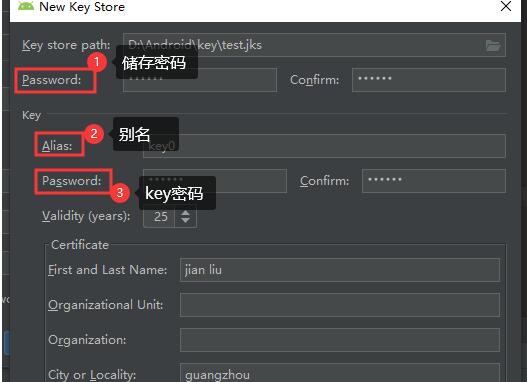
该命令将生成debug.keystore文件,并要求设置密钥库密码、密钥密码、别名和签名者的姓名等信息。
步骤4:将生成的debug.keystore文件移动到正确的目录
在生成debug.keystore文件后,将其移动到以下目录中:
- Windows:在用户主目录的.android文件夹下。
- macOS和Linux:在用户主目录下。
步骤5:查找Android Debug签名的SHA-1指纹
运行以下命令来查找debug.keystore文件的SHA-1指纹:
```
keytool -list -v -keystore ~/.android/debug.keystore -alias androiddebugkey -storepass android -keypass android
```
其中,“~/.android/debug.keystore”是debug.keystore文件的路径。运行命令后,将会得到包含SHA-1指纹值的输出。
步骤6:在Android应用程序中配置Android Debug签名
打开Android应用程序的build.gradle文件,并将以下代码添加到android声明块中:
```
android {
...
signingConfigs {
debug {
storeFile file('~/.android/debug.keystore')
storePassword 'android'
keyAlias 'androiddebugkey'
keyPassword 'android'
}
}
...
buildTypes {
debug {
...
signingConfig signingConfigs.debug
}
}
}
```
在上述代码中,“storeFile”将debug.keystore文件的路径设置为~/.android/debug.keystore。“storePassword”和“keyPassword”设置为上述命令中设置的密钥库密码和密钥密码。“keyAlias”设置为上述命令中设置的别名。
至此,Android Debug签名就已经配置完成。每次构建和安装调试版本的应用程序时,Android Studio或Gradle将自动使用debug.keystore文件对应用程序进行签名。
总结:
Android Debug签名是用于在开发过程中调试和测试应用程序的默认签名方式。通过生成debug.keystore文件,并将其配置到Android应用程序中,可以自动使用Android Debug签名进行构建和安装调试版本的应用程序。这样可以方便开发人员进行应用程序的调试和测试工作。