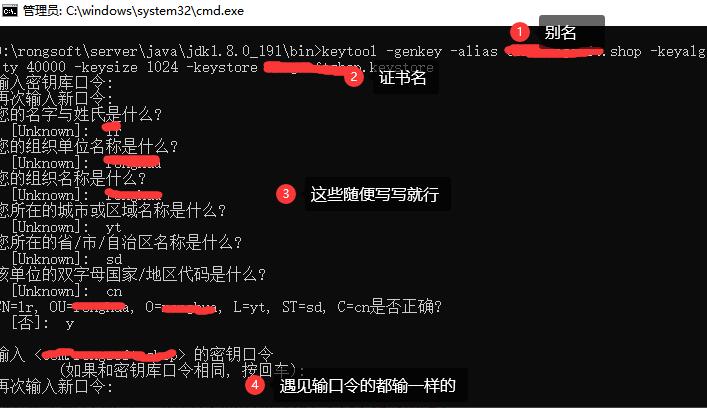
安卓应用签名是保证应用在安装和运行过程中完整、真实、可信的重要手段之一。通过签名,我们可以确保应用的来源以及应用在传输、安装和运行过程中是否被篡改过。本文将详细介绍安卓应用签名的原理以及签名过程中的代码实现。
首先,我们来了解一下签名的原理。安卓应用的签名基于公钥加密原理。在签名过程中,开发者使用私钥对应用进行加密,并将加密后的内容(即签名)发布到应用商店或其他渠道上。用户在下载安装应用时,系统会获取应用的签名,并使用与之对应的公钥进行解密和验证。如果签名验证通过,那么说明应用的来源可信,否则会弹出警告提示。
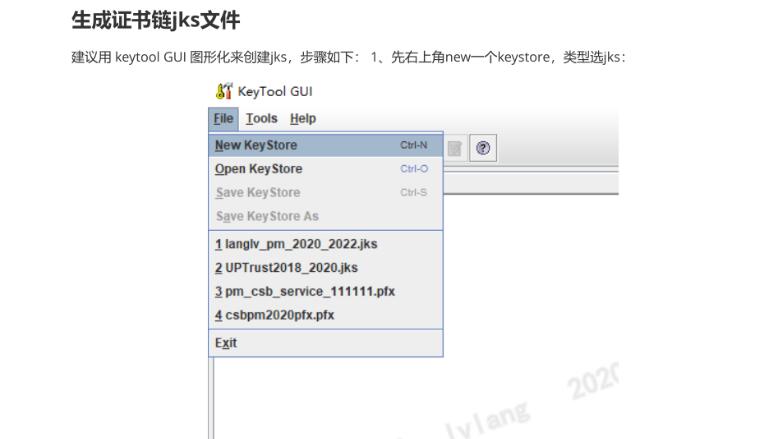
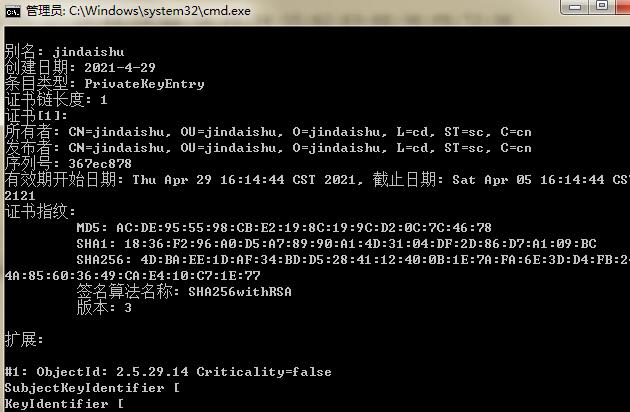
接下来,我们通过代码实现签名过程。在安卓开发中,签名是通过Java密钥库(KeyStore)来完成的。Java密钥库是安卓提供的一种用于管理密钥和证书的容器。下面是一个简单的示例代码:
```java
import java.io.*;
import java.security.*;
import java.security.cert.*;
public class AppSigner {
public static void main(String[] args) {
try {
// 获取Java密钥库实例
KeyStore keyStore = KeyStore.getInstance("JKS");
// 加载密钥库文件
File file = new File("keystore.jks");
FileInputStream fileInputStream = new FileInputStream(file);
keyStore.load(fileInputStream, "password".toCharArray());
// 获取密钥
Key key = keyStore.getKey("alias", "password".toCharArray());
// 获取证书
Certificate certificate = keyStore.getCertificate("alias");
// 创建签名对象
Signature signature = Signature.getInstance("SHA1withRSA");
// 初始化签名对象
signature.initSign((PrivateKey) key);
// 获取应用的字节数组
File appFile = new File("app.apk");
FileInputStream appFileStream = new FileInputStream(appFile);
byte[] appBytes = new byte[(int) appFile.length()];
appFileStream.read(appBytes);
// 更新签名信息
signature.update(appBytes);
// 进行签名
byte[] signatureBytes = signature.sign();
// 打印签名结果
System.out.println(Base64.getEncoder().encodeToString(signatureBytes));
// 验证签名
Signature verifySignature = Signature.getInstance("SHA1withRSA");
verifySignature.initVerify(certificate);
verifySignature.update(appBytes);
boolean isVerified = verifySignature.verify(signatureBytes);
// 打印验证结果
System.out.println("Signature verified: " + isVerified);
} catch (Exception e) {
e.printStackTrace();
}
}
}
```
上面的代码实现了签名和验证过程。首先,我们需要加载密钥库文件和获取相应的密钥和证书。然后,创建并初始化签名对象,通过`update`方法更新签名信息,并使用`sign`方法进行签名。最后,通过创建并初始化验证签名对象,使用`update`方法更新验证信息,并通过`verify`方法验证签名。
需要注意的是,上述代码只是一个简单的示例,实际的签名过程中可能还涉及到其他一些操作,如签名算法的选择、密钥库的密码管理等。此外,为了保证签名的安全性,开发者还需要妥善保管私钥和密钥库文件,以免被他人恶意使用。
总结起来,安卓应用签名是保证应用的可信度和完整性的重要手段之一。通过本文的介绍,我们了解了签名的原理以及如何通过代码实现签名和验证过程。希望对安卓开发者有所帮助。