安卓应用加签名是保证应用的安全性的重要措施之一。签名机制可以验证应用的完整性和身份,确保应用未被篡改,并且是由合法的开发者发布。本文将详细介绍安卓加签名的原理和步骤。
一、签名原理
安卓应用的签名使用了非对称加密算法,通常采用RSA算法。在签名过程中,应用的开发者通过私钥对应用的敏感信息进行加密,生成签名文件,并将签名文件和应用包一起发布。当用户下载应用时,Android系统会验证应用的签名文件并通过公钥解密,用来验证应用的完整性和是否由合法的开发者发布。如果签名验证失败或者签名文件被篡改,则系统会拒绝安装该应用。
二、签名步骤
1. 生成密钥对
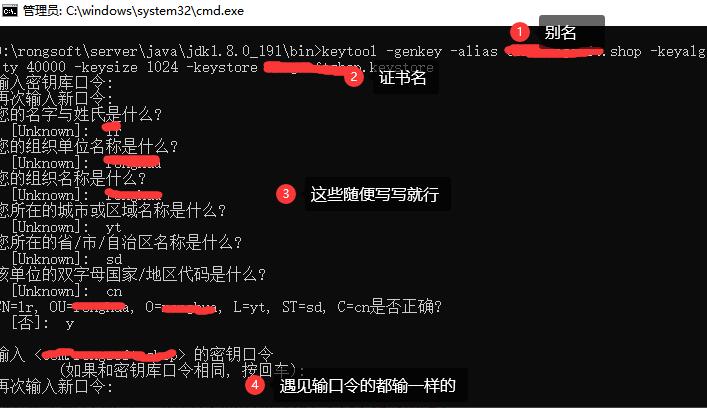
首先,开发者需要生成一对公钥和私钥,用于签名和验证应用的身份。可以使用Java keytool工具或者其他密钥生成工具,常见的生成命令如下:
keytool -genkeypair -alias my_alias -keyalg RSA -keysize 2048 -validity 365 -keystore my_keystore.jks
2. 签名应用
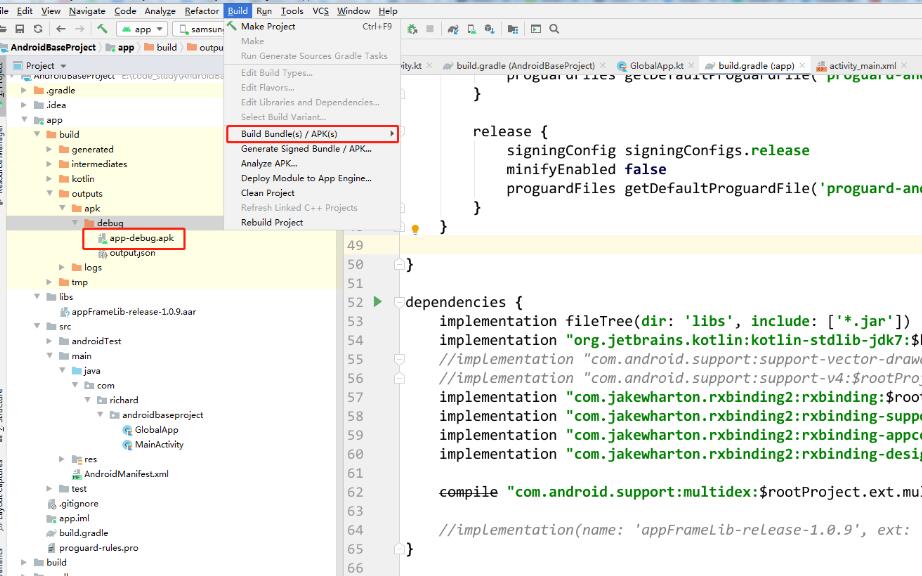
生成密钥对后,开发者可以使用Android Studio自动签名或通过命令行手动签名应用。手动签名的步骤如下:
- 在项目的根目录下,创建一个名为keystore.properties的文件,文件中包含密钥和证书的相关信息,例如:
storeFile=/path/to/my_keystore.jks
storePassword=123456
keyAlias=my_alias
keyPassword=789012
- 在项目的build.gradle文件中添加签名配置,例如:
android {
...
signingConfigs {
release {
storeFile file(keystoreProperties['storeFile'])
storePassword keystoreProperties['storePassword']
keyAlias keystoreProperties['keyAlias']
keyPassword keystoreProperties['keyPassword']
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
- 运行gradle命令进行签名:
./gradlew assembleRelease
3. 验证应用
发布应用后,用户在安装应用时,系统会自动验证应用的签名。如果应用的签名文件被篡改或验证失败,系统会弹出警告提示用户应用的安全性存在问题。
三、注意事项
1. 私钥的保密性:私钥是签名的关键,开发者需要妥善保存私钥,避免泄露。一旦私钥泄露,任何人都可以伪造开发者的签名,发布恶意应用。
2. 更新签名:如果开发者在发布应用后需要更新签名,例如私钥泄露或证书到期,必须使用新的签名文件进行更新。否则,系统会视应用为两个不同的应用,无法进行版本升级。
3. 多渠道签名:有些开发者可能需要在不同的渠道发布同一个应用,每个渠道都有不同的签名要求。可以使用gradle插件或其他工具支持多渠道签名。
总结:
安卓应用的签名机制是保护应用完整性和安全性的重要措施。通过非对称加密算法,开发者可以生成签名文件,验证应用的身份和完整性。签名过程中需要注意私钥的保密性和签名文件的更新。掌握签名机制和相关步骤可以帮助开发者提高应用的安全性和信任度。