在安卓应用中集成支付功能时,签名是一项非常重要的操作。签名的作用是确保应用的安全性,防止恶意篡改和伪造。
签名的原理是使用开发者的私钥对应用进行加密,然后在应用发布时,将公钥放在应用的Manifest文件中。当用户下载并安装应用时,系统会验证应用的签名是否与Manifest文件中的公钥匹配。如果匹配成功,则表示应用是由开发者签名的,是可信任的。
下面是详细介绍签名的步骤:
1. 生成密钥库(Keystore)
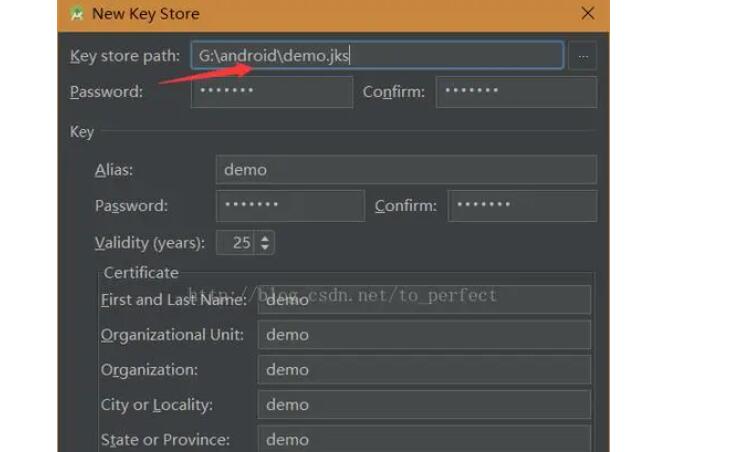
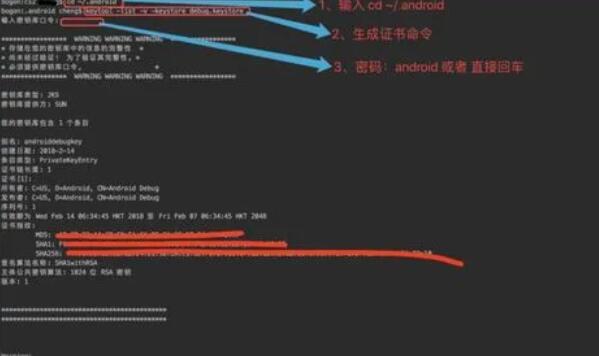
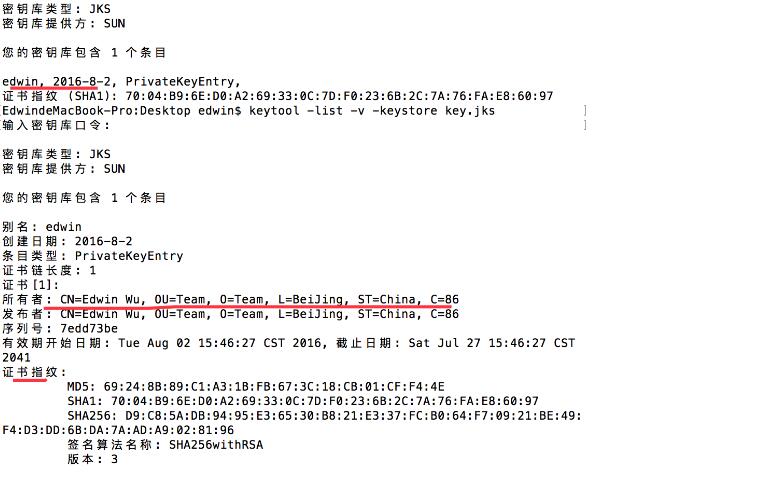
首先,需要生成一个密钥库(Keystore)文件。密钥库是一个包含密钥对的存储文件,其中包括了一个私钥和与之对应的公钥。可以使用Java的keytool命令来生成密钥库。
命令示例:
```
keytool -genkeypair -alias mykeyalias -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.jks
```
该命令会生成一个名为mykeystore.jks的密钥库文件,并生成一个别名为mykeyalias的密钥对。
2. 为应用签名
使用Android Studio或命令行工具,将应用的APK文件进行签名。签名时需要指定密钥库文件和别名,以及相应的密码。
命令示例:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks MyApplication.apk mykeyalias
```
该命令将MyApplication.apk文件使用mykeystore.jks中的mykeyalias进行签名。
3. 配置应用的Manifest文件
在应用的Manifest文件中添加以下代码,用于声明应用的签名信息。
```xml
package="com.example.myapp"> android:name="com.google.android.gms.wallet.api.enabled" android:value="true" />
```
其中,`android:name="com.google.android.gms.wallet.api.enabled"`是谷歌支付(Google Pay)的签名信息。根据具体的支付接口要求,可以添加不同的签名信息。
4. 导出已签名的APK文件
在Android Studio中,可以通过“Build”->“Generate Signed Bundle/APK”来导出已签名的APK文件。在导出过程中,需要指定之前生成的密钥库文件和相应的密码。
至此,安卓应用的支付功能集成签名完成。通过签名,可以保证应用的安全性,防止恶意篡改和伪造。在集成支付时,根据支付接口提供商的要求,可能还需要额外的配置和签名信息,需要仔细阅读相关文档。