A:Android系统使用自定义签名证书的原理是,应用程序开发者在开发和发布Android应用时,通常需要对应用程序进行签名,以验证应用程序的完整性和身份,并确保应用程序的安全性。一般来说,Android应用程序使用的是由Google颁发的默认签名证书。然而, 详情
A:修改APK并保留原签名是一项常见的技术操作,许多开发者和安全研究人员在逆向工程和安全测试过程中可能会用到这个技巧。这项技术可以用于重新打包APK、修改应用行为或调试等目的。下面我将详细介绍如何通过一些工具和步骤来实现这一目标。要保留原签名,我们需要掌握以下 详情
A:Android系统使用自定义签名证书的原理是,应用程序开发者在开发和发布Android应用时,通常需要对应用程序进行签名,以验证应用程序的完整性和身份,并确保应用程序的安全性。一般来说,Android应用程序使用的是由Google颁发的默认签名证书。然而, 详情
A:修改APK并保留原签名是一项常见的技术操作,许多开发者和安全研究人员在逆向工程和安全测试过程中可能会用到这个技巧。这项技术可以用于重新打包APK、修改应用行为或调试等目的。下面我将详细介绍如何通过一些工具和步骤来实现这一目标。要保留原签名,我们需要掌握以下 详情
A:Android系统使用自定义签名证书的原理是,应用程序开发者在开发和发布Android应用时,通常需要对应用程序进行签名,以验证应用程序的完整性和身份,并确保应用程序的安全性。一般来说,Android应用程序使用的是由Google颁发的默认签名证书。然而, 详情
A:修改APK并保留原签名是一项常见的技术操作,许多开发者和安全研究人员在逆向工程和安全测试过程中可能会用到这个技巧。这项技术可以用于重新打包APK、修改应用行为或调试等目的。下面我将详细介绍如何通过一些工具和步骤来实现这一目标。要保留原签名,我们需要掌握以下 详情
注册成为一门APP开发者
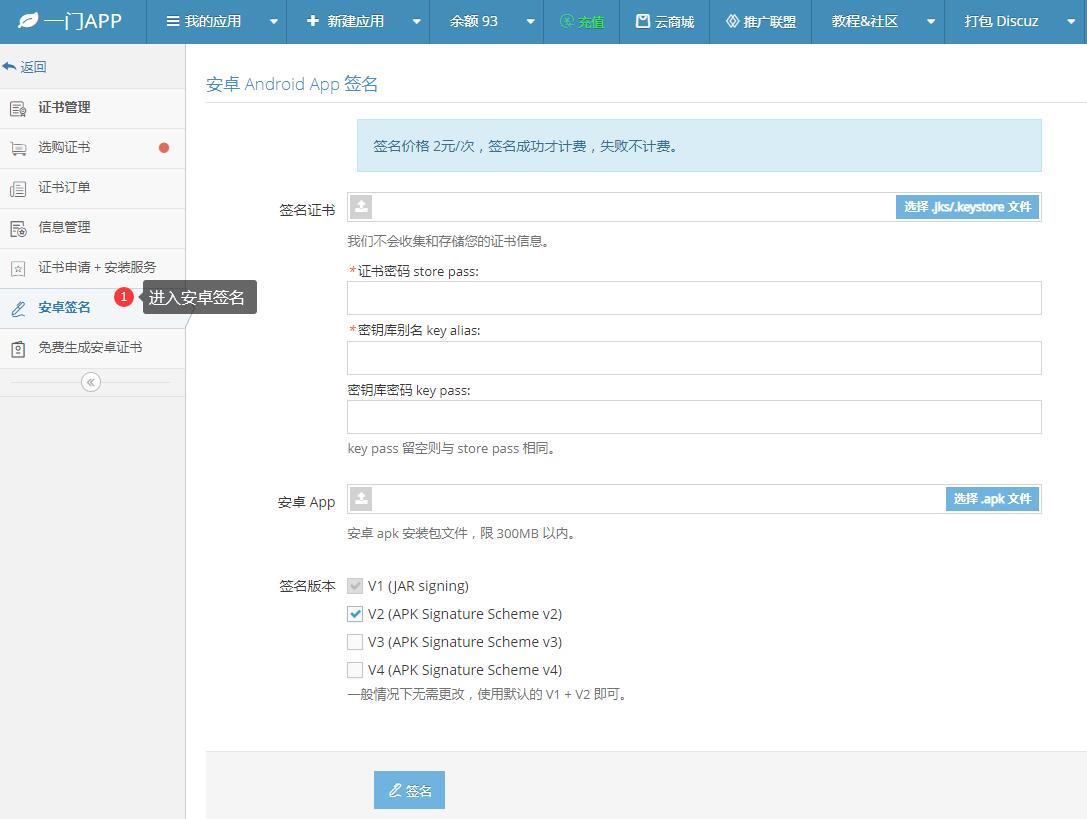
进入安卓重签名工具
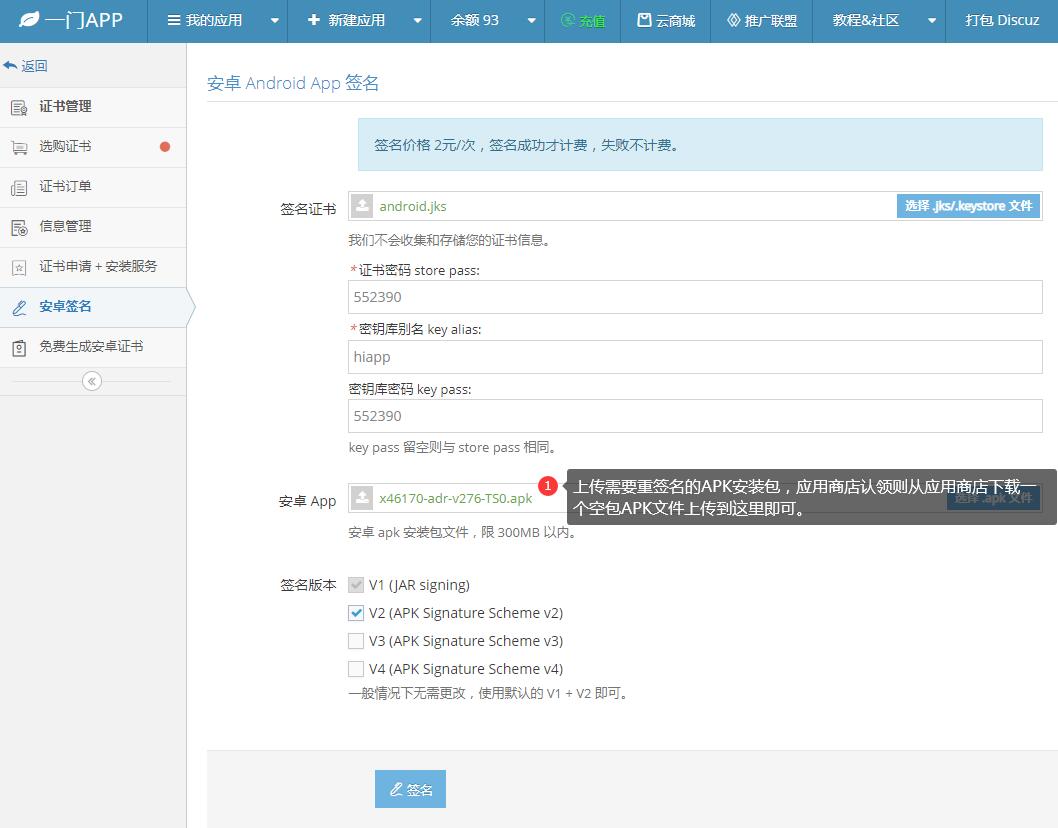
上传安卓证书、APK文件
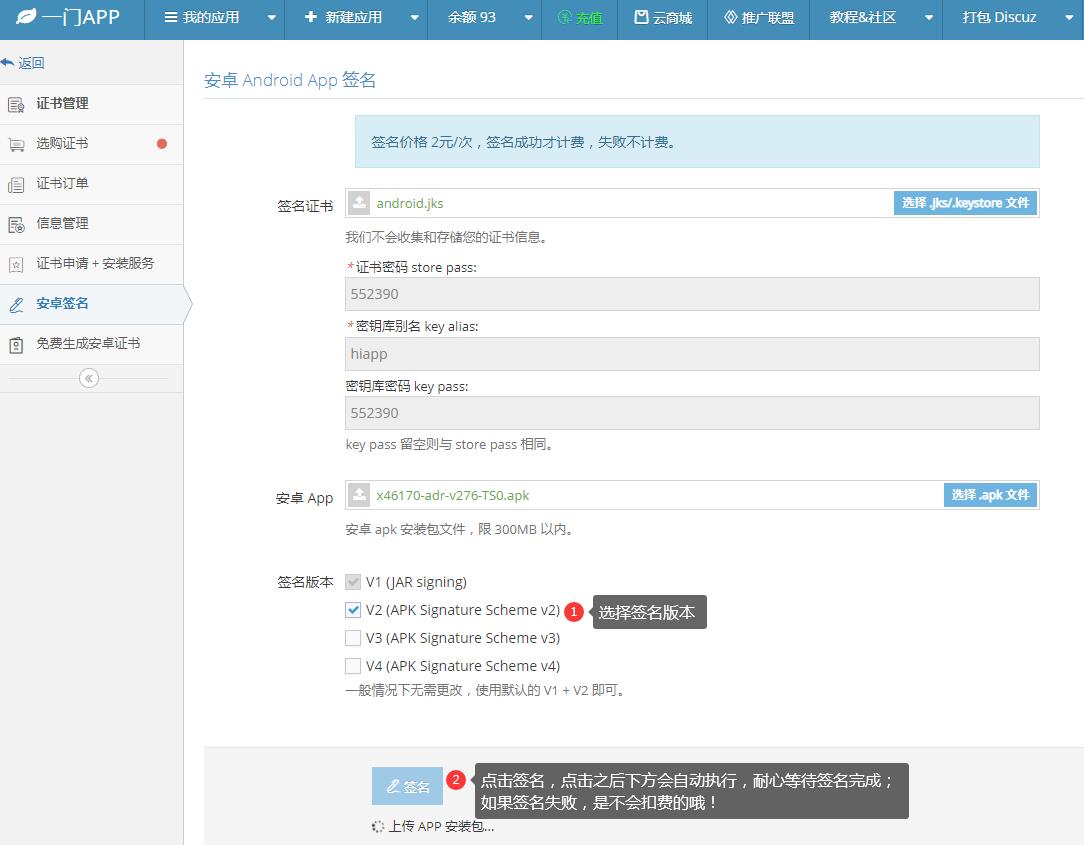
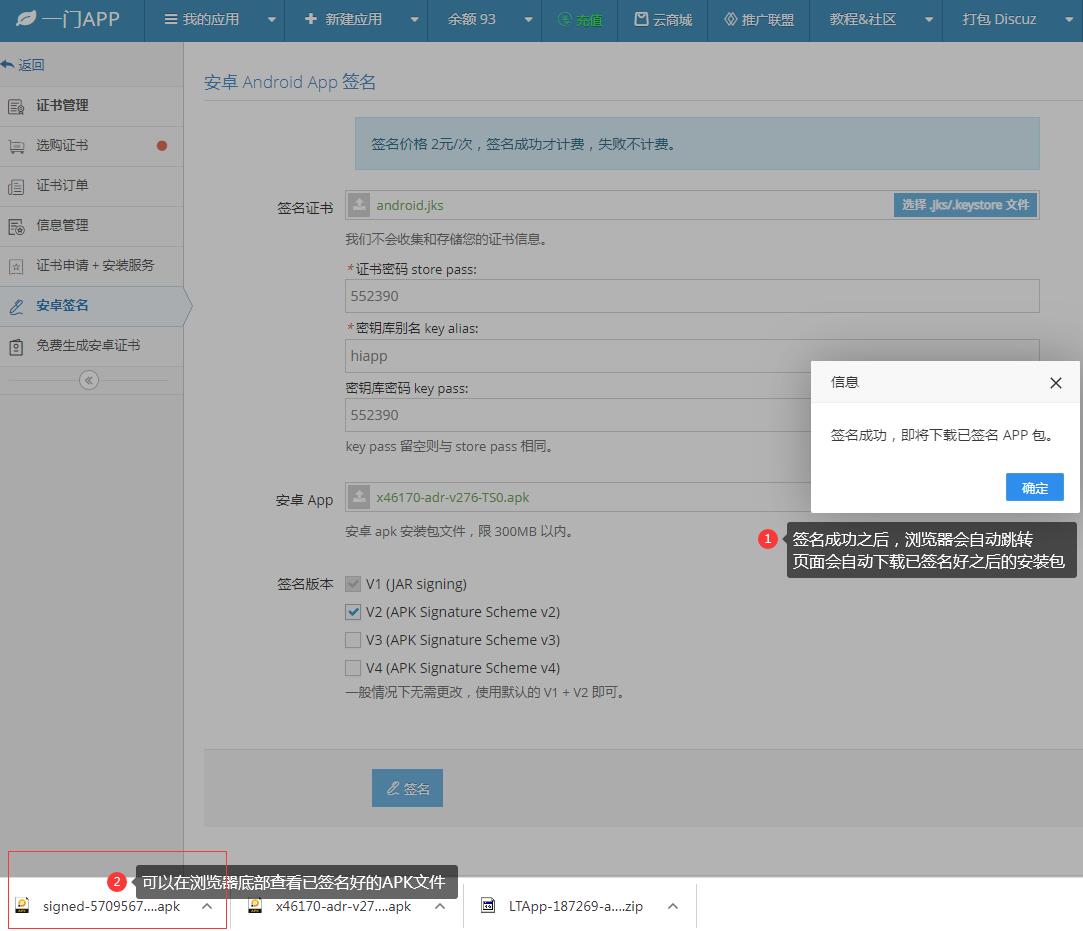
在线一键重签名APK文件