免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

对apk包签名

APK包签名是安卓应用开发中非常重要的一环,它用于验证APK包的完整性和真实性。在发布应用之前,开发者必须对APK包进行签名,以防止恶意篡改和盗版行为。

APK签名的原理是使用一个数字证书将APK包中的整个内容进行签名,并生成一个签名文件,以确保APK包的完整性和可信度。下面是APK签名的详细介绍。

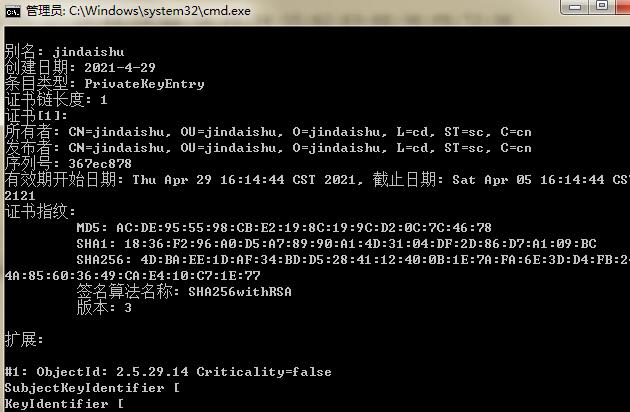
1. 数字证书的生成:首先,开发者需要生成一个数字证书。数字证书是由一个可信机构(如VeriSign或Let's Encrypt)颁发的,用于证明开发者的身份。开发者需要在申请数字证书时提供相关的个人或组织信息,并通过一系列验证步骤来确认身份的真实性。

2. 生成密钥对:在生成数字证书之前,开发者需要生成一个密钥对(公钥和私钥)。密钥对是加密和解密数据的重要工具,其中公钥用于加密数据,私钥用于解密数据。开发者需要妥善保管私钥,以确保安全性。

3. 数字证书的颁发:一旦生成了密钥对,开发者可以将公钥提交给数字证书颁发机构。在通过验证后,颁发机构会生成一个数字证书,并将其与开发者的公钥绑定。数字证书中包含了开发者的身份信息以及公钥。

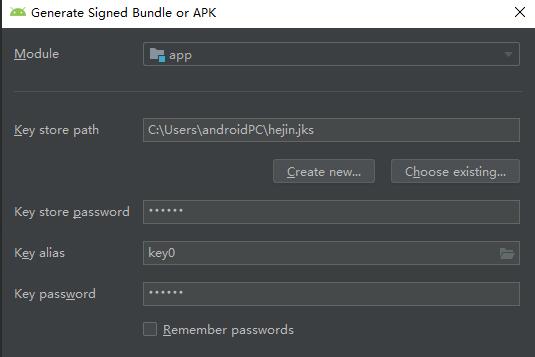
4. APK签名过程:在进行APK签名之前,开发者需要将生成的数字证书导入到开发工具中。然后,开发者可以使用Android提供的工具,如`jarsigner`或`apksigner`,对APK包进行签名。

5. 签名文件的生成:在进行APK签名过程之后,签名工具会生成一个签名文件(以`.RSA`或`.DSA`等格式保存)。签名文件中包含了开发者的数字证书和签名的摘要信息。

6. 验证签名:在安装或更新应用时,Android系统会自动验证APK包的签名。它会提取签名文件中的信息,并与APK包进行对比,以确保签名的一致性。如果签名验证失败,则系统会认为APK包可能被篡改或是来自不可信的来源,拒绝安装或更新。

通过APK签名,开发者可以确保应用的完整性和可信度,防止恶意篡改和盗版行为。如果开发者私钥泄露或数字证书被撤销,开发者可以使用新的密钥对重新签名APK包。在应用发布前,开发者应当仔细保管好私钥和数字证书,以确保应用的安全。同时,用户也应当注意只从可信的来源下载和安装应用,以避免安全风险。

相关知识:
安卓签名验证机制
安卓签名验证机制是一种用来保证安卓应用的完整性和安全性的机制。在安卓系统中,每个应用都会被打包成一个APK文件,而签名验证机制就是通过验证APK文件的数字签名来确认应用的来源和完整性,以防止应用被篡改或恶意替换。首先,我们需要了解数字签名的基本概念。数字签
2023-07-17
鸿蒙 apk 签名不一致
鸿蒙是华为公司推出的一款操作系统,旨在打造一个统一的跨设备生态系统。在开发鸿蒙应用程序时,需要对应用程序进行签名,以保证安全性和唯一性。如果鸿蒙 APK 的签名与设备上安装的应用不一致,就会出现签名不一致的错误。签名不一致的错误可能会导致应用程序无法正常安
2023-07-17
对apk去掉v2签名
APK是Android应用程序包的缩写,其中包含了编译后的应用程序代码、资源文件和证书等信息。V2签名是Android应用程序签名的一种方式,用于验证APK文件的完整性和来源,同时保护APK文件免受篡改和恶意应用的攻击。V2签名采用了新的APK签名算法,相
2023-07-17
上传apk需要签名
一、签名的概念和作用在Android开发中,我们常常需要将开发完成的应用程序打包为APK(Android Package)并发布到应用商店或分发给用户使用。为了保证应用的安全性和完整性,Android系统要求APK必须进行数字签名。签名是指使用密钥对APK
2023-07-17
apk重签名
APK重签名是指通过对已经打包好的APK文件进行重新签名,以达到修改APK包名、应用签名证书、应用权限等目的的过程。在Android开发中,APK签名是保证应用安全性和完整性的重要手段。本文将详细介绍APK重签名的原理及步骤。## 一、APK签名原理在An
2023-07-17
apk修改内部版本号不签名
在进行apk修改内部版本号的过程中,需要先了解apk的结构和相关概念。APK是Android Package的缩写,是Android应用程序的安装包文件。它实际上是一个zip压缩文件,包含了应用程序的所有资源和代码。APK的内部版本号是一个用于标识应用程序
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4