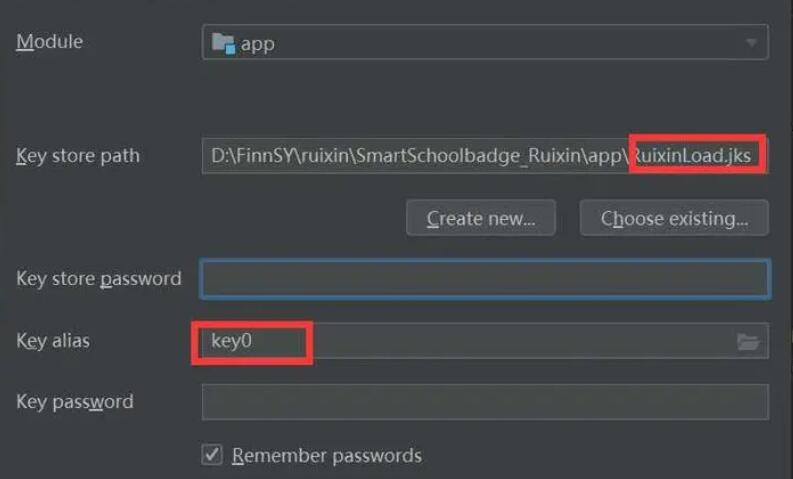
用户在开发Android应用时,最终需要将应用打包成APK文件以便部署到设备或发布到应用商店。在打包过程中,签名是一个重要的步骤。签名可以确保APK文件的完整性和安全性,同时也是Google Play商店等应用市场用来验证应用身份的重要依据。若在打包时签名不正确,可能会导致应用无法正常安装或运行。
下面将介绍Android应用打包时签名的原理和详细步骤。
**签名原理**
Android应用签名采用的是基于公钥/私钥的数字签名机制。应用的开发者使用自己的私钥对应用进行签名,然后发布到市场时,用户会使用开发者的公钥进行验证。这样一来,即使应用被篡改,验证时也会失败,保证了应用的完整性。
**打包时签名步骤**
打包应用时,需要生成一个私钥-公钥证书对,并使用私钥对应用进行签名。下面是详细步骤:
1. 生成私钥和公钥:可以使用Java自带的keytool工具来生成。打开命令行工具,运行以下命令:
```
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -validity 10000 -keystore keystore.jks
```
其中,myalias表示你的别名,RSA表示使用RSA算法,2048表示使用2048位的密钥长度,validity表示证书的有效期,keystore.jks为生成的密钥库文件。
2. 创建签名配置文件:在项目的根目录下创建一个名为`release-signing.properties`的文件,文件内容如下:
```
storeFile=keystore.jks
storePassword=your_store_password
keyAlias=myalias
keyPassword=your_key_password
```
将storeFile的值设置为你生成的密钥库文件的路径,storePassword和keyPassword分别设置为密钥库的密码和私钥的密码。
3. 在项目的`build.gradle`文件中配置签名信息:编辑`build.gradle`文件,添加如下代码:
```groovy
signingConfigs {
release {
if (file('release-signing.properties').exists()) {
def properties = new Properties()
properties.load(new FileInputStream(file('release-signing.properties')))
storeFile file(properties['storeFile'])
storePassword properties['storePassword']
keyAlias properties['keyAlias']
keyPassword properties['keyPassword']
}
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
```
这样,每次打包release版本时,就会自动使用指定的签名配置。
4. 打包应用:在命令行中运行以下命令进行应用打包:
```
./gradlew assembleRelease
```
这会生成一个名为`app-release.apk`的APK文件。
**签名错误解决办法**
如果在打包应用时签名出现错误,可能是以下几个原因导致:
- 密钥文件或密码不正确:请检查`release-signing.properties`文件中的信息是否正确。
- 密钥库文件不存在:请检查密钥库文件是否存在,路径是否正确。
- 密钥库密码或私钥密码不正确:请检查密码是否正确,密码区分大小写。
- 密钥已过期:如果密钥已过期,需要生成一个新的密钥库文件和密钥对。
总结:上述是Android应用打包时签名的原理和详细步骤。签名是保证应用完整性和安全性的关键步骤,正确进行签名可以确保应用能正常安装和运行。如果在签名过程中出现错误,可以根据错误提示和上述解决办法进行排查和解决。希望这篇文章能对你有所帮助!