安卓应用签名是一种数字证书技术,用于保证应用的安全性和完整性。每个安卓应用都需要被签名,并且只有通过有效签名的应用才能在安卓设备上运行。本文将介绍安卓签名的原理以及如何进行签名。
一、安卓签名的原理
安卓签名使用了公钥密码学的原理,主要有以下几个步骤:
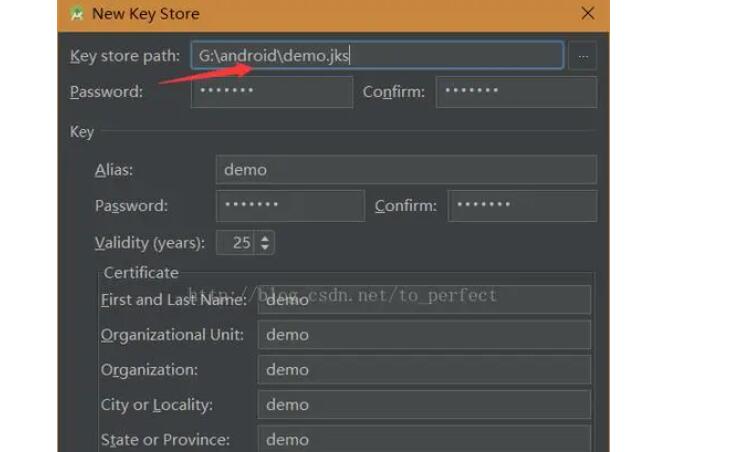
1. 创建密钥对:在进行签名之前,需要先创建一对密钥,分别是私钥和公钥。私钥由开发者保管好,用于对应用进行签名;公钥则在签名后与应用一起发布。
2. 处理应用:在进行签名之前,需要对应用进行处理。这个过程包括对应用进行压缩、对文件进行排序等。
3. 计算应用的数字摘要:在处理应用后,需要对应用进行哈希算法运算,计算应用的数字摘要。摘要是一个较短的字符串,用于代表应用的整体内容。
4. 使用私钥对摘要进行签名:使用私钥对应用的数字摘要进行加密,生成签名数据。
5. 将签名数据与应用一起发布:将签名数据与应用一起打包发布。在用户安装应用时,系统会使用公钥对签名数据进行解密,再与应用进行对比验证。
二、进行安卓签名的步骤
进行安卓签名的步骤如下:
1. 创建密钥对
首先,需要使用Java的Keytool工具来生成密钥对。在命令行中执行以下命令:
keytool -genkeypair -v -keystore my-release-key.jks -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
这个命令将生成一个名为“my-release-key.jks”的密钥库文件,并在密钥库中创建一个别名为“my-key-alias”的密钥对。
2. 编译应用
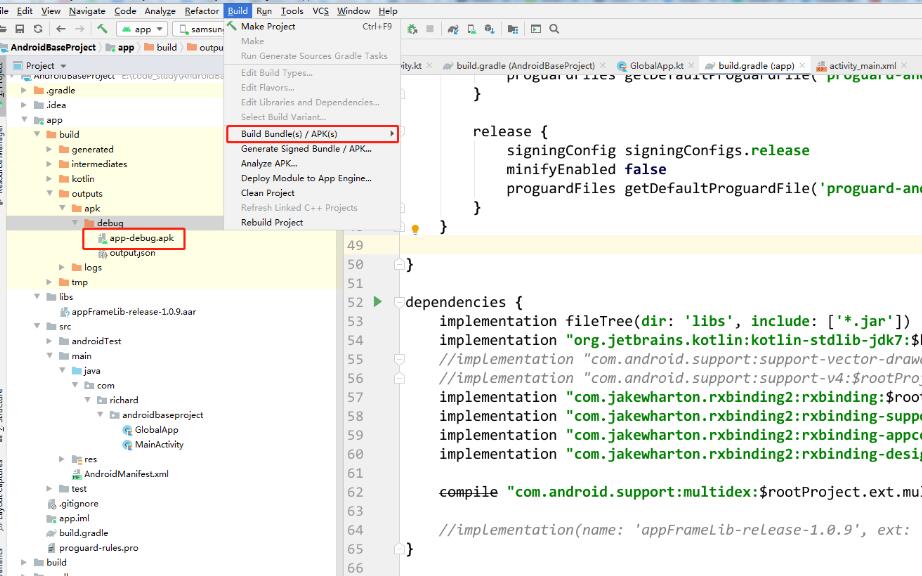
在进行签名前,需要先将应用编译成可安装文件(APK)。可以使用Android Studio等开发工具进行编译。
3. 签名应用
使用之前生成的密钥对对应用进行签名。在命令行中执行以下命令:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.jks my_application.apk my-key-alias
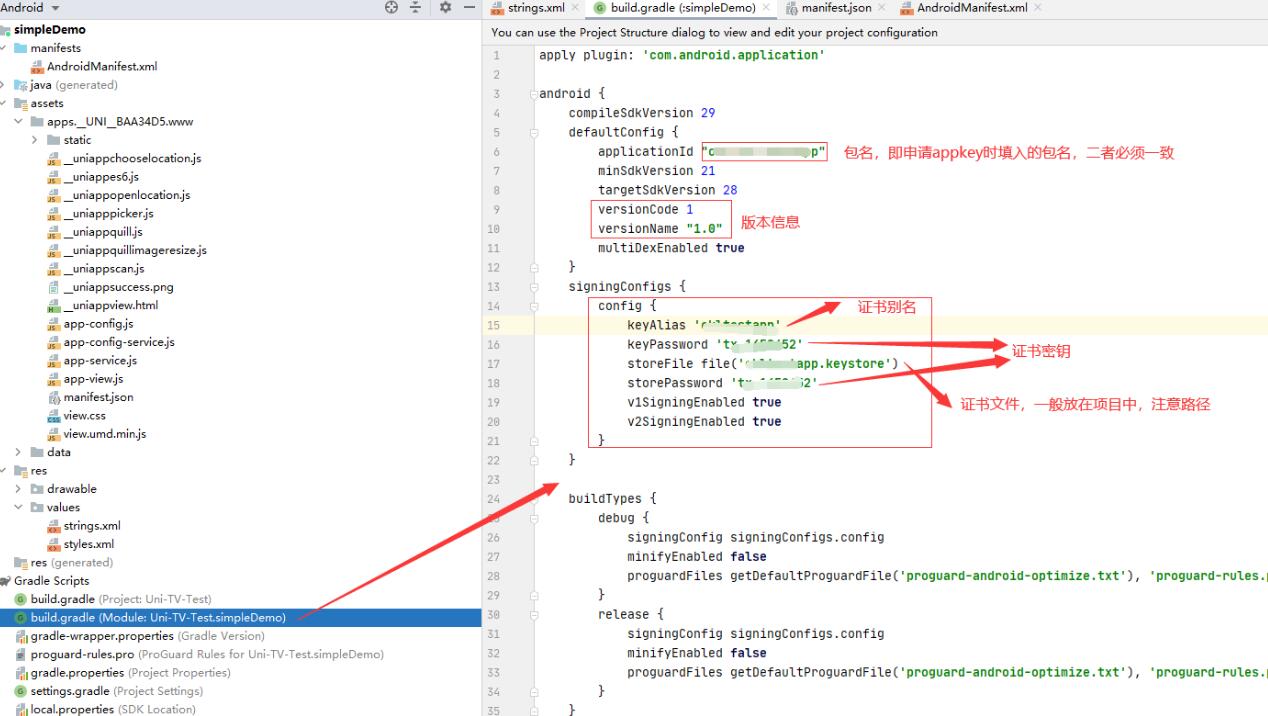
这个命令将使用密钥库文件“my-release-key.jks”中的别名为“my-key-alias”的私钥对应用进行签名。
4. 优化APK
签名后,可以使用zipalign工具对APK进行优化,以提高应用的性能。在命令行中执行以下命令:
zipalign -v 4 my_application.apk my_application_aligned.apk
这个命令将生成一个优化后的APK文件“my_application_aligned.apk”。
5. 发布应用
将签名后的APK文件发布到应用商店或其他发布渠道中。用户在安装应用时,系统会使用公钥对签名数据进行验证,以确保应用的完整性。
三、签名的重要性
安卓签名对保证应用的安全性和完整性至关重要。通过签名,可以确保应用未被篡改或恶意注入。系统在安装应用时,会对签名进行验证,从而提供了一定的安全保障。
此外,签名还可以防止开发者发布未经授权的修改版本。因为签名数据是唯一的,如果应用的签名数据不匹配,则系统会拒绝安装。
总结:
本文介绍了安卓签名的原理以及进行签名的步骤。签名是一种保证应用安全性和完整性的重要手段。通过对应用进行密钥对的生成、处理及签名操作,可以确保应用在用户安装时的完整性验证。希望本文能帮助读者更好地了解安卓签名技术。