在安卓应用开发中,应用打包签名是一项重要的步骤,它可以确保应用的完整性和安全性,并将应用与开发者进行关联。但是,有时候我们可能需要在特定情况下不对应用进行签名,比如在开发阶段进行测试或者发布临时的内部版本。下面将详细介绍在安卓开发中不签名应用包的原理和方法。
首先,了解应用打包签名的原理是非常重要的。在安卓应用中,每个应用都有一个唯一的应用签名,在开发者发布应用的时候,应用签名将作为应用的身份证明。这个应用签名是由开发者生成的,其中包含一个私钥和公钥对。在应用安装时,设备会验证应用的签名是否与设备上存储的签名匹配,以确保应用的合法性和安全性。
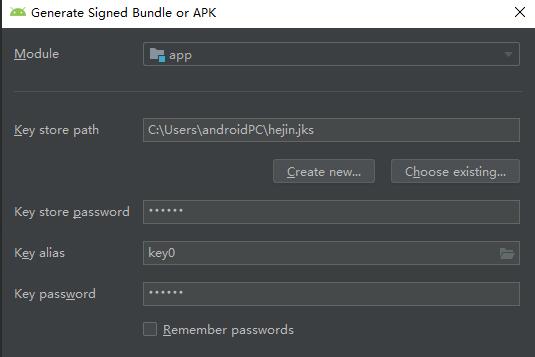
在正常的开发流程中,我们需要在开发完成后对应用进行签名,步骤如下:
1. 生成签名密钥:使用Java的keytool工具生成一个签名密钥文件,其中包含一个私钥和公钥对。
2. 配置构建系统:将生成的签名密钥文件配置到构建系统中,如Android Studio的build.gradle文件中,以便在构建应用时自动应用密钥进行签名。
3. 构建应用:使用构建系统构建应用,生成经过签名的APK文件。
然而,有时候我们可能需要在某些情况下不对应用进行签名,比如在开发过程中频繁测试,或者发布临时的内部版本。下面介绍两种常用的不签名应用包的方法:
方法一:使用debug模式构建
在开发阶段,我们可以直接使用debug模式构建应用,不进行签名。这种方式非常适合频繁的测试和调试。
1. 在Android Studio中,选择Build -> Build Bundle(s) / APK(s)。
2. 在弹出的对话框中选择 Build APK(s)。
3. 构建完成后,在项目目录的app/build/outputs/apk/路径下可以找到生成的APK文件,以及对应于不同架构的APK文件。
需要注意的是,使用debug模式构建的应用无法在非debug模式下进行安装和发布,因此仅限于开发和测试阶段使用。
方法二:使用空签名密钥构建
如果我们需要发布一个临时的内部版本或者在某些情况下需要将应用安装在无需验证签名的设备上,我们可以使用一个空的签名密钥构建应用。
1. 打开终端或命令提示符,导航到您的应用项目根目录。
2. 执行以下命令以生成一个新的空签名密钥:
```
keytool -genkey -v -keystore debug.keystore -alias androiddebugkey -storepass android -keypass android -dname "CN=Android Debug,O=Android,C=US"
```
3. 将生成的debug.keystore文件复制到应用模块的根目录。
4. 在构建系统的build.gradle文件中配置使用空签名密钥:
```
android {
...
signingConfigs {
debug {
storeFile file('debug.keystore')
storePassword 'android'
keyAlias 'androiddebugkey'
keyPassword 'android'
}
}
buildTypes {
debug {
signingConfig signingConfigs.debug
}
...
}
}
```
5. 使用构建系统构建应用,生成经过空签名的APK文件。
通过使用空签名密钥构建应用,我们可以在无需验证签名的设备上进行安装和发布。但需要注意的是,由于应用没有进行实际的签名,所以在正式发布之前,务必要重新使用合法的签名密钥进行应用签名。
总结起来,不签名安卓应用包可以通过使用debug模式构建或者使用空签名密钥构建来实现。这样可以在开发和测试阶段或者在一些特殊情况下方便地进行应用的调试和发布。但需要注意的是,在正式发布之前,务必要重新使用合法的签名密钥对应用进行签名,确保应用的安全性和完整性。