Android应用程序的反编译和签名是一个常见的需求,无论是为了学习和研究应用程序的内部机制,还是为了修改和定制应用程序。本文将详细介绍Android反编译和签名的原理和步骤。
1. 反编译应用程序的原理
反编译是指将已经编译的应用程序重新转化为源代码的过程。在Android平台上,应用程序的源代码被编译为Dalvik字节码(.dex文件)。要进行反编译,我们需要先将.dex文件转化为Java源代码,然后才能进行阅读和修改。
反编译的原理包括以下几个步骤:
1.1 使用工具将.dex文件转化为.smali文件。.dex文件是Dalvik虚拟机可执行的字节码文件,而.smali文件则是用于描述Dalvik字节码的文本文件。
1.2 使用工具将.smali文件转化为Java源代码。.smali文件中的指令和操作码可以通过工具转化为Java代码,从而方便阅读和分析。
2. 反编译应用程序的步骤
反编译Android应用程序的步骤如下:
2.1 下载并安装反编译工具
目前比较流行的反编译工具包括ApkTool、dex2jar和jd-gui等。你可以在官方网站或者第三方软件仓库中找到这些工具,并按照说明进行安装和配置。
2.2 通过ApkTool反编译.apk文件
ApkTool是一款用于反编译和编译Android应用程序的工具。你可以使用ApkTool将.apk文件反编译为.smali文件。在命令行中执行以下命令即可完成反编译:
```
apktool d your_app.apk
```
此时,你会在当前目录下看到反编译后的.smali文件夹。
2.3 将.smali文件转化为Java源代码
现在你已经获得了应用程序的.smali文件,下一步是将其转化为Java源代码,以便更好地阅读和修改。你可以使用dex2jar工具将.smali文件转化为.jar文件,然后再使用Java反编译工具(如jd-gui)打开.jar文件,即可看到转化后的Java源代码。
3. 签名应用程序的原理
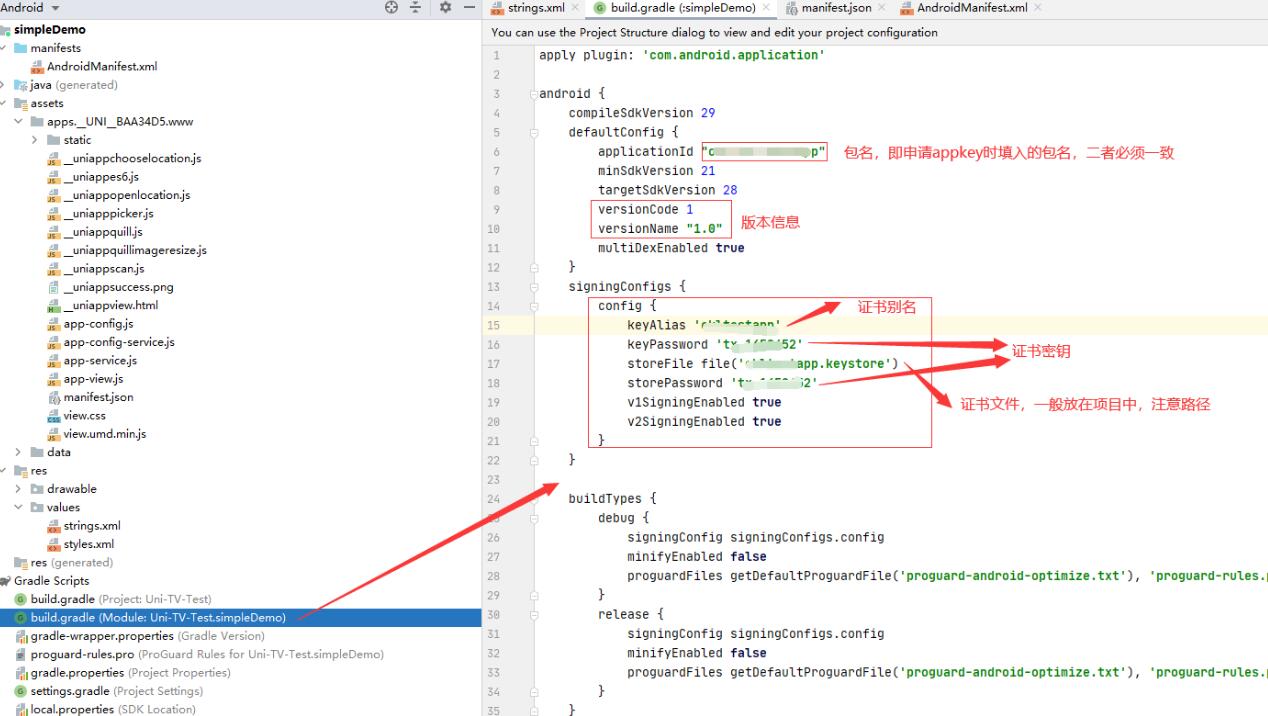
在开发和发布Android应用程序时,应用程序必须被签名,以确保安全性和完整性。应用程序签名使用的是非对称加密算法,即公钥和私钥配对的方式。开发者使用私钥为应用程序生成签名,并将对应的公钥嵌入到应用程序中。当用户安装应用程序时,Android系统会校验应用程序的签名,以确保其没有被篡改。
4. 签名应用程序的步骤
签名Android应用程序的步骤如下:
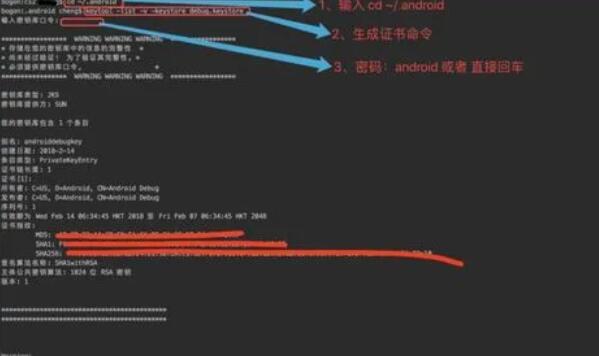
4.1 生成密钥库(KeyStore)
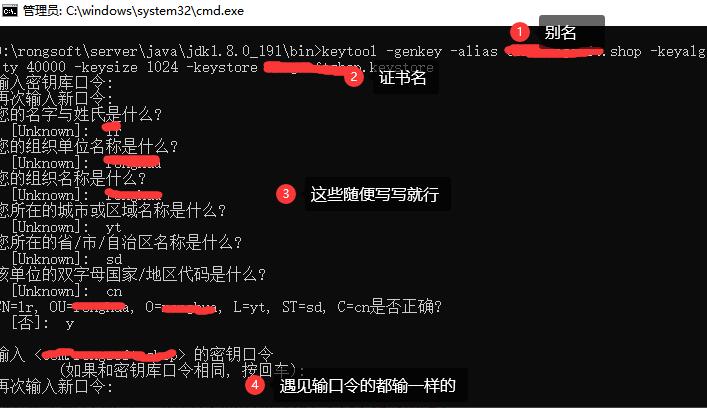
密钥库是一个加密文件,用于保存应用程序的签名密钥。你可以使用Java的keytool工具生成一个密钥库。以下是一个生成密钥库的示例命令:
```
keytool -genkey -v -keystore your_keystore.keystore -alias your_alias -keyalg RSA -keysize 2048 -validity 10000
```
该命令将生成一个名为your_keystore.keystore的密钥库文件,其中包含了一个别名为your_alias的签名密钥。
4.2 使用密钥库签名应用程序
当你完成了密钥库的生成后,你可以使用Android的工具(如jarsigner)将应用程序进行签名。以下是一个签名应用程序的示例命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore your_keystore.keystore your_app.apk your_alias
```
这个命令会使用你所指定的密钥库文件、别名和对应的密钥为应用程序进行签名。
以上就是Android应用程序反编译和签名的原理和详细步骤。通过反编译,我们可以深入了解应用程序的内部机制,并进行分析和修改;通过签名,我们可以确保应用程序的安全性和完整性。但需要注意的是,在进行反编译和签名时,请遵守相关的法律和道德规范,以免侵犯他人的权益。