安卓APK批量自动签名是指针对多个APK文件进行自动签名的一种操作。在Android开发中,APK签名是很重要的一步,用于验证APK的完整性和真实性。下面我将详细介绍安卓APK批量自动签名的原理和实现方法。
一、原理
APK签名是通过对APK文件进行数字签名,来确保文件的完整性和真实性。签名过程中会生成一对公私钥,私钥用于签名,公钥用于验证签名的合法性。在安装APK时,系统会验证APK签名,并与原始签名进行比对,如果一致则验证通过,否则提示安装失败。
APK批量自动签名的原理可以概括为以下几个步骤:
1.生成密钥库:使用Java的keytool工具生成一个密钥库,其中包含一个私钥和对应的公钥。
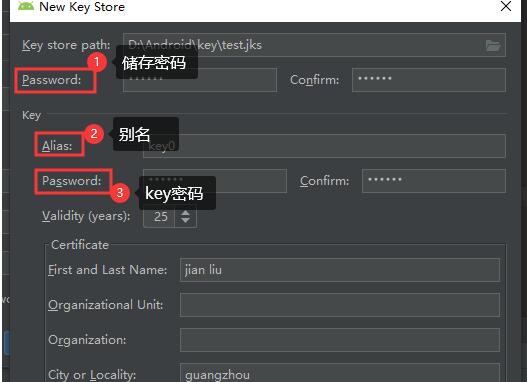
2.创建签名配置文件:创建一个签名配置文件,包括密钥库路径、密钥库密码、别名和密钥密码等信息。
3.自动签名:使用自动化脚本或工具批量读取APK文件,提取其中的签名文件,使用私钥对APK进行重新签名,并将签名文件替换回APK中。
4.验证签名:对于批量签名后的APK文件,可以通过命令行工具或脚本验证签名的正确性。
二、实现方法
以下是一种实现APK批量自动签名的简单方法,供参考:
1.准备工作:确保已经安装好Java Development Kit (JDK) 和 Android SDK,并配置好对应的环境变量。
2.生成密钥库:使用keytool工具生成一个密钥库,命令如下:
keytool -genkey -alias myKey -keystore myKeyStore.keystore
这里会要求输入一些信息,比如密码、姓名、组织单位等,根据提示填写即可。
3.创建签名配置文件:创建一个签名配置文件,可以是一个简单的.properties文件,包含以下信息:
keystore=/path/to/myKeyStore.keystore
storepass=mypassword
keypass=mypassword
alias=myKey
将上述信息保存到一个文件,比如config.properties。
4.编写批量自动签名脚本:可以使用Python或Shell等脚本语言来编写批量自动签名的脚本。以下是一个简单的Python脚本示例:
```python
import os
# 读取配置文件
with open('config.properties', 'r') as file:
config = {}
for line in file:
key, value = line.split('=')
config[key.strip()] = value.strip()
# 获取APK文件列表
apk_list = os.listdir('apks')
# 遍历APK文件列表进行自动签名
for apk_file in apk_list:
# 拼接APK文件路径
apk_path = os.path.join('apks', apk_file)
# 执行自动签名命令
sign_cmd = f"jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore {config['keystore']} -storepass {config['storepass']} -keypass {config['keypass']} {apk_path} {config['alias']}"
os.system(sign_cmd)
```
请注意,上述脚本假设APK文件存放在'apks'文件夹中,且与脚本文件在同一目录下。
5.执行批量自动签名脚本:在终端中切换到脚本文件所在目录,并执行以下命令:
python sign_apks.py
这样就会自动对'apks'文件夹下的所有APK文件进行自动签名。
6.验证签名:可以使用命令行工具或脚本验证签名的正确性,例如使用jarsigner工具:
jarsigner -verify -verbose -certs your_signed_apk.apk
如果输出中包含"jar verified"等字样,则表示签名验证通过。
总结:
以上就是安卓APK批量自动签名的原理和实现方法。通过自动化脚本和工具,我们可以方便地对多个APK文件进行批量签名,提高工作效率。希望对你有所帮助!