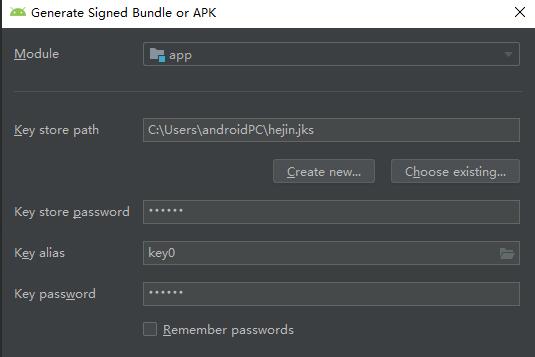
在Android开发中,对应用程序进行签名是非常重要的一步,它用于验证应用程序的身份和完整性,并且确保应用程序没有被篡改。本文将详细介绍如何为安卓手机的安装包进行签名。
签名原理:
在Android开发中,应用程序的签名使用了公开密钥基础设施(PKI)体系。PKI使用了一对密钥,分别为公钥和私钥。在签名过程中,开发者使用私钥对应用程序进行签名,然后将签名后的应用程序和公钥一起发布。当用户安装应用程序时,系统会验证签名是否有效,以确保应用程序的完整性和真实性。
详细步骤:
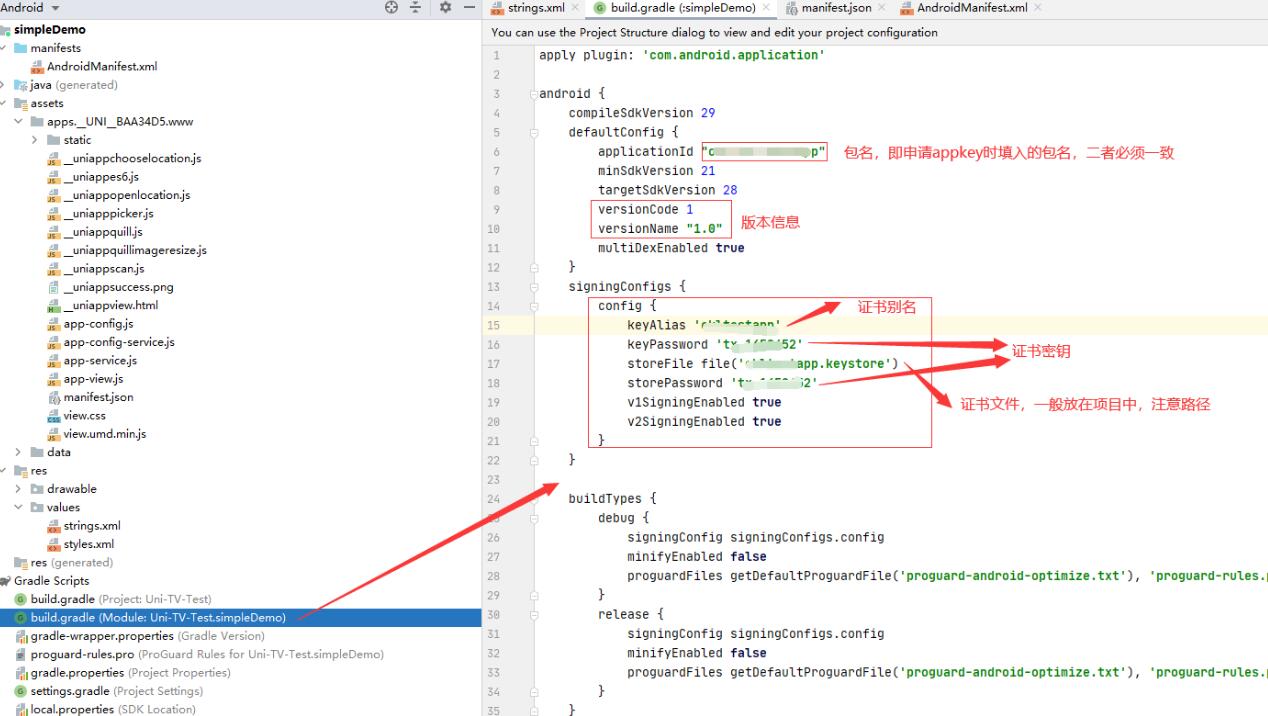
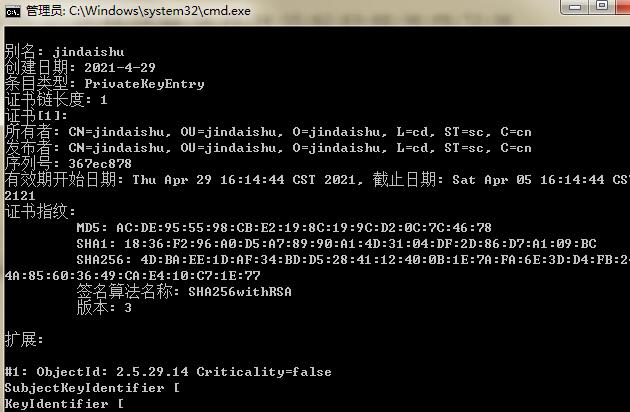
1. 生成密钥库(keystore):首先,我们需要生成一个密钥库,这个库中将保存我们生成的密钥对。可以使用Java Development Kit(JDK)提供的keytool命令来生成。
2. 生成密钥对:使用以下命令来生成一个密钥对,其中alias为密钥的别名,keyalg为使用的算法,keysize为密钥长度,validity为密钥的有效期。
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.jks
```
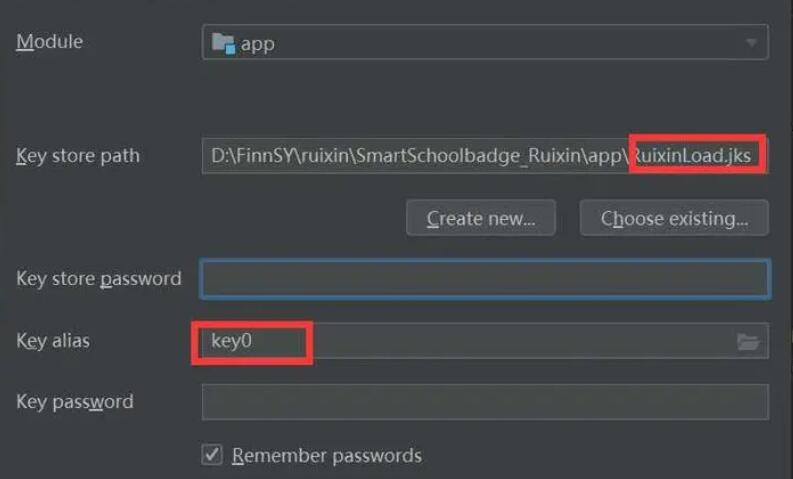
3. 创建签名文件:在应用程序的根目录下创建一个名为`signing.properties`的文件。在该文件中添加以下内容:
```
storeFile=mykeystore.jks
storePassword=your_store_password
keyAlias=mykey
keyPassword=your_key_password
```
将`your_store_password`替换为你的密钥库(keystore)密码,将`your_key_password`替换为你的密钥密码。
4. 配置Gradle:在应用程序的`build.gradle`文件中添加以下内容:
```
apply plugin: 'com.android.application'
android {
// ...其他配置...
signingConfigs {
release {
// 配置签名文件
def Properties props = new Properties()
props.load(new FileInputStream('signing.properties'))
storeFile file(props['storeFile'])
storePassword props['storePassword']
keyAlias props['keyAlias']
keyPassword props['keyPassword']
}
}
buildTypes {
release {
// ...其他配置...
signingConfig signingConfigs.release
}
}
}
// ...其他配置...
```
5. 构建应用程序:使用Gradle构建应用程序。
```
./gradlew assembleRelease
```
在构建完成后,你将会在应用程序的`app/build/outputs/apk/release/`目录下找到签名后的apk文件。
通过以上步骤,你现在已经成功为安卓手机的安装包进行了签名。签名后的应用程序将具有完整性和真实性的保证,同时也能够通过系统的验证。这对于在互联网领域进行应用程序的发布和分发非常重要。