在开发Android应用程序时,我们通常需要对应用进行签名以便在发布到Google Play或其他应用商店时被识别和验证。手动签名一个应用通常涉及到执行一系列复杂和繁琐的步骤,但通过自动化编译签名,我们可以简化这个过程,并提高开发效率。接下来将介绍自动化编译签名Android应用的原理和步骤。
自动化编译签名Android应用的原理是通过构建工具(如Gradle)来实现的。构建工具允许我们在构建项目时定义一系列任务,包括编译、打包、签名等操作。通过在构建脚本中配置签名信息,我们可以使构建工具在每次构建应用时自动进行签名操作。
下面是自动化编译签名Android应用的步骤:
1. 生成签名密钥
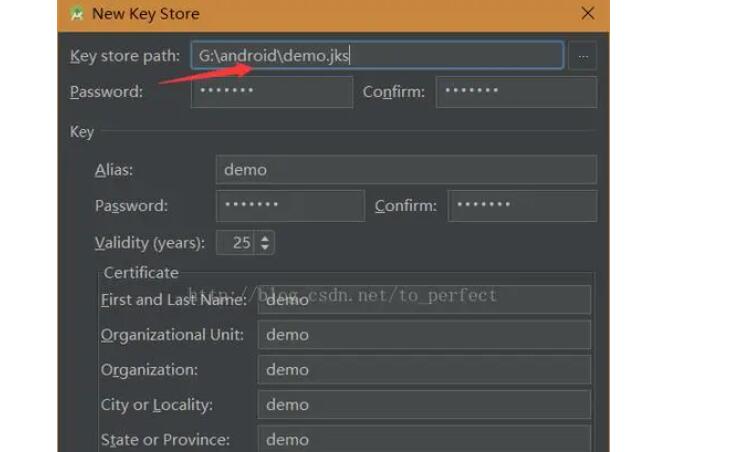
在签名前,我们首先需要生成一个签名密钥。可以使用Java的`keytool`工具来生成一个密钥文件。在命令行中运行以下命令:
```
keytool -genkey -v -keystore my-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
这将生成一个名为`my-key.keystore`的密钥文件,并指定一个别名和有效期。
2. 配置构建脚本
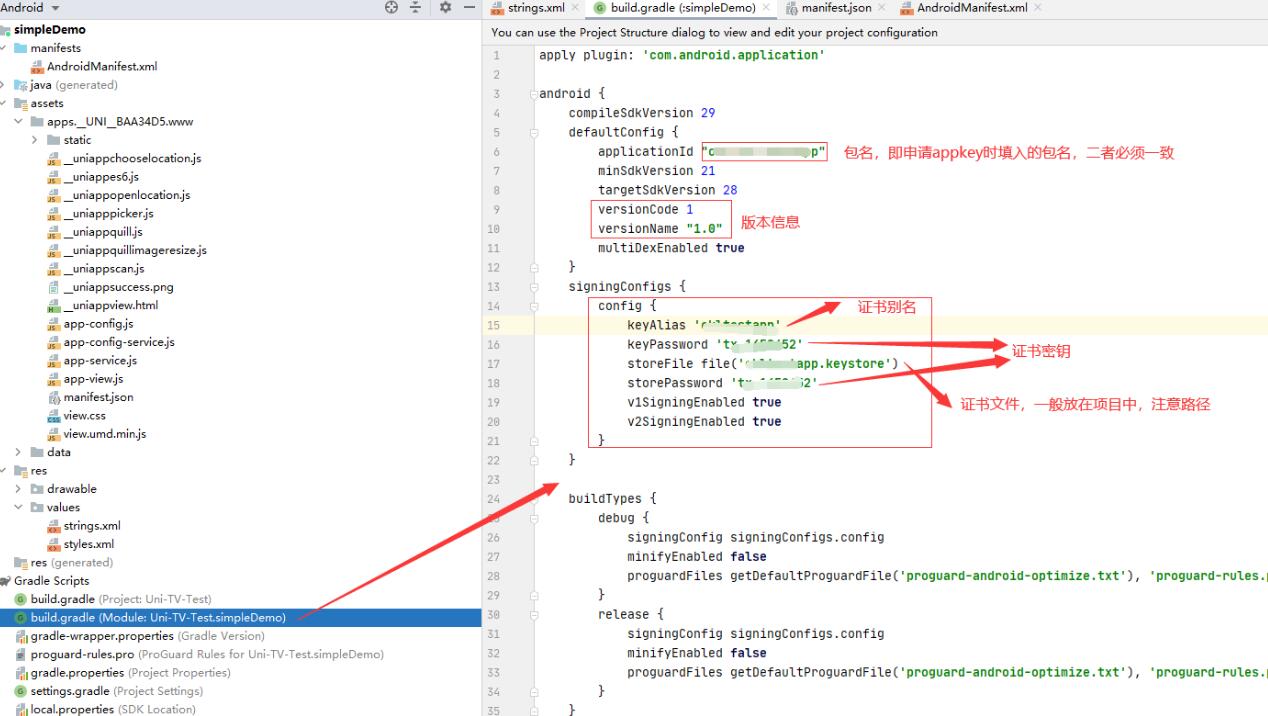
在项目的根目录中找到`build.gradle`文件,在`android`闭包内添加如下代码:
```
signingConfigs {
release {
storeFile file("my-key.keystore")
storePassword "password"
keyAlias "my-alias"
keyPassword "password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
```
根据实际情况,将`storeFile`、`storePassword`、`keyAlias`和`keyPassword`替换为相应的值。
3. 执行构建命令
在命令行中执行以下命令以构建并签名应用:
```
./gradlew assembleRelease
```
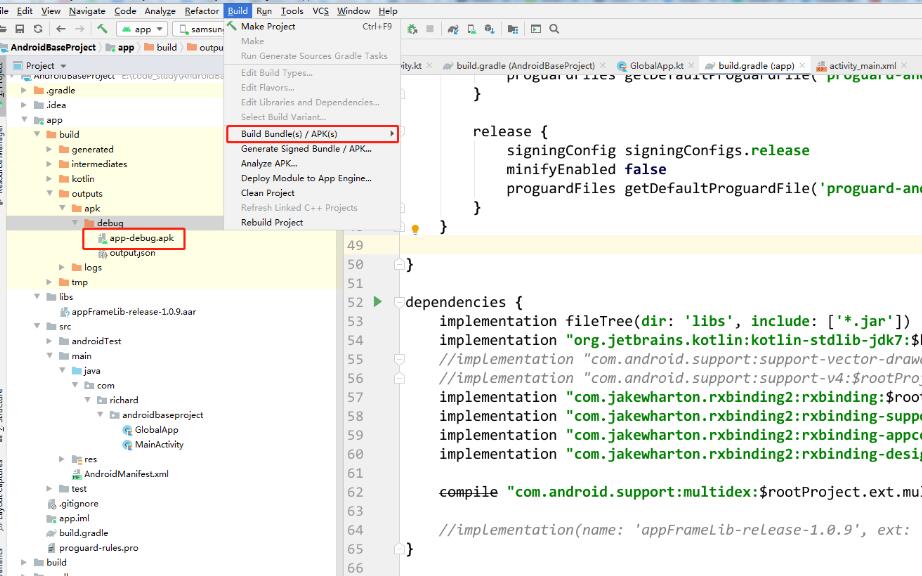
这将生成一个已签名的APK文件,位于`app/build/outputs/apk/release`目录下。
通过自动化编译签名Android应用,我们可以省去手动签名的繁琐步骤,并实现自动签名的一致性和可靠性。在每次构建应用时,构建工具将自动使用预先配置的签名信息进行签名操作,从而避免了人为错误和签名过程中的不确定性。
需要注意的是,在配置签名信息时,我们应该遵循一些最佳实践来保护签名密钥的安全性,例如不将密钥文件提交到版本控制系统中,定期更换密钥等。
总之,自动化编译签名Android应用可以提高开发效率、减少错误,并保证签名的一致性和可靠性。通过合理配置构建脚本,我们可以轻松实现自动化签名,并在发布应用时节省时间和精力。