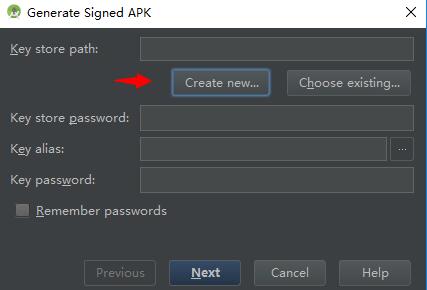
签名是Android应用程序的重要组成部分,用于验证应用程序的身份和完整性。每个Android应用程序都必须使用数字证书进行签名,以保护应用程序不被恶意篡改。默认情况下,Android Studio会自动生成一个调试签名密钥,用于在调试模式下进行应用程序的构建和测试。然而,在发布应用程序时,我们应该自定义一个私有的签名密钥,以确保应用程序的安全性。本文将介绍如何自定义APK签名密钥以及其原理。
一、生成签名密钥
要自定义APK签名密钥,我们需要使用Java的keytool工具。keytool是Java密码工具箱(key and certificate management tool)的一部分,用于生成和管理数字证书、密钥库(key store)和信任库(trust store)等。按照以下步骤生成签名密钥:
1. 打开终端或命令提示符窗口,并进入要存储签名密钥的目录。
2. 运行以下命令生成签名密钥:
```shell
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 3650 -keystore mykeystore.jks
```
-genkeypair表示生成密钥对,-alias指定密钥别名,-keyalg指定密钥算法(这里使用RSA),-keysize指定密钥长度(2048位),-validity指定密钥的有效期(3650天),-keystore指定密钥库的文件名(这里使用mykeystore.jks)。
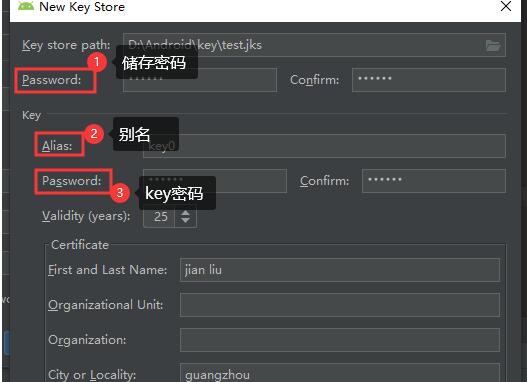
3. 依次输入密钥库的密码、别名密码、姓名和单位名称等信息,然后确认生成签名密钥。
4. 完成后,将生成的mykeystore.jks文件复制到你的Android项目的app目录下。
二、在Android项目中使用自定义签名密钥
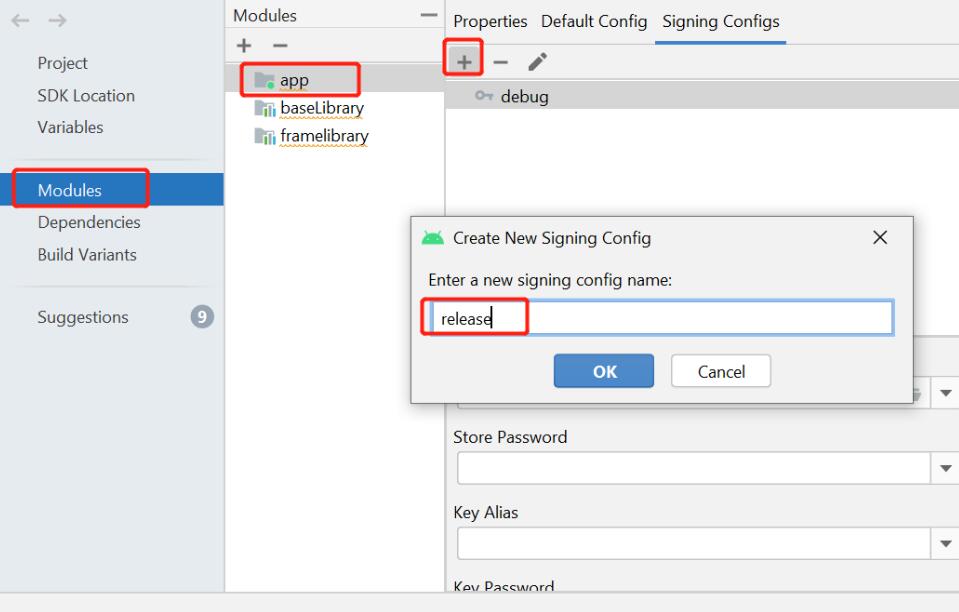
在Android项目中使用自定义签名密钥需要在build.gradle文件中进行配置。按照以下步骤进行配置:
1. 打开Android项目的build.gradle文件。
2. 在android块中添加以下代码来指定签名配置:
```groovy
android {
// ...
signingConfigs {
release {
storeFile file("mykeystore.jks")
storePassword "密钥库密码"
keyAlias "别名"
keyPassword "别名密码"
}
}
}
```
这里需要将file("mykeystore.jks")中的mykeystore.jks替换为你自定义的签名密钥文件名,将"密钥库密码"替换为你在生成密钥时设置的密钥库密码,将"别名"替换为你在生成密钥时设置的别名,将"别名密码"替换为你在生成密钥时设置的别名密码。
3. 在buildTypes块中设置签名配置:
```groovy
android {
// ...
signingConfigs {
release {
// ...
}
}
buildTypes {
release {
// ...
signingConfig signingConfigs.release
}
}
}
```
4. 保存并关闭build.gradle文件。
5. 现在你可以使用自定义的签名配置来编译和构建发布版本的应用程序。
三、签名密钥的原理
在Android应用程序签名过程中,使用私有密钥对应用程序的内容进行加密生成数字签名,并将其与应用程序一起打包到APK文件中。当用户安装应用程序时,系统通过公钥(来自于应用程序的证书)来验证签名的合法性,以确保应用程序的完整性和来源可信。
自定义APK签名密钥的优势在于增加了应用程序的安全性,防止他人篡改应用程序的代码或重签名。从原理上讲,使用自定义的签名密钥可以确保应用程序的私密性和独立性,减少应用程序被恶意篡改的风险。
总结:
通过使用自定义APK签名密钥,我们可以提高应用程序的安全性,并保护应用程序的完整性。通过生成签名密钥和在Android项目中配置签名配置,我们可以自定义一个私有的签名密钥,并将其用于发布版应用程序的构建和发布。同时,理解签名密钥的原理和作用可以帮助我们更好地保护应用程序的安全。